


使用Okta和OpenFGA保护您的Next.js应用程序中的数据
内容提要
现代Next.js应用程序需要确保用户只能访问授权的数据和操作。通过引入数据访问层(DAL),开发者可以集中管理身份验证和授权检查,确保用户经过身份验证并获得相应权限。结合基于关系的访问控制(ReBAC)模型和OpenFGA,可以灵活管理用户与资源之间的关系,实现细粒度的授权,简化安全性管理,提升应用的可扩展性。
延伸解读
DAL:集中式安全边界的价值
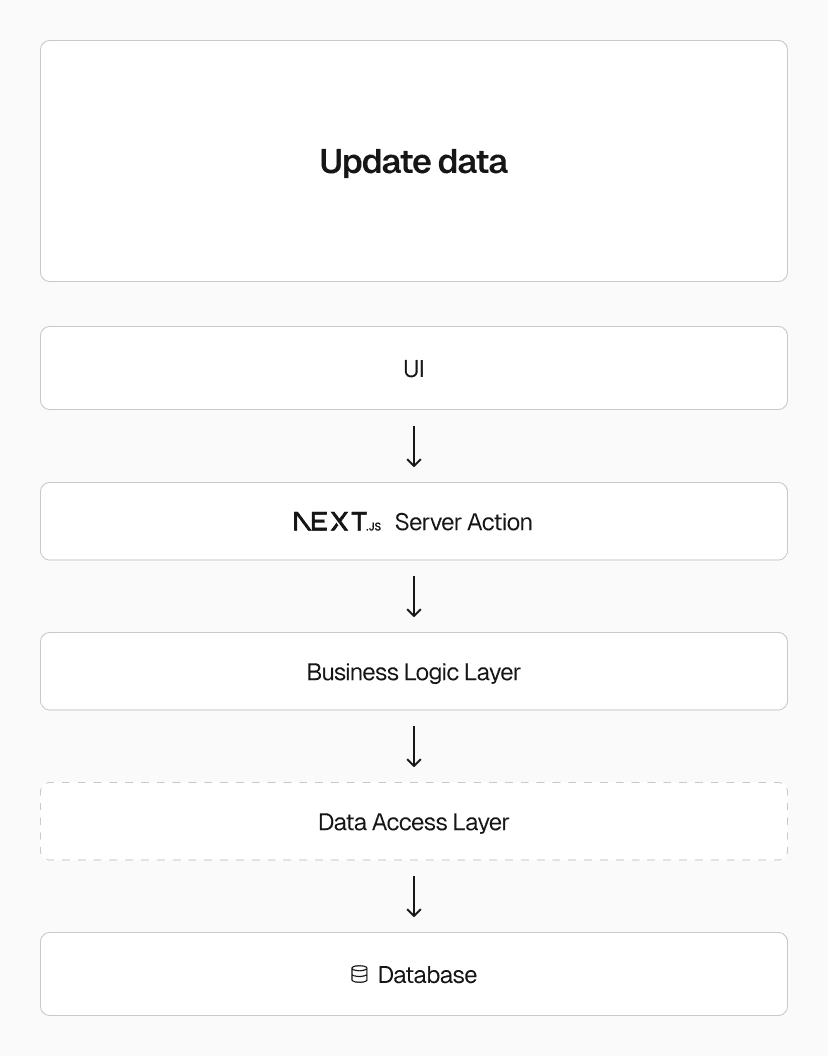
在Next.js应用中,数据访问层(DAL)作为应用逻辑与持久存储之间的中间层,集中处理身份验证、授权检查和数据操作。这避免了授权逻辑分散在代码各处,使得审计和维护更简单,所有应用都能访问一致的授权逻辑。DAL的引入让开发者能清晰掌握数据请求和变更前的检查,从而提升整体安全性。
ReBAC与OpenFGA:更灵活的授权模型
基于角色的访问控制(RBAC)简单但不够灵活,而基于关系的访问控制(ReBAC)通过检查用户与资源之间的关系来决定权限,支持细粒度授权。例如,用户属于某群组即可自动获得该群组的权限,访问文件夹即自动获得其中所有文件的权限。OpenFGA作为开源解决方案,使用DSL定义授权模型,并通过元组存储关系数据,实现灵活的权限管理。
在DAL中集成OpenFGA检查
在DAL的每个数据操作中,先验证用户身份,再通过OpenFGA的check方法询问是否允许执行操作。例如,getFile操作会检查用户是否具有can_view权限,uploadFile操作会检查can_create_file权限,并在写入新文件后创建相应的元组(如owner和parent关系)。这种模式确保每个操作都经过授权验证,未授权操作会被立即阻止。
错误处理:默认拒绝原则
处理用户数据时,应采用保守策略:默认假设用户未认证和未授权,直到验证通过。代码示例中,认证或授权检查失败会立即返回错误,停止后续操作。这种“默认拒绝”的方式避免了乐观假设带来的安全风险,确保只有通过检查的请求才能访问或修改数据。
Q&A
如何在Next.js应用程序中实现数据访问层(DAL)?
通过引入数据访问层(DAL),开发者可以集中管理身份验证和授权检查,确保用户经过身份验证并获得相应权限。
什么是基于关系的访问控制(ReBAC)?
基于关系的访问控制(ReBAC)是一种灵活的授权方式,通过用户与资源之间的关系来决定访问权限,而不是依赖固定的角色和权限。
使用OpenFGA有什么优势?
OpenFGA提供了细粒度的授权管理,允许开发者灵活地管理用户与资源之间的关系,简化安全性管理。
如何在DAL中添加授权检查?
在DAL中,可以通过调用OpenFGA的检查方法来添加授权检查,确保每个操作都经过验证。
Next.js应用程序中如何处理用户身份验证?
在Next.js应用程序中,可以通过DAL进行用户身份验证,确保用户在进行数据请求之前已被验证。
集中管理授权逻辑的好处是什么?
集中管理授权逻辑可以简化审计和维护,使所有应用访问一致的授权逻辑,减少代码中的复杂性。
