
智谱ZCode整仓上传事件始末
内容提要
2026年9月,智谱AI编程工具ZCode被曝未经用户同意,将整个项目仓库及完整Git历史加密打包上传云端,绕过业务服务器,相关开关形同虚设,隐私政策也未提及。事件曝光后智谱迅速道歉,承诺修复漏洞、开源并接受第三方审计,但未发布新版本,被质疑用云控开关掩盖问题。文章提醒慎用闭源国产AI Agent工具。
延伸解读
事件核心:不止是代码,更是项目历史
ZCode被曝未经同意打包上传整个项目仓库,其中86.6%是Git目录,包含完整提交历史、大文件缓存和本地分支。这意味着不仅当前代码,连项目从创建到现在的每一步修改、历史密钥、未发布功能都可能泄露。这种全量上传远超AI辅助所需,风险极高。
承诺与现实的差距
智谱在事件曝光后迅速道歉,承诺修复漏洞、开源代码并接受第三方审计。但截至文章发布,并未发布新版本,GitHub上也无官方仓库,第三方审计更无具体信息。仅云控开关和额度重置被提及,修复效果存疑,用户难以验证数据是否真的被删除。
同行对比:边界与透明度
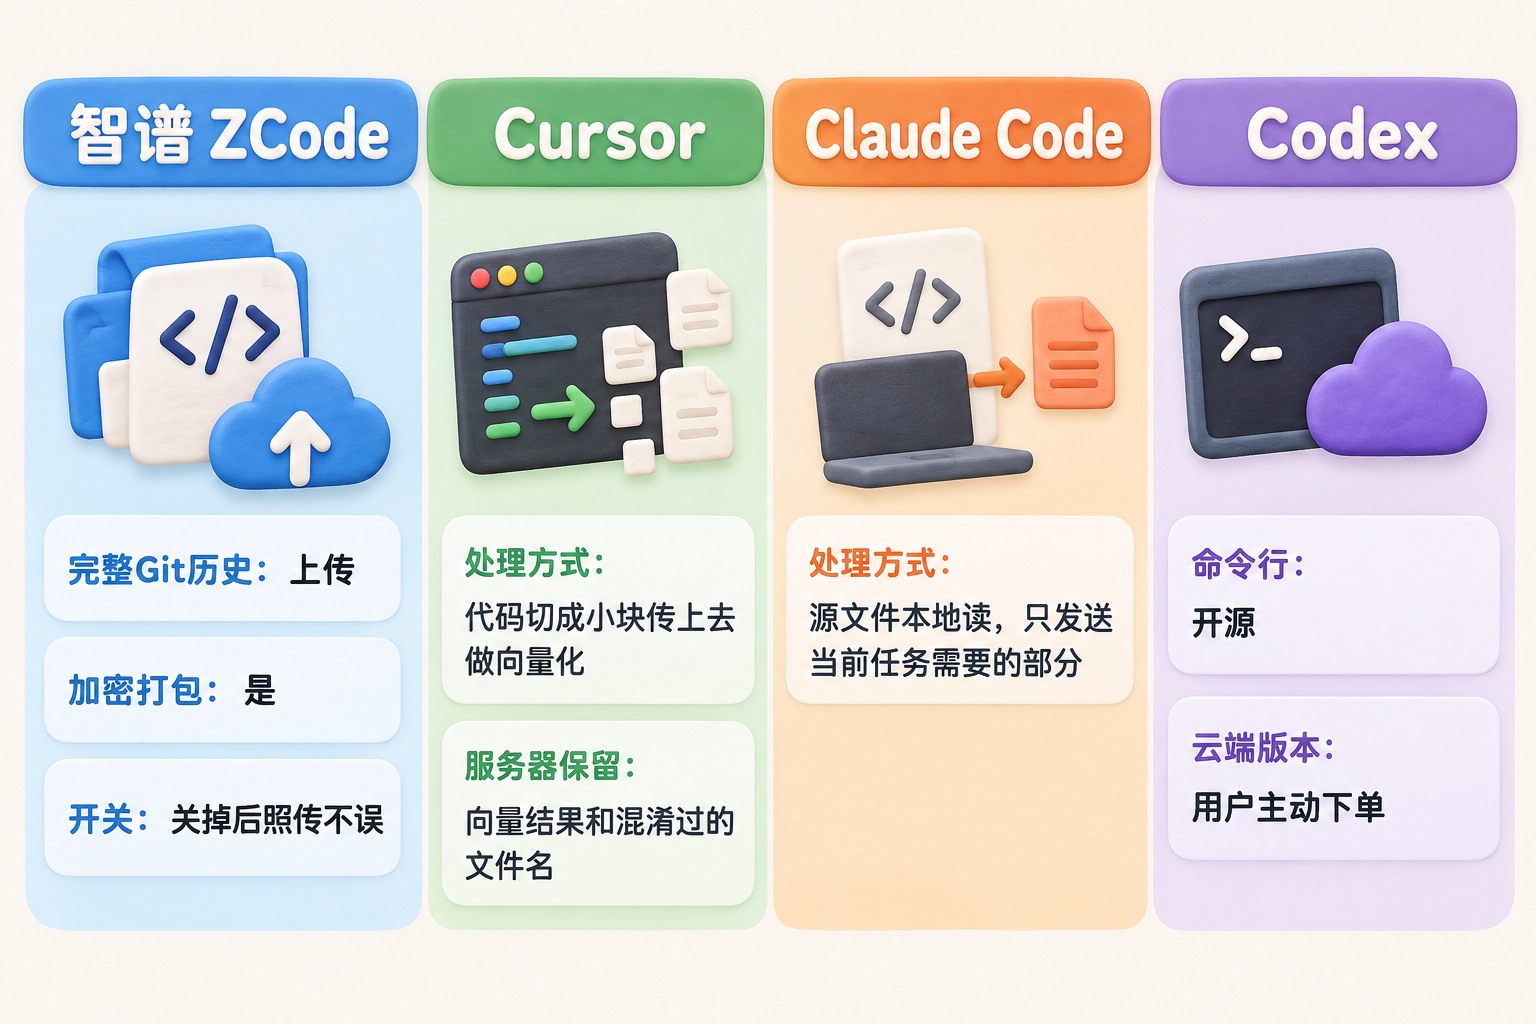
Cursor、Claude Code等工具也会上传代码,但通常只传必要片段、明文处理、开关有效,且文档明确说明。ZCode则加密打包全量上传、开关形同虚设、隐私政策未提及。开源工具如DeepSeek Harness因代码公开、无服务端预算,上传风险更低,但需选择活跃项目。
用户应对:模型与Agent的风险差异
使用中国开源模型可本地部署,风险可控;但AI Agent工具会读写本地文件并上传云端,需格外谨慎。建议优先选择开源、活跃的Agent工具,闭源产品如豆包、WorkBuddy等应避免处理敏感代码。对于商业项目,更应评估数据泄露的潜在后果。
Q&A
智谱ZCode被曝上传了用户的哪些数据?
ZCode将整个项目仓库及完整Git历史加密打包上传云端,包括Git大文件缓存、Git对象库(完整提交历史)、Git日志以及源代码和文档。
ZCode是如何绕过智谱业务服务器上传数据的?
客户端向智谱服务器获取凭证和公钥,本地打包加密后,直接通过表单将加密包上传到阿里云对象存储,不在智谱应用服务器留下上传记录。
智谱在事件曝光后做出了哪些承诺?
智谱道歉并承诺修复漏洞、开源ZCode代码库、接受第三方审计,并为全体用户额外发一次周额度重置。
为什么说智谱的开关形同虚设?
ZCode中有“优化体验”和“仓库快照索引”两个开关,但用户关闭后,本地打包上传行为依然继续,不受开关控制。
智谱ZCode与其他AI编程工具(如Cursor、Claude Code)在上传行为上有何不同?
其他工具如Cursor只上传代码片段做向量化并删除,Claude Code本地运行只发送必要部分,且开关有效、需用户确认;而ZCode默认开启、上传完整Git历史、加密打包、开关无效、删除后重新上传。
使用国产AI Agent工具时应注意什么?
建议优先选择开源的AI Agent工具,并确保其开源社区活跃;对于闭源工具要谨慎,因为它们可能读取本地文件并上传云端。
