


AWS 中国区域 AgentCore 与世纪互联 Entra ID 认证实践:(一)使用企业账号安全访问业务工具
内容提要
本文介绍如何将世纪互联 Entra ID 接入 AWS 中国区域的 Amazon Bedrock AgentCore Gateway,以库存查询为例,实现员工用企业账号安全调用业务工具。步骤包括:在 Entra 中注册工具 API 和员工登录客户端并配置权限;用 CloudFormation 模板部署演示库存 Lambda;创建 Gateway 并配置 JWT 入站校验(校验租户、受众、scope 和客户端);用 Postman 完成 PKCE 登录并调用工具;最后以 Amazon Quick 为例,通过兼容入口转换登录请求,将工具接入企业助手。
延伸解读
入站校验的多重条件意味着什么
Gateway 的 JWT 入站校验同时检查租户(tid)、受众(aud)、scope 和客户端(azp)。这意味着令牌必须由本租户签发、发给工具 API、包含 agent.invoke 权限,并且由指定的员工客户端申请。任何一项不匹配都会被拒绝,从而防止其他租户或未授权客户端调用工具。这种设计将身份验证和权限控制集中在入口,后端工具无需重复实现认证逻辑。
兼容入口的必要性与边界
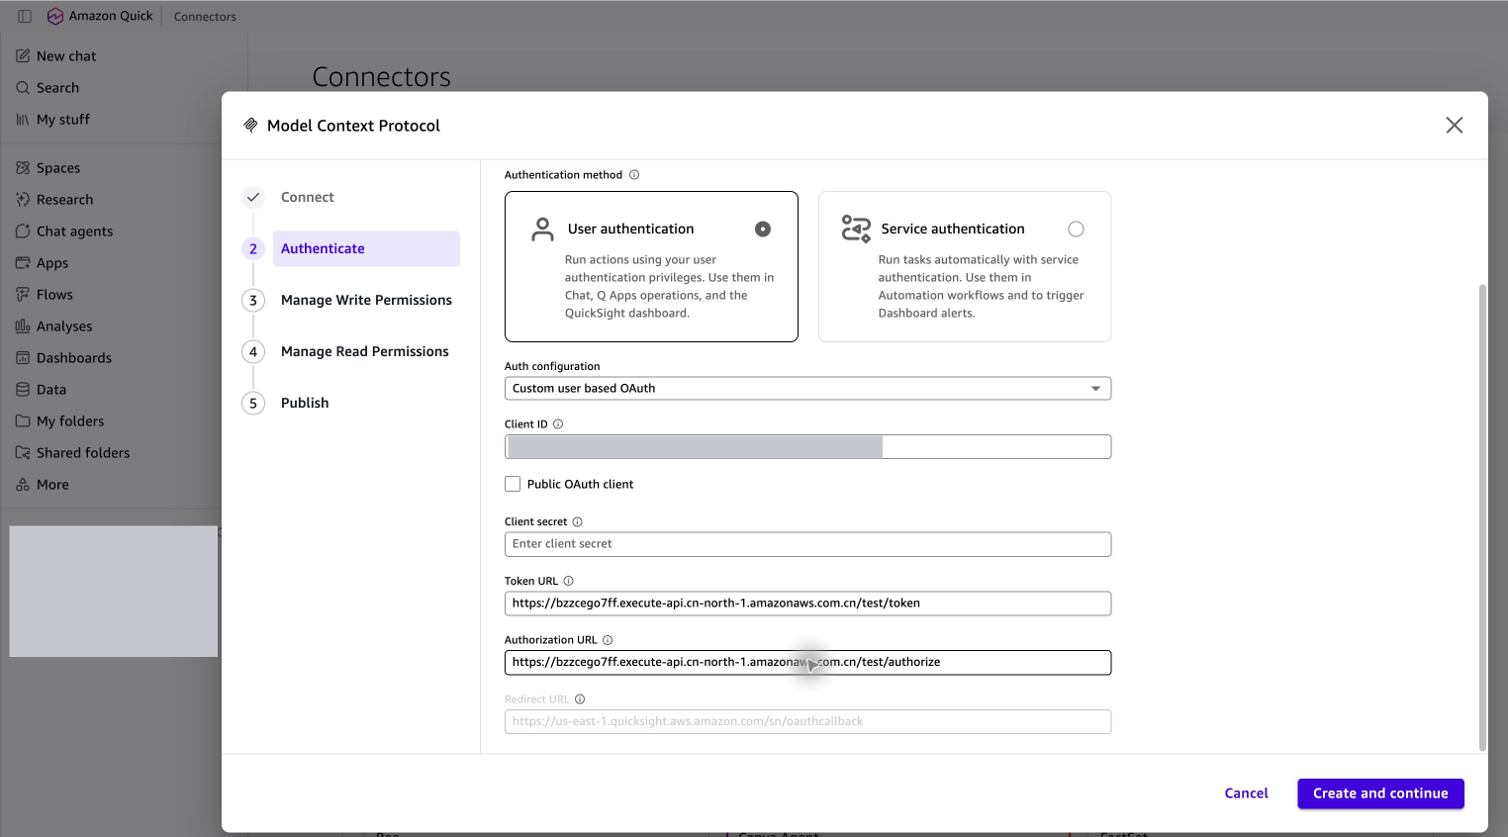
Amazon Quick 按 MCP 协议直接使用 Gateway 地址发起登录,但 Entra ID 要求明确指定 API 和 scope,导致登录失败。文章引入一个由 API Gateway 和 Lambda 组成的兼容入口,仅将服务地址转换为 scope 后转发给 Entra ID。该入口不签发令牌、不保存密钥,令牌仍由 Entra 签发,工具调用直接发往 Gateway。这提示接入其他助手时,需根据其登录请求格式判断是否需要类似转换。
多客户端接入的扩展限制
Gateway 在校验令牌时只允许一个客户端(azp),因此 Postman、Quick 和其他助手无法同时使用同一个 Gateway。文章建议为每个客户端单独创建 Gateway,再连接同一组工具。这意味着随着接入的助手增多,Gateway 数量也会增加,需要分别维护入站认证配置。对于需要多客户端并存的场景,这是一种基于当前校验规则的限制性设计。
验证调用成功应看工具详情
文章强调,判断工具调用是否成功不能只看助手的回答,而应展开工具调用详情,核对 Arguments 中的输入(如 part_number 为 DEMO-PART-001)和 Result 中的返回(如仓库 DEMO-CN、数量 12)。这提醒读者,助手可能对结果进行转述或加工,直接检查工具的实际输入输出才能确认链路正确。对于生产环境,这种验证习惯有助于及时发现配置或数据问题。
Q&A
如何让员工用世纪互联 Entra ID 账号安全调用 AWS 中国区域的业务工具?
核心步骤是:在 Entra ID 中注册工具 API 和员工登录客户端并配置权限;在 AgentCore 中创建 Gateway 并配置 JWT 入站校验(校验租户、受众、scope 和客户端);员工通过支持 PKCE 的客户端登录获取访问令牌,再调用 Gateway 暴露的工具。Gateway 校验令牌后用自己的服务角色调用后端工具,员工无需持有 AWS 访问密钥。
AgentCore Gateway 的 JWT 入站认证需要配置哪些校验项?
需要配置:Discovery URL(世纪互联 Entra 的 OpenID 配置地址)、Allowed audiences(工具 API 的应用 ID)、Allowed scopes(agent.invoke)、Required custom claim tid 等于租户 ID、Required custom claim azp 等于员工登录客户端 ID。这些项共同规定 Gateway 只接受本租户签发、发给工具 API、带调用权限且由指定客户端申请的令牌。
在 Entra ID 中注册工具 API 时,scope 和令牌版本要怎么设置?
在 Expose an API 中添加 scope 名为 agent.invoke,完整权限名称为 Application ID URI + /agent.invoke(如 api://API_APP_ID/agent.invoke)。同时将 Manifest 中的 api.requestedAccessTokenVersion 改为 2,使 Entra 签发 v2 令牌,令牌受众 aud 即为 API_APP_ID,与 Gateway 配置匹配。
员工登录客户端为什么不需要 client secret?回调地址如何登记?
因为客户端运行在员工电脑上(如 Postman),无法安全保存密钥,所以使用 Authorization Code with PKCE 登录,不需要创建 client secret。回调地址需在 Entra 应用的 Authentication → Add a platform → Mobile and desktop applications 中登记,地址从客户端 OAuth 配置页复制。
没有现成业务接口时,如何快速创建一个演示库存工具?
使用配套的 CloudFormation 模板 parts-stock-demo.cfn.json,在 AWS 中国区域(北京)创建栈,模板会创建库存 Lambda 函数、日志组、执行角色和 KMS 密钥。创建完成后从栈的 Outputs 复制 PartsFunctionArn,在 Gateway 添加 Lambda target 时填入,并使用 parts-stock-tools.json 作为工具定义。该 Lambda 返回演示数据:零件 DEMO-PART-001、仓库 DEMO-CN、库存 12 件。
将工具接入 Amazon Quick 时,为什么需要兼容入口?它起什么作用?
Quick 按 MCP 协议发起登录时只提供服务地址,而 Entra ID 要求明确指定要访问的 API 和 scope(如 <API_APP_ID>/agent.invoke),直接登录会失败。兼容入口由一个 API Gateway 接口和 Lambda 组成,只负责把 Quick 请求中的服务地址转换为对应的 scope 再转发给 Entra ID。它不签发令牌,也不保存密钥或令牌;登录页面和令牌签发仍由 Entra ID 完成,工具调用直接发给 Gateway。
多个企业助手(如 Postman 和 Quick)能否同时使用同一个 Gateway?
不能直接共用。因为 Gateway 在校验令牌时只允许一个客户端(azp),所以要让 Postman、Quick 和其他助手同时使用,需要为每个客户端各建一个 Gateway,后面连接同一组工具即可。接入时还需为每个助手在 Entra 中单独注册客户端应用并登记各自的回调地址。
