


使用MongoDB防控金融犯罪 / 第三部分:面向事件驱动欺诈检测的行为风险建模
内容提要
本文介绍如何用MongoDB构建金融犯罪防控平台。传统规则系统难以应对实时支付等场景,需将规则与行为风险建模相结合。MongoDB的灵活文档模型可整合交易、行为、地理等多源数据,变更流支持事件驱动的实时风险模型更新;向量搜索通过相似度比对识别可疑交易,减少误报,并将高风险交易转交深入调查。其模式灵活、实时更新、版本控制与审计等能力,使行为风险建模和情境化欺诈检测在技术上可行。
延伸解读
规则与行为建模结合的必要性
文章指出,仅靠规则系统已无法应对即时支付等场景,需要将规则与行为风险建模结合。行为建模能回答交易来源、金额是否偏离客户历史、生物特征是否匹配等问题,从而判断交易是自动批准还是需进一步调查。这种结合既保留了规则的可解释性,又引入了概率推理的灵活性,是提升欺诈检测准确性的关键。
变更流实现事件驱动的实时更新
MongoDB的变更流允许应用在数据变化时立即响应,无需依赖传统触发器或轮询脚本。在欺诈检测中,这意味着行为风险模型可以实时更新,新风险因素能动态加入,而不会阻塞核心交易路径。这种解耦架构增强了系统韧性,使风险评价与交易处理分离,同时支持快速部署新业务规则和模式验证。
向量搜索作为智能过滤器
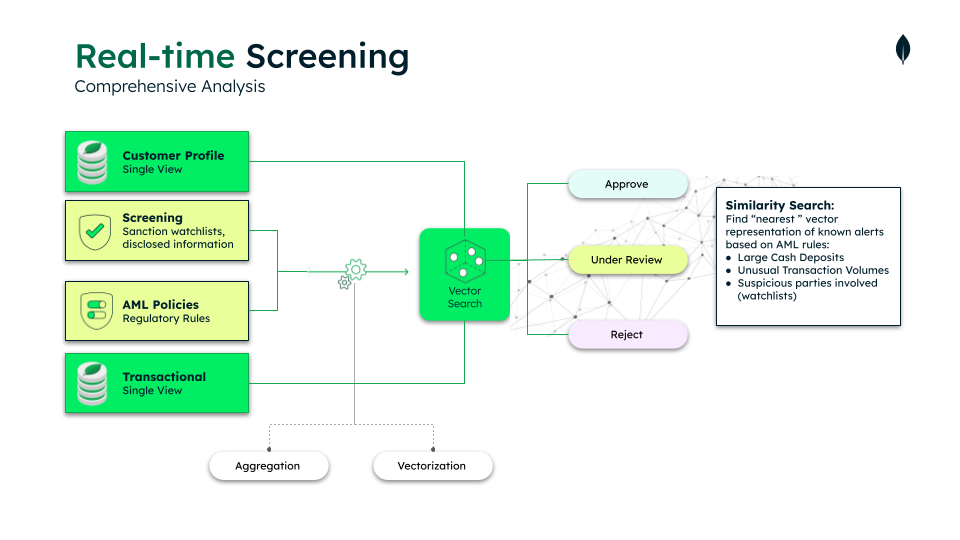
向量搜索将交易表示为向量,与历史授权或拒绝的交易进行相似度比对,从而识别可疑活动。它充当智能过滤器,将低风险合法交易与可疑交易分开,减少误报并优化下游调查工作量。但文章也指出,向量搜索不评估交易金额等数值数据,需结合传统风险评分,说明综合风险评估必须融合规则与上下文分析。
模式灵活性与治理能力
MongoDB的灵活模式允许风险经理即时添加异构风险因素,无需复杂迁移或停机。同时,版本控制、模式强制、审计和回滚能力使风险管理更高效。这些特性共同支持行为风险建模和情境化欺诈检测的技术可行性,帮助金融机构在不停机的情况下迭代风险模型,并满足审计要求。
Q&A
为什么传统的基于规则的系统不足以应对现代金融欺诈检测?
传统规则系统缺乏上下文丰富性,难以应对即时支付、实时开户和跨境转账等现代金融服务场景。这些场景需要结合规则、交易和客户上下文进行综合分析,例如判断交易来源、金额是否偏离客户平均/标准差、生物识别信息是否符合习惯等,而规则系统无法回答这些复杂问题。
MongoDB如何实现行为风险建模的实时更新?
MongoDB通过变更流(Change Streams)捕获实时行为事件(如异常打字或鼠标模式、设备IP地址等),并以事件驱动方式异步更新风险模型。变更流允许应用程序在数据变更发生时立即访问并做出反应,无需依赖传统数据库更新、触发器或脆弱的脚本,从而消除定期刷新或API轮询的需要。
MongoDB的向量搜索在欺诈检测中具体如何工作?
MongoDB向量搜索将传入交易的向量化表示(包含客户资料、交易信息、适用政策和监管规则以及风险模型)与标记为授权或拒绝的历史交易进行相似度比对。通过识别与可疑历史模式相似的高风险交易,将其路由到高级分析解决方案进行深入调查,同时减少误报并优化下游尽职调查的工作量。
使用MongoDB进行行为风险建模有哪些核心优势?
核心优势包括:模式灵活性允许风险经理即时添加异构风险因素而无需复杂迁移或停机;变更流实现实时事件驱动更新;版本控制、模式强制、审计和回滚能力使风险管理更高效;向量搜索近实时评估交易相似度,帮助隔离可疑活动。这些能力共同降低检测延迟和总拥有成本(TCO)。
如何利用MongoDB构建客户行为画像以支持欺诈检测?
MongoDB的文档模型可以聚合来自不同来源和模式的数据,形成动态客户画像,并以事件驱动方式更新。除了捕获事件驱动信号外,还可以纳入移动平均和标准差等衍生特征,构建多维行为画像。该画像用于评估每笔传入交易,例如判断交易金额是否偏离客户历史平均值、位置和设备是否已知等。
向量搜索在欺诈检测中有哪些局限性?如何弥补?
向量搜索主要捕获行为特征(如商户类别和位置),但不评估交易金额等数值数据。因此,金融机构需要通过传统风险评分来评估这些数值。真正的综合风险评估需要结合基于规则的上下文分析和向量搜索的相似度检测,两者互补才能有效减少误报并识别可疑交易。
