


使用 AWS Resilience Hub 划定工作负载范围并共享韧性策略
内容提要
AWS Resilience Hub 新增三项功能:EKS 标签支持按标签筛选服务资源;生成式 AI 依赖洞察可分析依赖并标记跨区域、第三方等风险;通过 AWS Organizations 共享韧性策略,集中定义并供成员账户采用。示例展示为 checkout 服务划定资源边界、审查依赖并应用共享策略。
延伸解读
EKS 标签筛选:共享集群中的资源边界划定
在共享 EKS 集群中,同一命名空间可能运行多个团队的工作负载。新增的标签选择器允许按 app=checkout 等已有标签筛选资源,避免为评估而重组命名空间。但需注意,标签仅选择 Kubernetes 对象,不会使集群、节点组、VPC 等共享基础设施专属于该服务。因此,划定边界后仍需审查依赖列表,确认共享基础设施的影响。
依赖洞察的定位:辅助审查而非自动修复
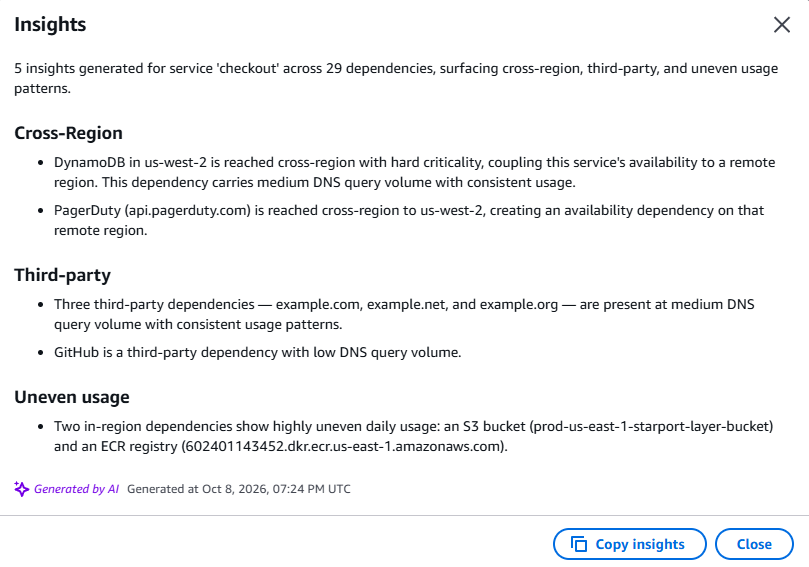
生成式 AI 依赖洞察基于 DNS 活动分析,可标记跨区域、第三方、新增及使用不均等模式,帮助团队优先调查。但洞察只提供审查方向,不规定修复措施,也不列出所有依赖。DNS 活动无法回答依赖是否关键,需结合架构审查与测试。此外,直接 IP 连接、Lambda 无 VPC 连接及极低频调用可能不被发现,新工作负载需积累历史。
共享韧性策略:集中定义与采用跟踪
通过 AWS Organizations 共享策略,中央团队可一次定义可用性、多可用区恢复、多区域恢复及数据恢复目标,供成员账户服务选用。策略所有者可通过附加/分离事件跟踪采用情况,但附加事件仅确认采用,不代表合规。服务是否满足目标仍需故障模式评估与韧性测试。关闭共享会从所有使用该策略的服务中移除,需协调变更。
Q&A
AWS Resilience Hub 新增了哪三项能力?
新增三项能力:1) Amazon EKS 标签支持,用于按标签筛选服务资源;2) 生成式 AI 驱动的 Dependency Insights,分析依赖并标记跨区域、第三方等风险模式;3) 通过 AWS Organizations 共享韧性策略,让中心团队定义一次并供成员账户采用。
如何使用 EKS 标签为服务划定资源边界?
在创建或配置服务时,选择 Amazon EKS 集群作为输入源,指定一个或多个命名空间,并添加标签选择器(如 key=app, operator=In, value=checkout)。选择器在命名空间内使用 AND 逻辑,只有匹配所有选择器的对象才会被包含。这样可以将特定服务的资源(如 checkout 的 Deployment 和 ReplicaSet)与同命名空间的其他工作负载(如 inventory)区分开。
Dependency Insights 能帮助识别哪些类型的依赖风险?
Dependency Insights 会突出显示四类模式:跨区域依赖(检查是否故意调用其他区域及对恢复的影响)、新依赖(最近七天内首次出现的端点)、第三方依赖(外部提供商不可用时的行为)以及不均匀使用(活动是否反映计划任务或仅特定时间使用的依赖)。
如何通过 AWS Organizations 共享韧性策略?
首先在管理账户中启用 AWS Organizations 集成(启用信任访问并创建服务关联角色)。然后创建策略时开启共享(--sharing-enabled),策略会出现在所有成员账户中。成员账户的服务所有者可以选择将共享策略应用到自己的服务。策略所有者可以通过策略事件跟踪采用情况。
Dependency Insights 有哪些使用限制?
Dependency Insights 每 24 小时只能重新生成一次;新工作负载的洞察仅反映其已生成的历史记录;DNS 发现无法看到直接通过 IP 地址建立的连接,AWS Lambda 函数需要 VPC 连接才能被覆盖,非常不频繁的调用可能不会出现在初始结果中。
共享韧性策略时,策略所有者如何跟踪采用情况?
策略所有者可以使用 list-policy-events 命令查看服务的附加和分离事件。附加事件确认采用,但不代表合规。如果服务停止使用策略,SRE 团队可以联系所有者了解原因并确定是否适合不同的要求。
