

Mac 收紧权限,苹果开始防着 AI 了
内容提要
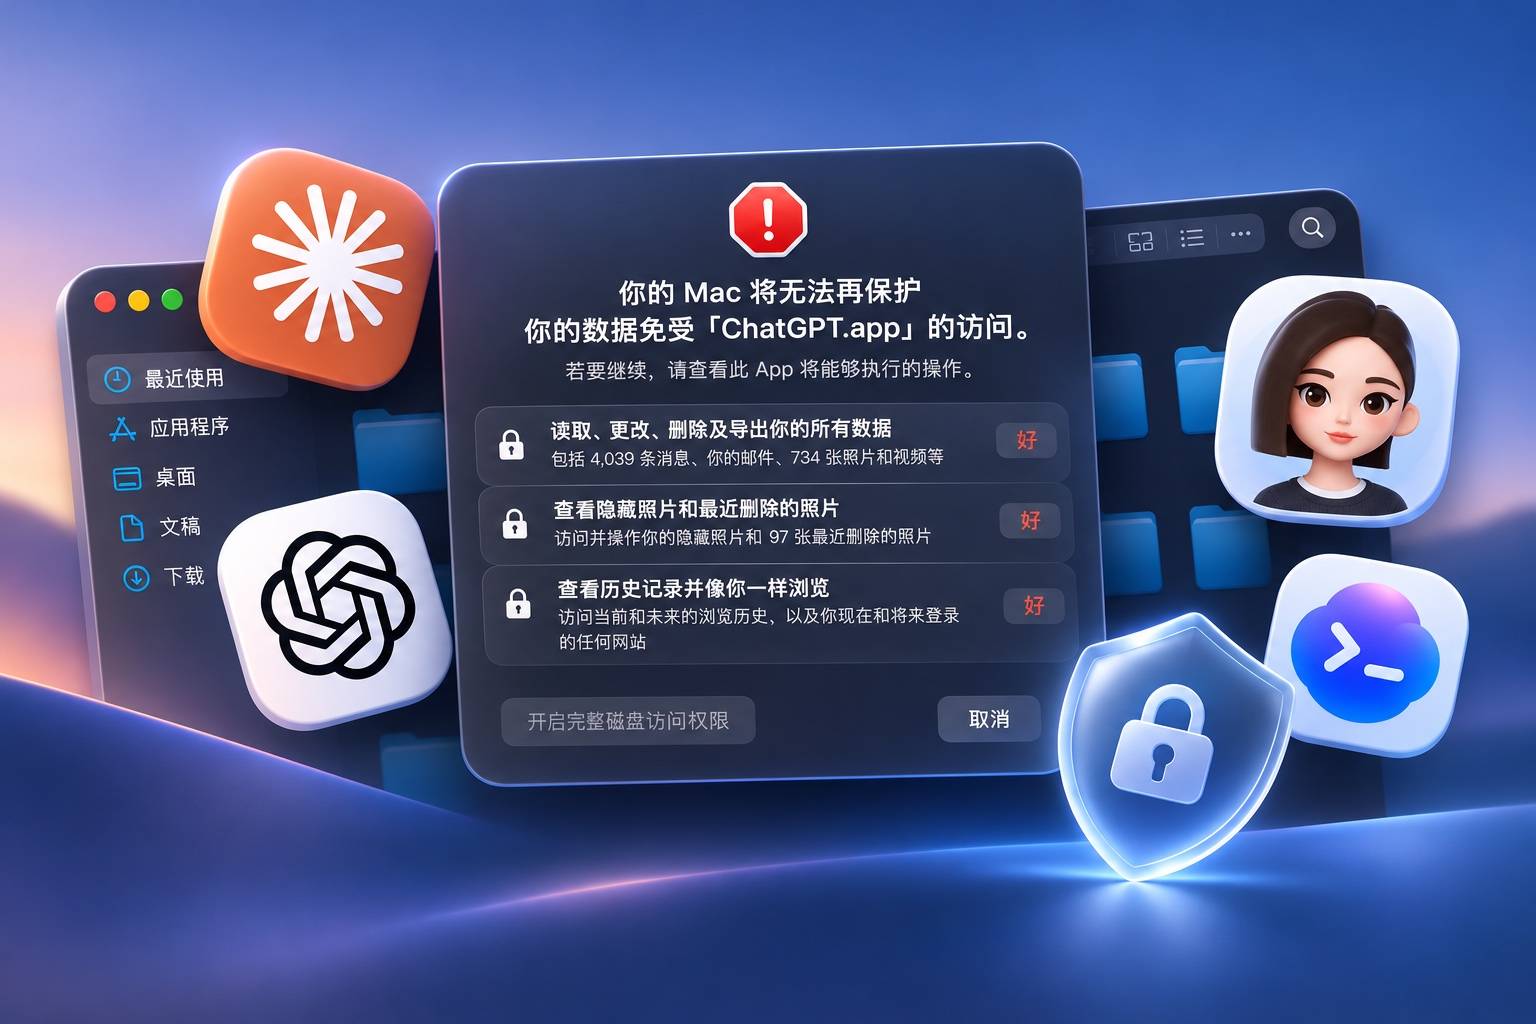
macOS 27.3 Beta 2 强化“完全磁盘访问”等权限管理,新增醒目风险警告和更细粒度控制,以应对 AI Agent 自主操作带来的数据泄露与提示词注入风险。开发者担忧警告过度、用户易授权疲劳;业界则尝试用沙箱限制 AI 活动范围。苹果仍需在隐私保护与日常易用性之间取得平衡。
延伸解读
AI Agent 让传统授权判断失效
文章指出,过去用户可以根据应用用途判断授权是否合理,例如清理工具需要全盘访问尚可理解。但 AI Agent 会自主决定打开哪些文件、执行哪些操作,甚至根据中途信息改变计划,用户很难预判其行为边界。提示词注入风险进一步放大了这种不确定性:攻击者可在文档或网页中植入恶意指令,诱导 Agent 利用已获权限窃取数据。因此苹果收紧权限,实质是对“授权对象从静态工具变为动态代理”的回应。
开发者担忧警告过度与授权疲劳
新警告引发开发者社区分歧。Clop 开发者担心,图片工具申请完全磁盘访问本为监听文件夹,但红色警告会让用户误以为它要导出邮件和照片;Default Folder X 开发者则怕醒目提示吓退用户。支持者认为风险本应透明,尤其 Vibe Coding 让新应用大量涌现,用户难以逐一审查代码。然而 Anthropic 数据显示,高频弹窗下用户批准了约 93% 的请求,说明警告过多反而导致授权疲劳,削弱实际防护效果。
沙箱方案试图用硬边界替代频繁弹窗
面对授权疲劳,行业开始把控制权下沉到系统底层。Claude Code 在 macOS 上引入基于 Seatbelt 的沙箱,将 AI 限制在指定项目目录内,不能访问外部私人文件或随意连接服务器,结果权限确认弹窗减少了 84%。OpenAI 的 Codex 也采用类似思路,微软则在 Windows 11 提出 Agent Workspace,为 Agent 分配独立账户和受限工作区。这些尝试表明,提前划定活动范围可能比每次询问用户更有效。
安全收紧正在改变普通用户的日常体验
文章以微信拖拽文件到其他 App 失败为例,说明 macOS 自 Sonoma 起收紧跨应用数据隔离后,文件默认锁在各自沙箱目录,目标 App 未获跨应用读取权限时系统只报模糊错误。用户需先复制到桌面或另存再拖拽才能成功。而且限制按目标 App 逐个计算,换一个应用就可能再次遇到问题。对普通人而言,原本直观的拖拽操作因安全妥协变得处处受阻,苹果仍需在隐私保护与易用性之间找到平衡。
Q&A
macOS 27.3 Beta 2 在权限管理上具体有哪些新变化?
当应用申请「完全磁盘访问权限」时,系统会弹出带红色感叹号的警告窗口,逐一列出可能暴露的邮件、消息、照片和浏览历史,并要求用户逐项确认风险后才能允许。此外,「设备控制与数据访问」等权限的管理方式也做了调整,用户可以更精确地指定允许访问的文件夹或应用,也可以要求 App 每次访问都重新询问;一旦有 App 在后台控制其他应用,右上角还会出现相应提示。
为什么苹果突然要收紧 Mac 的权限?
直接原因是 AI Agent 的自主能力越来越强。苹果在开发者公告中明确指出,部分开发者以可能危及用户数据的方式使用完全磁盘访问权限,并提到 AI Agent 自主能力增强带来的风险。Agent 会自己判断下一步操作,甚至根据中途获取的信息改变计划,用户很难提前知道它会打开哪些文件、执行哪些操作,也无法保证每一步都符合本意。
AI Agent 在 Mac 上可能带来哪些具体的安全风险?
主要有两类风险。一是提示词注入:攻击者可以在文档、邮件或网页中植入恶意指令,诱导 AI 执行额外操作甚至窃取私人数据,Agent 获得的系统权限越大,潜在危害越大。二是 Agent 自身的权限边界争议,例如 Meta 的 Muse 被指控在用户未预期的情况下读取私人 iMessage 对话并据此推送写作建议,以及 ChatGPT Mac 客户端曾被曝出漏洞,攻击者可借用其权限读取私人聊天记录、访问浏览器会话。
开发者对 macOS 27.3 Beta 2 的新权限警告有什么看法?
开发者社区存在分歧。部分开发者抱怨警告过于醒目,会让用户对 App 产生不必要的怀疑,例如 Clop 开发者 alin23 指出,图片工具申请完全磁盘访问权限是为了监听文件夹、减少反复授权,但警告会让用户以为它要导出消息、邮件甚至查看隐藏照片;Default Folder X 的开发者也有类似顾虑,准备在引导流程中补充解释。支持者则认为这些风险本来就应该让用户知道,在 Vibe Coding 让新应用大量涌现的当下,App 看起来漂亮、功能齐全已不足以让人放心。
什么是「授权疲劳」,它对权限管理有什么影响?
授权疲劳是指用户在高频确认状态下逐渐麻木、往往看都不看就直接点允许的现象。Anthropic 曾公布 Claude Code 的后台数据:在早期授权机制里,每步操作都会弹框征求同意,结果用户批准了大约 93% 的请求。这说明单纯增加弹窗并不能有效保护安全,反而可能让用户忽视真正的风险。
除了增加弹窗警告,业界还有哪些限制 AI 活动范围的方案?
业界开始尝试把控制权往操作系统底层退,提前给 AI 划好一个出不去的「笼子」。在 macOS 上,Claude Code 引入了基于系统原生 Seatbelt 沙箱的底层隔离,把文件系统和网络访问同时限制住,AI 只能在指定项目目录里操作,加上这层硬边界后权限确认弹窗反而减少了 84%;OpenAI 的 Codex 在 macOS 上也采用类似思路。微软则在 Windows 11 里提出 Agent Workspace,给 Agent 分配独立账户和受限工作区。
macOS 权限收紧对普通用户的日常使用造成了什么影响?
越来越细的限制、频繁跳出的警告以及莫名其妙的报错,给用户带来了不便和困惑。例如从微信把文件拖到其他 App 经常报错,需要右键复制再粘贴,或先保存到桌面再从 Finder 拖进去才能正常上传。这是因为 macOS 14 Sonoma 起收紧了不同应用之间的数据隔离,微信收到的文件默认存在自己的目录中,接收方没有跨应用读取权限就会被系统拦下,只提示模糊的「上传未成功」。而且这种限制按目标 App 逐个计算,每换一个目标 App 就得面对一次权限或适配问题。
