PHP安全团队将于2026年11月19日22时发布安全更新,修复影响所有受支持版本(8.2至8.5)的严重漏洞,但需非默认配置或不常见部署环境才会触发。8.2和8.3仅修复严重问题,8.2安全支持于2026年底结束。漏洞细节和CVE编号将在更新后公布。建议管理员提前盘点服务器、版本、安装方式及兼容性,关注软件源或服务商更新,升级后检查服务与关键功能。
文章指出,近期PHP、GitLab、Node.js、虚拟化平台及AI工具接连曝出严重漏洞,影响范围极广。作者认为,AI使漏洞挖掘与利用趋于批量化,停止维护的软件一旦联网便毫无防护。危机将倒逼老旧系统升级,但根本出路在于保持基础设施可随时升级打补丁,或彻底断网隔离。
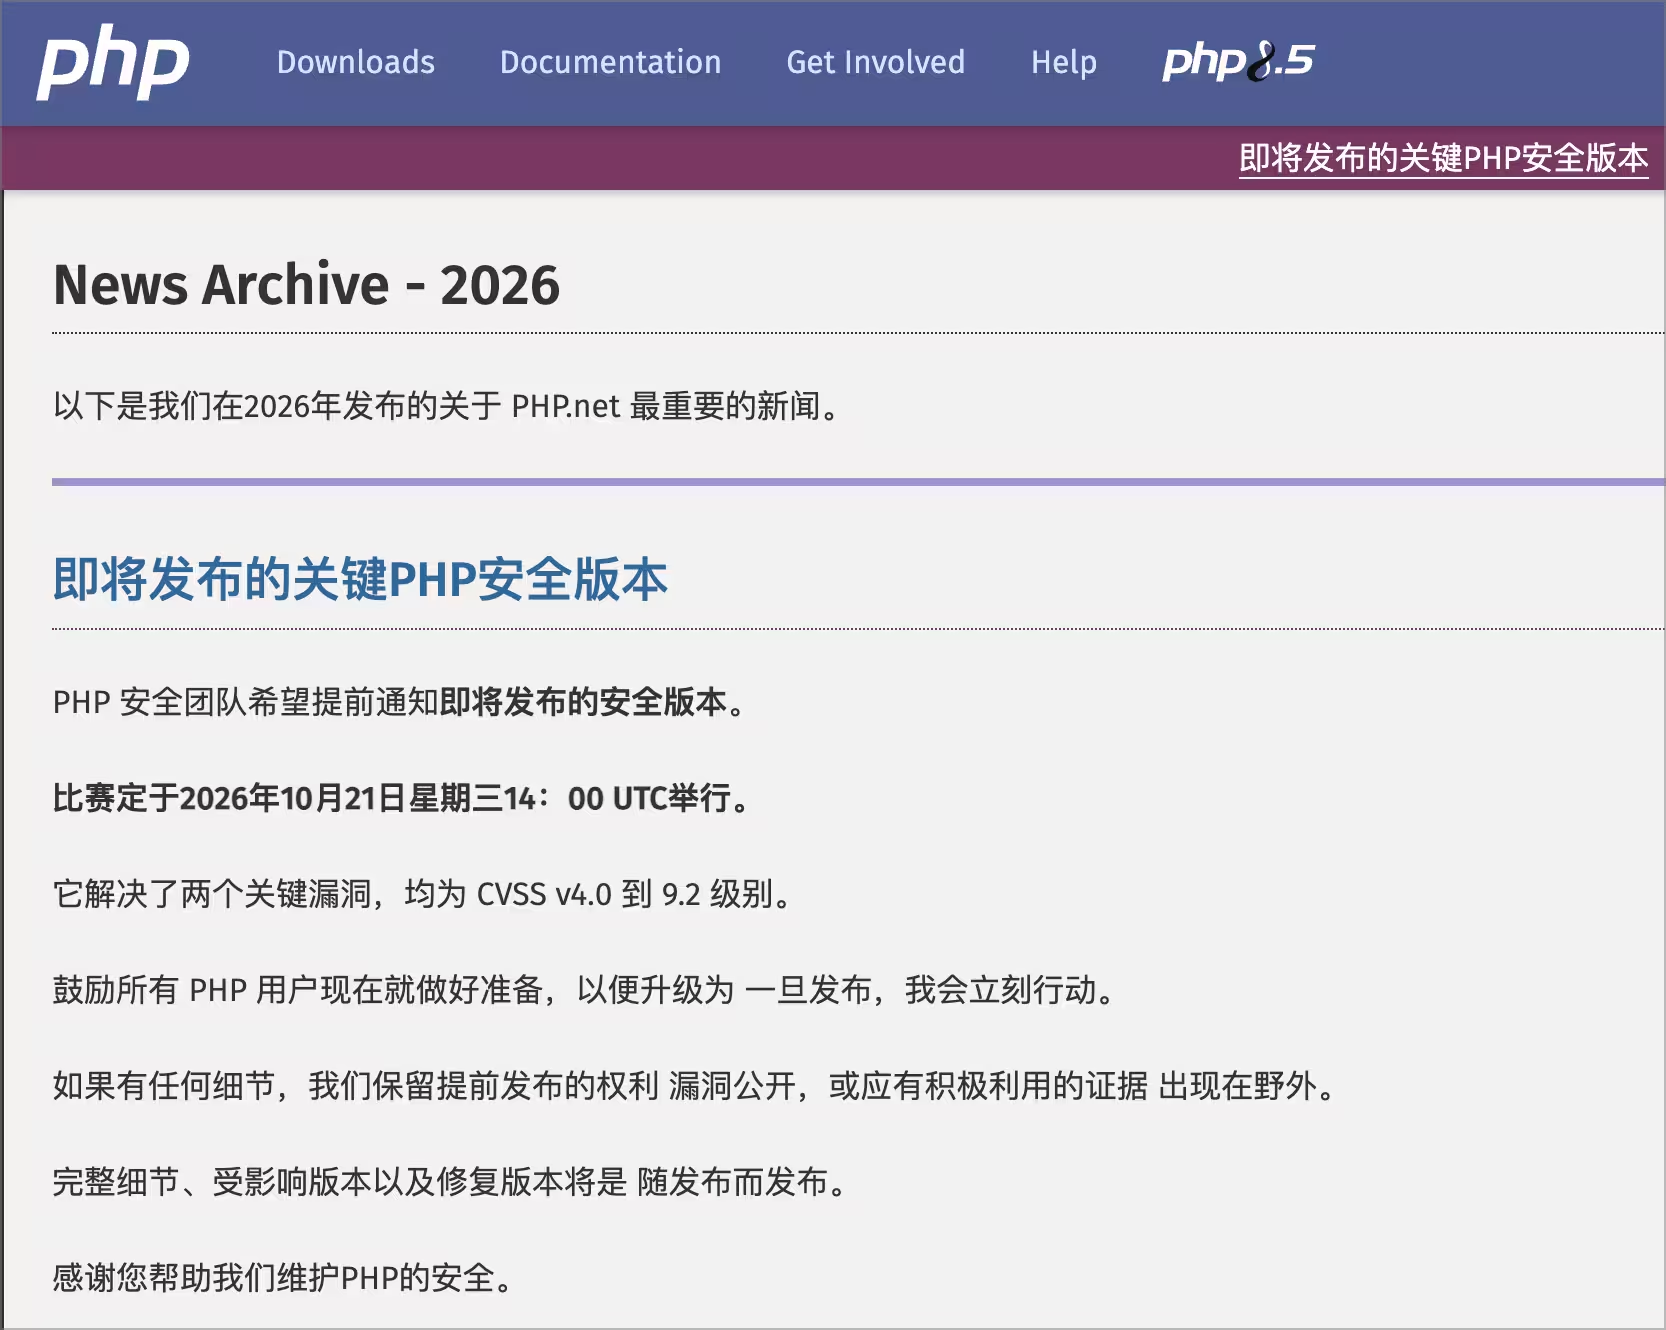
PHP官方预警核心存在两个严重漏洞(CVSS 9.2),疑为远程代码执行,影响PHP 5以来多个版本,但官方尚未确认编号与受影响范围。官方罕见地在补丁发布前一天通知用户,计划于北京时间10月21日22时发布紧急更新。WordPress、Drupal、Laravel等大量项目可能受影响,部分维基站点已提前关闭或限制访问等待修复。
Next.js 计划于2026年8月26日发布安全更新,修复一个严重漏洞。将推出16.3.2和15.5.24版本,并附详细公告。建议用户及时升级。该项目通过Vercel开源漏洞赏金计划与研究者合作,相关问题可联系security@vercel.com。
随着2027年网络韧性法案(CRA)生效,组织需提前准备,确保产品上市时无已知漏洞,并及时提供安全更新。合规要求主要集中在严重漏洞上。Linux基金会和OpenSSF提供免费课程,帮助开源社区适应新规。
完成下面两步后,将自动完成登录并继续当前操作。