

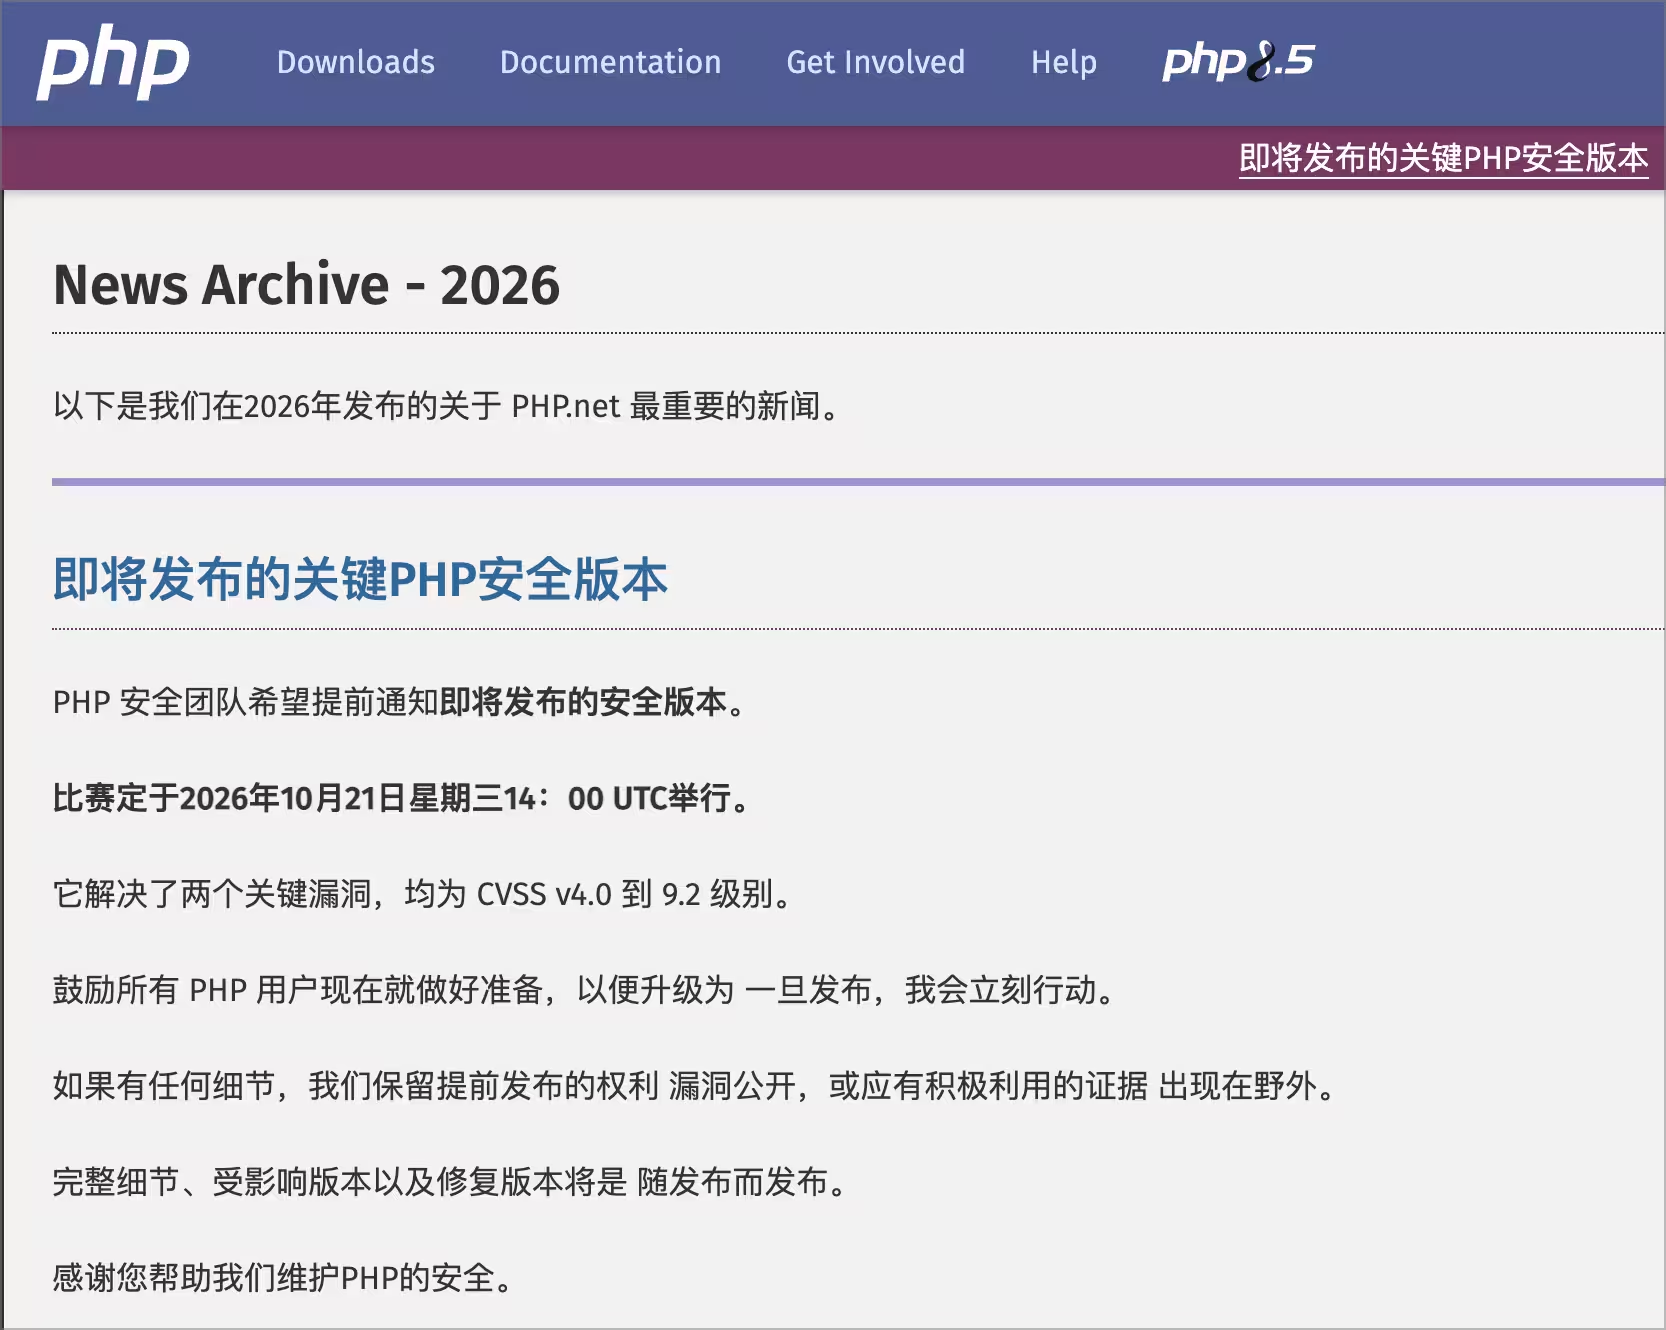

PHP 官方罕见提前预警:两项 9.2 分严重漏洞,今晚 10 点发布修复|请加班
内容提要
PHP官方预警核心存在两个严重漏洞(CVSS 9.2),疑为远程代码执行,影响PHP 5以来多个版本,但官方尚未确认编号与受影响范围。官方罕见地在补丁发布前一天通知用户,计划于北京时间10月21日22时发布紧急更新。WordPress、Drupal、Laravel等大量项目可能受影响,部分维基站点已提前关闭或限制访问等待修复。
延伸解读
提前预警的罕见做法意味着什么
PHP 官方在补丁发布前一天就发出预警,这在其安全响应流程中并不常见。通常官方会等到修复版本就绪后再公开漏洞细节,以减少攻击窗口。此次提前通知,一方面给管理员留出准备时间,另一方面也意味着漏洞信息已难以完全保密,攻击者可能利用这段时间尝试探测或利用。对于运行 PHP 的站点,应优先关注官方后续公告,而不是等待漏洞编号确认。
影响范围为何可能极广
文章指出漏洞可能影响 PHP 5 以来的多个版本,而 WordPress、Drupal、Laravel 等大量项目都基于 PHP 构建。这意味着从博客、电商到企业内网工具,都可能暴露在风险中。不过,官方尚未确认具体受影响版本和攻击方式,因此目前不宜断言所有 PHP 站点都必然可被利用。实际风险取决于站点使用的 PHP 版本、是否暴露于公网以及相关组件的配置。
部分站点提前关闭的启示
Miraheze、WikiOasis 等维基站点在补丁发布前就选择全站停止访问或限制访问,说明运营方判断漏洞风险高于短暂停机的代价。这种做法适合无法立即升级或缺乏应急能力的环境,但对电商、企业官网等业务连续性要求高的站点,更可行的做法是提前备份、准备回滚方案,并在补丁发布后尽快完成升级。是否关闭服务应基于自身风险承受能力决定。
在官方确认前应关注什么
目前可以确定的是存在两个 CVSS 9.2 的严重漏洞,但漏洞编号、攻击方式和受影响版本均未获官方确认。读者应避免依据流传的 CVE 编号做安全决策,而应关注 PHP 官方发布的安全公告和更新日志。对于使用 WordPress 等第三方项目的站点,还需留意对应项目是否发布兼容性说明或额外补丁。在补丁发布后,优先升级 PHP 核心,再检查依赖组件的兼容性。
Q&A
PHP 官方这次提前预警的两个漏洞严重程度如何?
两个漏洞的 CVSS v4.0 评分均为 9.2 分(满分 10 分),属于严重级别,据称可能是远程代码执行漏洞。
这两个漏洞的 CVE 编号是什么?官方确认了吗?
流传的编号为 CVE-2026-109618 和 CVE-2026-109619,但 PHP 官方尚未确认漏洞编号、具体攻击方式及受影响版本。
哪些 PHP 版本可能受这次漏洞影响?
目前流传的信息称,PHP 5 以来的多个版本都可能受到影响,但官方尚未确认具体受影响版本。
PHP 官方计划什么时候发布修复更新?
PHP 官方计划于北京时间 2026 年 10 月 21 日 22:00 发布紧急安全更新,并呼吁用户提前做好升级准备。
这次漏洞会影响哪些常见的 PHP 项目或框架?
影响范围广泛,包括 WordPress、Drupal、Joomla!、Magento、Laravel、Symfony 等众多 CMS、电商、论坛、网盘及开发框架。
目前有哪些站点因为该漏洞采取了临时措施?
一些维基站点已提前关闭或限制访问等待修复,包括 Miraheze 全站停止访问、WikiOasis 全站停止访问、Weird Gloop 全站访问受限(含 Minecraft Wiki),Wikimedia 全站也宣布维护。
