因PHP漏洞CVE-2026-109618/109619,网站将升级服务器:宝塔面板从7.7升至13.1.0,必要时升级操作系统,并逐步将PHP切换至8.5,期间可能出现服务中断和兼容性问题,需逐个修复。低版本PHP可在面板更新,其他环境可参考PHP官方为8.1、8.0、7.4提供的补丁修复。
OpenAI公开了PHP近年最大漏洞“PHP2Schell”,因在官方未准备好时披露而引发小站长不满。PHP官方已推送临时补丁,后续版本将彻底修复。Ubuntu用户可通过apt升级php8.5相关包,并重启php8.5-fpm及nginx或apache2;升级后版本号可能不变,若包含8.5.x-0ubuntu0.24.04.13即表示已修复,且必须重启服务。
PHP解释器内核爆出两个CVSS 9.2的远程代码执行漏洞,影响全球约七成网站。漏洞细节在补丁发布前泄露,多国政府网站预防性关闭。官方已发布修复版本8.5.12、8.4.27、8.3.36和8.2.35,须立即升级并重启服务;旧版本无官方补丁,WAF仅能作为临时防线。AI加速漏洞利用,攻防窗口几乎消失,长尾风险显著。
PHP于2026年10月发布紧急安全更新,修复两个可导致未认证远程代码执行的高危漏洞,要求立即升级至8.5.12、8.4.27、8.3.36或8.2.35,缓解措施不能替代更新;8.2分支年底停止支持。基金会复盘称修复因共识机制与人手不足长期停滞,属结构性失败。
DigitalOcean警告PHP存在两个严重远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619),影响PHP 5及以后所有版本,攻击者可执行任意代码并完全控制服务器,且已有公开利用代码。唯一彻底防护是升级至已修复版本(8.5.12、8.4.27、8.3.36、8.2.35),8.1及更早版本无补丁需尽快升级。用户须自行检查并更新Droplets、DOKS、App Platform及Marketplace镜像中的PHP,更新后重启PHP-FPM或Apache。Cloudways等托管服务由平台自动修补。
PHP被发现存在两个约20年的严重漏洞,可导致未授权远程代码执行,攻击者能完全控制服务器并窃取密码和数据库。约69%的网站使用PHP,4chan、维基百科等受影响,多国机构建议无法立即更新时下线系统。网站运营者应尽快升级PHP,8.1及更早版本无官方修复;托管用户应联系服务商确认补丁。
Cloudflare披露PHP运行时高危漏洞php2shell(CVE-2026-109618、CVE-2026-109619),影响PHP 5.4及以上版本,可导致拒绝服务、远程代码执行和数据泄露。Cloudflare提前约9小时部署WAF防护,免费及付费用户默认受保护,并推出结合请求与响应信号的“完整事务检测”以降低误报。官方建议用户尽快更新PHP并保持WAF防护开启。
PHP存在两个严重远程代码执行漏洞,严重性评分9.2,影响PHP 5以来所有版本及超40%互联网网站(含全部WordPress站点)。补丁预计今日发布,无法自动更新,需手动升级。安全机构建议无法立即修补者将系统下线或隔离。已有早期攻击迹象,预计补丁发布15分钟内将出现大规模攻击。
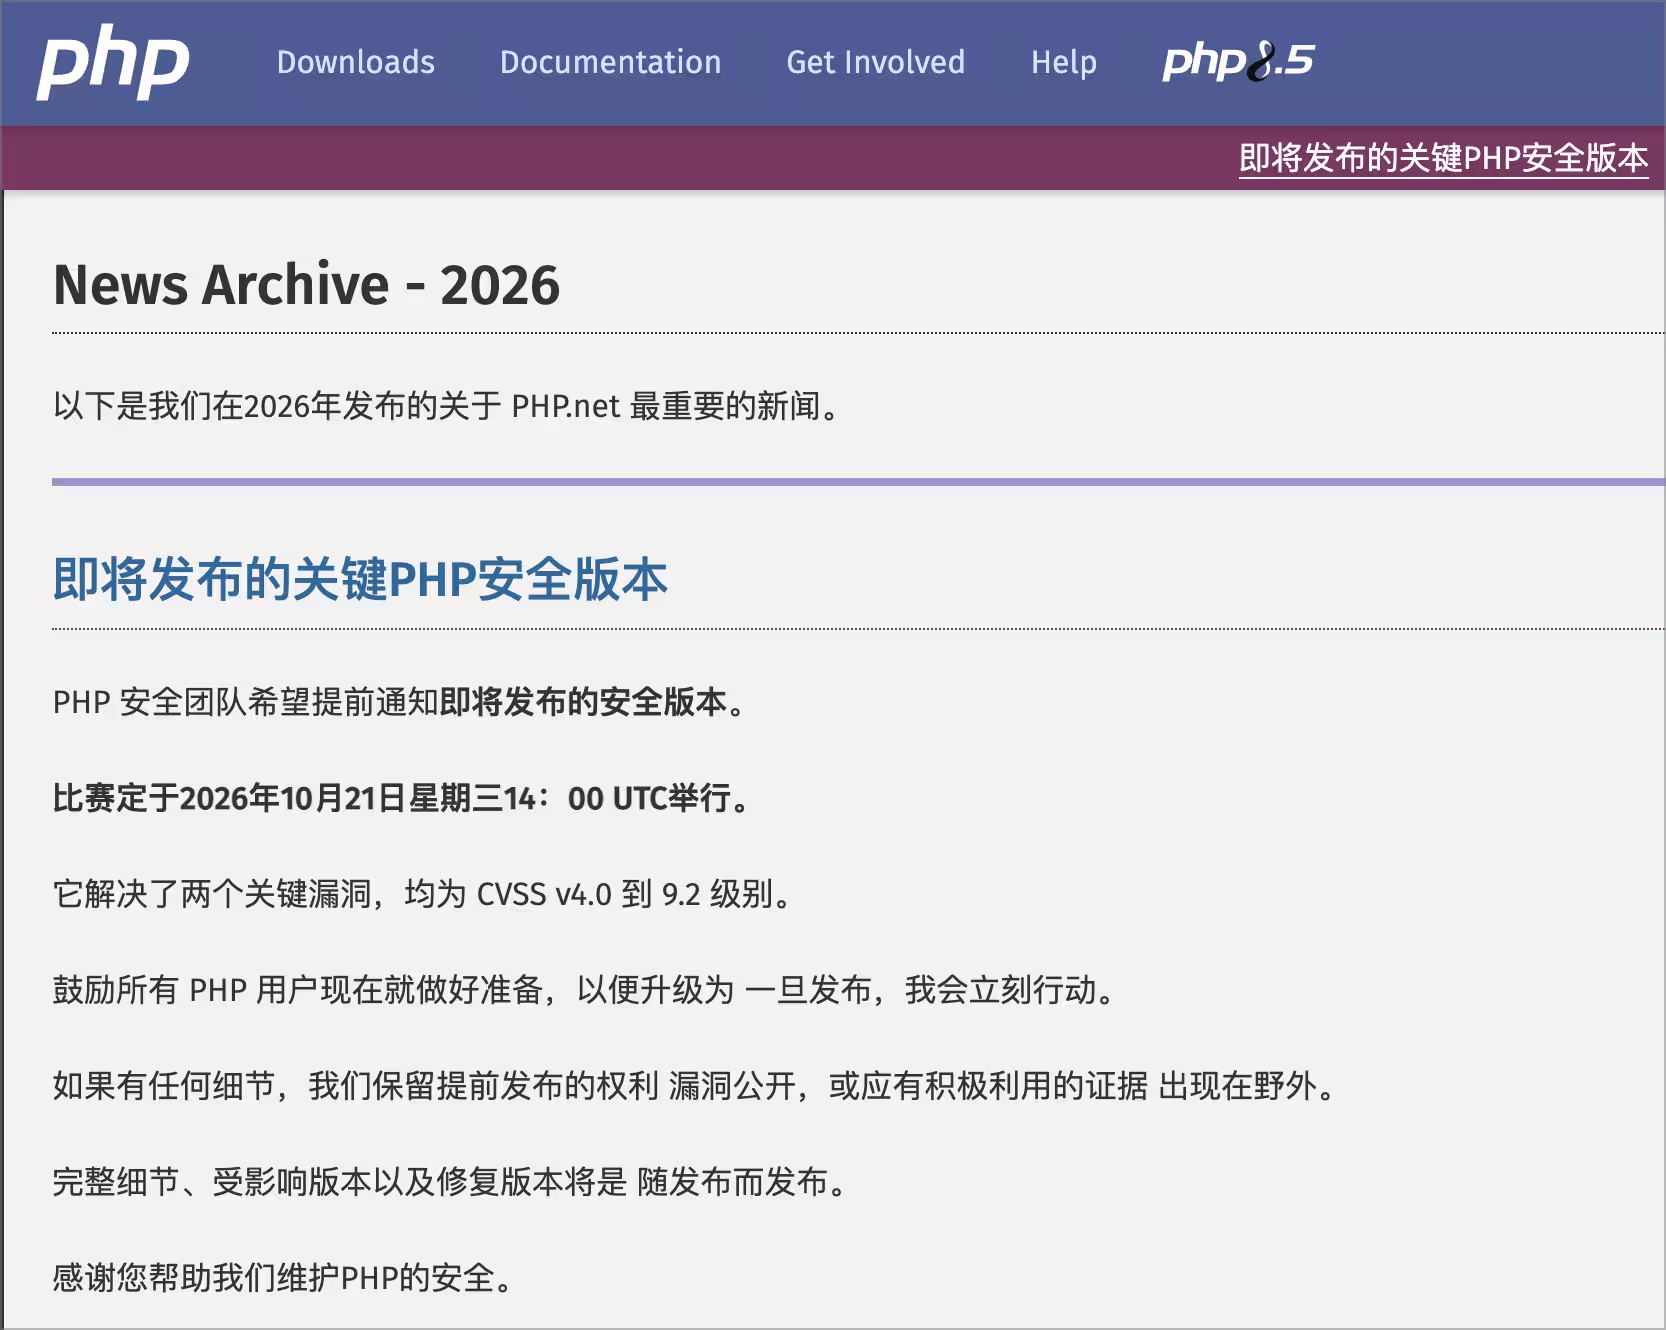
PHP官方预警核心存在两个严重漏洞(CVSS 9.2),疑为远程代码执行,影响PHP 5以来多个版本,但官方尚未确认编号与受影响范围。官方罕见地在补丁发布前一天通知用户,计划于北京时间10月21日22时发布紧急更新。WordPress、Drupal、Laravel等大量项目可能受影响,部分维基站点已提前关闭或限制访问等待修复。
PHP安全团队将于2026年10月21日22时发布紧急更新,修复两个评分均为9.2的远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619),默认配置即可触发,细节暂未公布。修复仅覆盖PHP 8系列,5.6和7.x等旧版不再获更新。约59.4%的暴露主机仍使用旧版,漏洞公布后可能遭大规模攻击,建议用户及时升级,必要时提前停机。
TimThumb是轻量级PHP图片缩放脚本,可按URL参数动态缩放、裁剪并缓存图片,常用于WordPress主题生成缩略图。其原理是读取原图,按w/h/zc等参数处理并缓存输出。旧版本存在严重安全漏洞,须升级至2.8.14以上,限制图片来源、关闭任意外链抓取、正确设置缓存目录权限并禁止执行PHP。新项目建议优先使用WordPress原生缩略图或现代图片处理方案。
在Windows上配置PHP服务器需要安装PHP、MySQL、Apache或Nginx,设置环境变量并修改配置文件以确保兼容性。还需安装Composer和Redis,配置SSL和HTTP2,最后可使用phpMyAdmin管理数据库。
文章介绍WordPress中增强数组过滤的wpjam_filter函数。原生array_filter存在过滤后键不连续、常用判断需反复写闭包、关联数组条件繁琐、递归过滤需自写等问题。wpjam_filter支持关键字(如'!null'、'unique')、关联数组条件、白名单及递归过滤,并自动保持list形态,简化代码。
CamusDB 是 Phalcon 作者用 C# 开发的分布式 SQL 数据库,单人开发五年。默认 Serializable 隔离,支持数据库分支、时间旅行和误删恢复。作者自建混沌工具 Caraxes 注入真实故障,通过银行转账对账发现静默丢数据等 bug,并公开未修复缺陷。目前仍是半成品,bus factor 为 1,性能未知,不建议生产使用,但为 .NET 生态探索了方向,并示范了严谨的工程态度。
PHP 8.4 新增 array_find 和 array_find_key,可短路查找数组首个满足条件的值或键,但不支持数字索引、关联条件查找和映射后查找。WPJAM Basic 提供 wpjam_find 弥补这些不足,支持 value、key、index、result 四种输出模式,可传关联数组作为条件或闭包做映射,并以 null 作为跳过信号,避免 0、空字符串、false 等合法值被误判。
PhpStorm 公布新一年五个开源赞助项目,包括 PHPUnit 作者 Sebastian Bergmann、本地 PHP 环境管理工具 Lerd 作者 George Dumitrescu、static-php-cli 作者 Jerry Ma、Composer 以及关注包容性的 Larabelles。官方表示赞助既提供资金,也旨在提升开源在 PHP 社区中的重要性,鼓励更多公司参与,并继续支持 PHP 基金会。
WordPress 被曝 Click2Shell 高危漏洞,攻击者可诱导管理员点击恶意链接,利用主题预览流程差异强制安装主题并执行 PHP 代码。官方已在 7.1.1 等版本修复,建议立即升级;无法升级时可启用 DISALLOW_FILE_MODS 临时阻止后台安装主题和插件。
WordCamp US 2026 上,WordPress 核心团队宣布重新拥抱 PHP 社区,将推动升级至 PHP 8.x 以提升性能、降低主机成本,清理不再维护的插件以减少安全风险,提前为 PHP 9 做准备以避免升级崩溃,并更好地集成 AI 等新技术,最终让站长间接受益。
OpenClaw.NET 是一个用 .NET 编写的自托管 AI Agent 运行时,支持长驻内存模型,集成鉴权、记忆、多渠道接入等功能,可编译为无依赖的单文件二进制。文章面向 PHP 工程师,类比 Laravel 概念,介绍其架构、工具/技能/插件开发及部署方式,强调从请求级到常驻 daemon 的思维转变。
PHP 的运行方式主要有线程安全(TS)和非线程安全(NTS),适用于不同环境。常见的 SAPI 包括 CLI、CGI、Apache 模块和 FPM。流行的部署方式是 Nginx + FPM 和 Apache + Apache 模块,其中性能最佳的组合是 Nginx + FPM。
完成下面两步后,将自动完成登录并继续当前操作。