任天堂向GitHub提交DMCA通知,打击Switch破解芯片固件项目Picofly,封禁其主仓库及143个关联仓库共144个,称该固件绕过主机启动加密措施,违反反规避条款。任天堂还投诉模拟器Citron Neo(封禁主仓库及71个关联仓库)和两个Yuzu仓库,后者已清空代码和提交历史。
Vercel容器镜像仓库现支持单层最大2GB的压缩镜像层(原为500MB),镜像总大小上限仍为15GB。支持docker push/pull/tag等标准工作流,推送时自动创建仓库。仓库可设为公开供所有Vercel团队只读拉取,或通过仪表板及CLI共享给最多100个指定团队。Vercel Sandbox所用镜像即由普通公开仓库提供。可通过Vercel CLI v58.3.0及以上版本的vercel vcr命令管理,并支持GitHub OIDC登录CI流程,无需长期凭证。
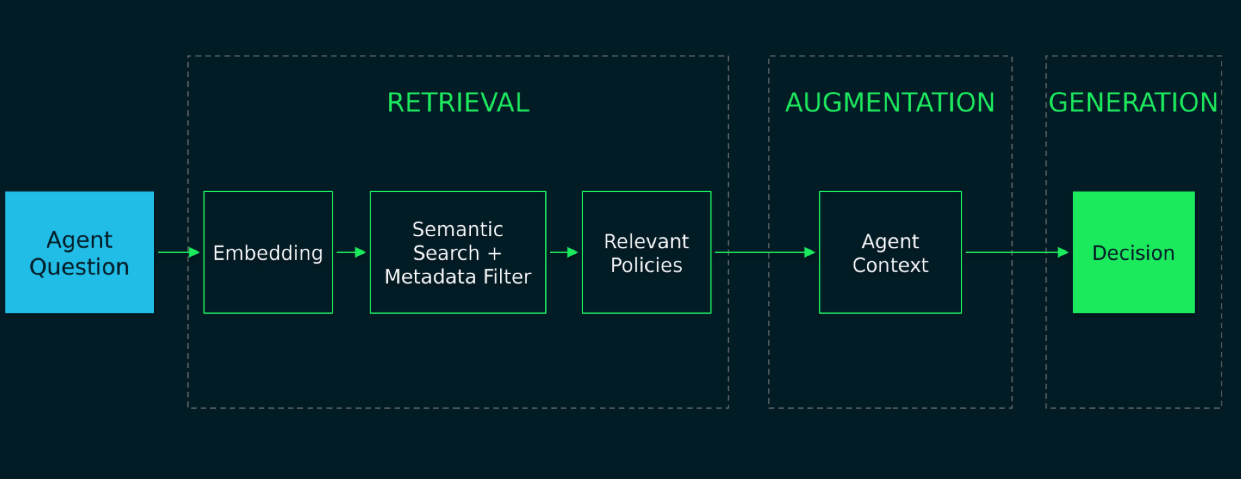
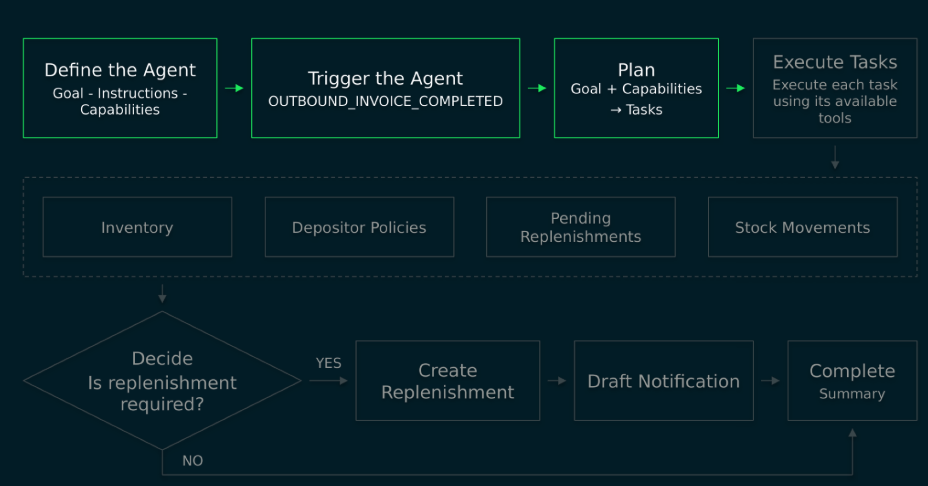
本文是AI代理系列第三部分,介绍如何用Java和Spring AI实现仓库补货代理流程:代理按计划逐项执行任务,通过受控工具获取库存、发票等运营数据,并用RAG语义检索获取寄存方补货政策;随后依据上下文判断是否需要补货,若需要则创建补货请求并生成通知邮件草稿,否则跳过后续任务。核心原则是应用界定代理权限,代理在边界内自主决策。
币安公布10月29日安全事件调查:攻击者经数月准备,通过搜索引擎付费钓鱼网站和虚假招聘骗局入侵钱包团队工程师电脑,借内部AI工具获取钱包签名服务权限,转走约63.4亿美元资产。币安承担全部损失,已补充98%受影响资产,约28.5亿美元被冻结,FBI归因于朝鲜相关黑客。事件暴露币安内部安全培训不足。
提交并推送大文件会触发GH001警告,仅删除文件无效,因为大文件仍保留在Git历史中。单人仓库可采用三种方案:重建孤立分支以清空历史;用amend修改最近一次提交;用git filter-repo从全部历史中删除指定文件并保留提交记录。清理后需配置.gitignore防止再次误提交,并强制推送。多人仓库不建议重写历史。
本文介绍用Java和Spring AI实现WMS补货AI代理的第二步。代理由规划器、执行器和报告器组成,定义分析、策略、决策、补货、通知五项能力,每项能力限定可用工具。出库发票完成后发布事件,事务提交后异步触发代理。规划器根据目标与可用能力生成有序任务计划,经结构化输出映射为对象,并以RUNNING状态和PENDING任务持久化到MongoDB。第三部分将讲述计划执行。
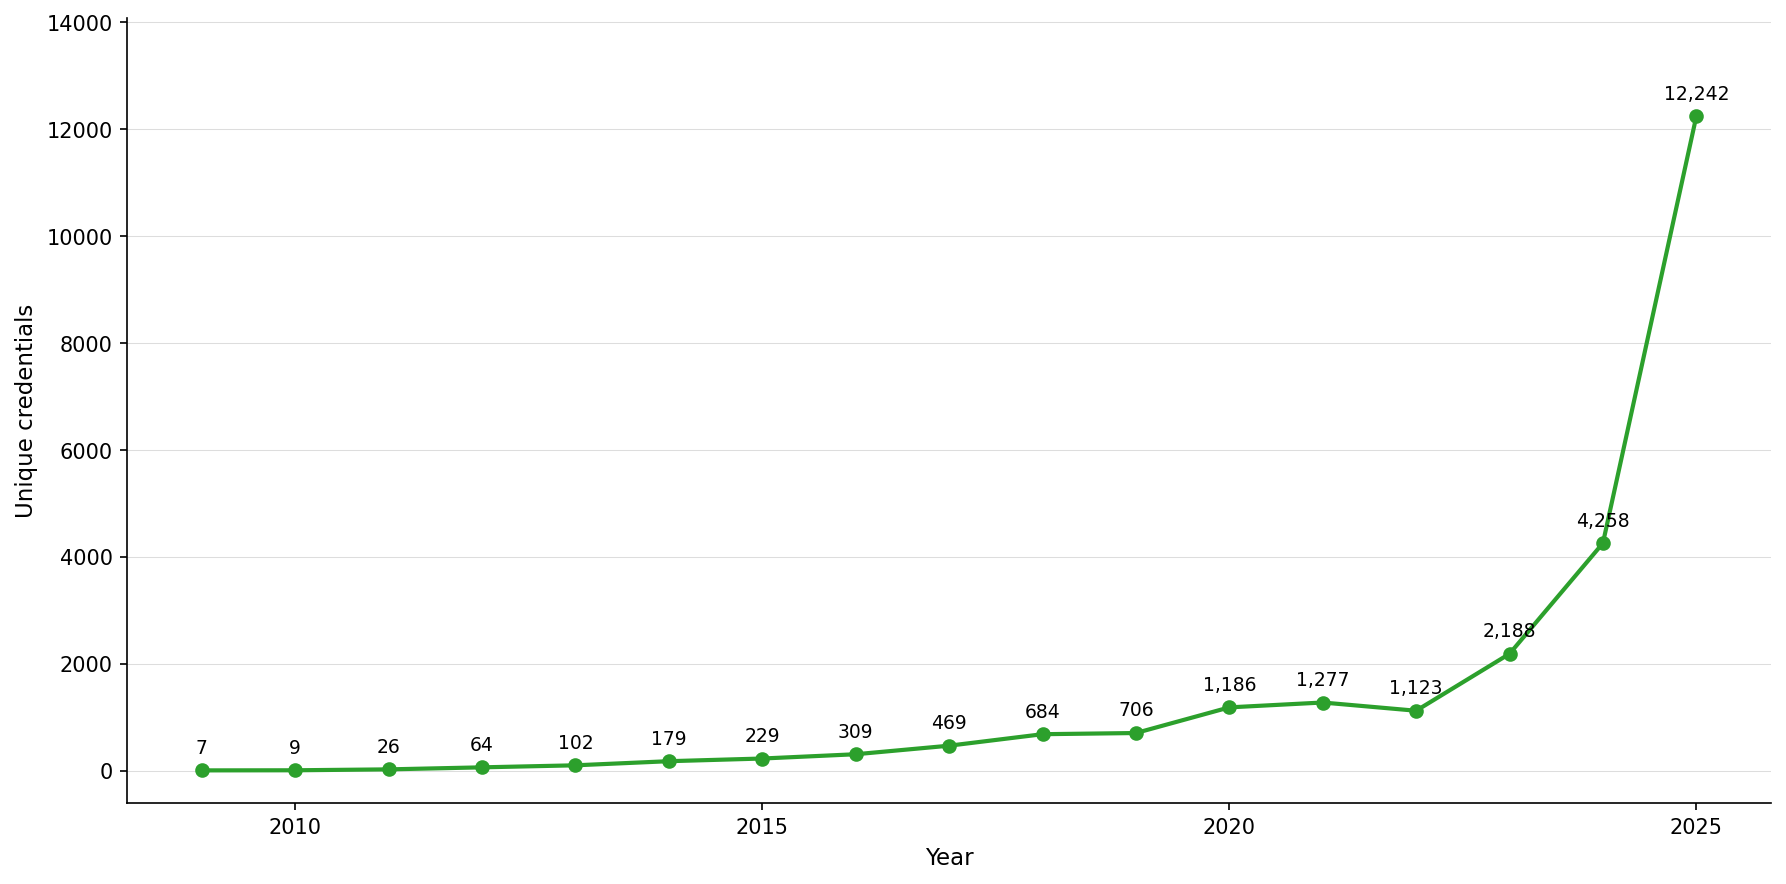
安全研究员扫描Gitee约725万个公开仓库,发现2.6万个仍有效的泄露凭证,多因开发者误将密钥提交至代码库,即使删除仍留存于Git历史。其中阿里云密钥最多(9473个),另有DeepSeek、智谱、OpenAI、AWS、GitHub等平台密钥。2025年提交的凭证约半数有效。研究员已通报服务商撤销密钥,并建议开发者自查。
安全研究员扫描Gitee全部725万个公开仓库,用TruffleHog与Kingfisher双工具验证,发现26400个仍有效的凭证,密度高于GitLab和Bitbucket。最常见为阿里云AccessKey,近半泄露于2025年。提交者邮箱含中外多家大厂。作者已向暴露最多的厂商报告,但多数中国企业缺乏漏洞披露渠道,修复路径不对称。
Vercel容器镜像仓库将单个压缩镜像层上限从500MB提升至2GB,无需拆分即可推送大层,镜像总大小仍限15GB。此调整适合含大型工具链或依赖集的镜像,如用于编码代理评估的自定义Vercel Sandbox环境。安装Docker和Vercel CLI后,在Dockerfile目录运行vercel link、vercel vcr login docker、vercel vcr build docker . --push即可构建推送。
PGDG YUM 仓库已更新,打包了 PostGIS 3.3.10–3.7.0 RC、pgRouting 4.0.2、GDAL 3.13.3 等扩展,并新增对 pgrx 与 postgresql_anonymizer 的 Rust 扩展支持。同时修复了仓库 RPM 随系统小版本升级而停滞的问题,建议尽快更新。Amazon Linux 2023 现已成为 PGDG YUM 仓库的正式支持目标。
文章介绍五个开源AI编码代理技能库:Superpowers提供涵盖头脑风暴、TDD、调试与代码审查的完整开发方法论;Matt Pocock的技能小巧可组合,如grill-with-docs和tdd;ECC规模最大,含292项技能、记忆与安全扫描;Awesome LLM Apps侧重实验性应用;Addy Osmani聚焦生产级六阶段流程。作者建议按需选用并定制,而非全部安装。
微软在 OneDrive for Mac 上预览百万级文件同步,将每设备每同步实例上限从 30 万提升至 100 万,主要面向保存大型仓库的开发者。该功能此前已在 Windows 预览。同步海量文件会影响性能,因此 OneDrive 会检测设备硬件,不达标仍限 30 万;微软建议控制在 30 万以内以获得最佳性能。此外,微软为企业用户提供缩短文件路径功能,以减少同步错误。
PGDG RPM仓库已收录pgrx和postgresql_anonymizer等Rust扩展并发布打包指南,目前支持范围有限,计划11月增加RHEL 10.3和9.9支持;同时修复了仓库RPM随系统小版本更新失效的问题,建议用户尽快更新。此外,Amazon Linux 2023正式成为PGDG YUM仓库的一等目标,拥有独立构建根和软件包树,补齐了此前缺失的完整扩展生态和及时小版本更新。
本文介绍了在Windows下搭建Git服务的步骤,包括安装Git for Windows和Git for Windows SDK,创建普通和裸仓库,配置HTTP、SSH和Git协议以连接远程仓库,以及使用Gitweb进行仓库浏览。同时推荐了一些开源Git服务,如Gitblit和Gitea。
GitHub遭遇“GhostAction”攻击,约1900个账户被盗,攻击者利用窃取的开发者凭证向3万余仓库植入恶意工作流,窃取CI/CD密钥、云凭证及AI API密钥。攻击高峰在10月8日至9日,波及约3000用户,目标为3174个密钥。此次攻击并非利用GitHub Actions漏洞,多数受影响仓库未清理,凭证泄露数量不明。
GitHub工程师分享三项技术实践:新仓库星标历史API通过架构优化将请求量从2500次降至24次,提供趋势数据而不返回用户身份;重建Git基础设施以支持智能体规模开发;将github.com从CSS-in-JS全面迁移以提升网站性能。
PGDG RPM仓库新增pgrx和postgresql_anonymizer等Rust扩展包,发布打包指南,计划11月支持RHEL 10.3和9.9,并修复了仓库RPM随系统小版本更新失效的问题,建议用户尽快更新。Amazon Linux 2023已成为PGDG YUM仓库的一级支持目标,提供完整扩展生态和及时小版本更新。
Apache Subversion 发布 1.15 版,核心新功能 Pristines On Demand 允许用户不本地缓存原始文件,改按需从服务器获取,可将本地存储占用减少最多 50%,代价是增加网络通信。该功能适合管理 TB 级仓库和 GB 级大文件的用户,体现 Subversion 在集中式版本控制和大文件管理上的持续优势。
GitHub 调整 NPM 可信发布规则,新配置须在 48 小时内完成首次发布,否则失效。此举旨在修复仓库名回收漏洞:维护者重命名或删除仓库后,攻击者可注册同名仓库获取发布凭证,向原包推送恶意版本。约 1500 个包受影响。NPM 还限制 issue_comment 事件触发发布。
Docker Hub账户转组织流程存在高危漏洞CVE-2026-105445,评分9.4。个人访问令牌转移后密钥未撤销,攻击者可利用原令牌以新组织身份访问仓库,影响期为2024年8月26日至2026年9月30日。Docker已在服务端修复,用户无需操作,并审查约30.4万次推送,未发现恶意利用,自10月8日起批量停用相关令牌。
完成下面两步后,将自动完成登录并继续当前操作。