


扫描中国最大Git平台上的725万个公开仓库以查找密钥泄露
内容提要
安全研究员扫描Gitee全部725万个公开仓库,用TruffleHog与Kingfisher双工具验证,发现26400个仍有效的凭证,密度高于GitLab和Bitbucket。最常见为阿里云AccessKey,近半泄露于2025年。提交者邮箱含中外多家大厂。作者已向暴露最多的厂商报告,但多数中国企业缺乏漏洞披露渠道,修复路径不对称。
延伸解读
双扫描器互补提升检出率
本次扫描同时使用TruffleHog和Kingfisher,两者各自验证凭证有效性。结果显示,仅靠单一工具会漏掉约一半的有效凭证:TruffleHog擅长阿里云AccessKey(检出9428个,Kingfisher仅993个),而Kingfisher在DeepSeek(2940 vs 230)、OpenAI(1198 vs 150)和智谱(1489 vs 0)等中国AI服务上优势明显。这种互补性说明,针对特定云厂商的检测覆盖差异会显著影响泄露评估的完整性。
Gitee凭证密度高于GitLab和Bitbucket
按每千仓库的有效凭证数计算,Gitee为3.64,高于GitLab的3.11和Bitbucket的2.39。但需注意方法差异:TruffleSecurity的扫描仅用TruffleHog,而本次联合使用双工具。若仅保留TruffleHog结果,Gitee密度降至1.76,低于两个西方平台。因此,密度对比受工具覆盖影响,不能简单归因于平台安全性差异。
阿里云AccessKey是最常见泄露类型
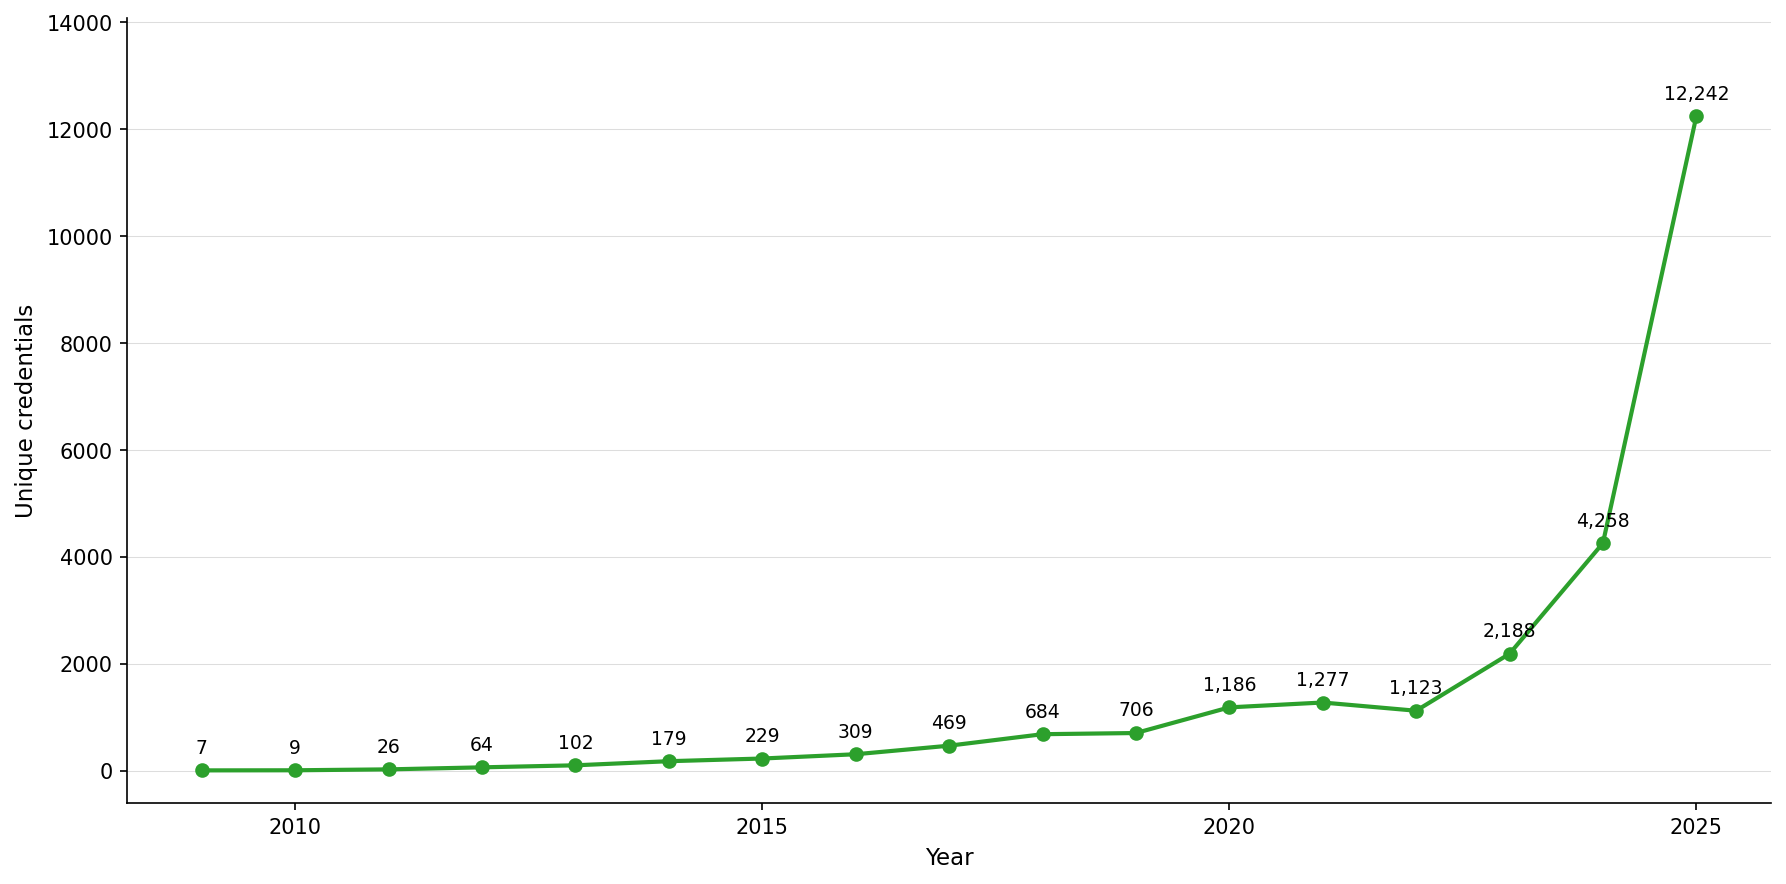
在26400个有效凭证中,阿里云AccessKey对最为普遍,约每766个Gitee仓库就有一个有效阿里云凭证。这与Gitee上中国开发者集中、阿里云使用广泛相符。同时,2025年提交的凭证达12242个,接近总量一半,说明泄露问题近期尤为突出,而非历史遗留。
披露与修复路径不对称
作者向暴露最多的厂商发送了包含有效凭证列表和仓库元数据的报告,但未逐一通知提交者。多数中国企业缺乏漏洞披露渠道或漏洞赏金计划,而西方公司通常有更成熟的接收路径。这种不对称导致部分泄露凭证缺乏明确的修复推动力,厂商侧吊销比依赖用户主动修复更可靠,但截至发文尚未确认吊销状态。
Q&A
Gitee上泄露的凭证主要是什么类型?
最常见的是阿里云AccessKey对,大约每766个Gitee仓库中就有一个包含已验证有效的阿里云凭证。其他还包括DeepSeek、OpenAI、HuggingFace、智谱等AI服务的密钥。
扫描Gitee仓库发现了多少个有效凭证?
扫描了7,256,531个公开仓库,共发现26,400个去重后的有效凭证。其中TruffleHog发现12,737个,Kingfisher发现14,664个,两者共同发现1,001个。
为什么Gitee的凭证泄露密度比GitLab和Bitbucket高?
Gitee每千仓库有3.64个有效凭证,高于GitLab的3.11和Bitbucket的2.39。部分原因是本次扫描使用了TruffleHog和Kingfisher双工具,而之前扫描仅用TruffleHog;且Gitee上中国厂商(如阿里云、DeepSeek、智谱)活动多,Kingfisher能更好覆盖。若仅用TruffleHog,Gitee密度为1.76/千仓库。
这些泄露的凭证主要是什么时候提交的?
绝大多数有效凭证是在过去两年内提交的。仅2025年就有12,242个唯一凭证,几乎占整个数据集的一半。
扫描使用了什么工具和方法?
使用TruffleHog和Kingfisher双扫描器并行扫描每个仓库,仅保留通过厂商API验证有效的凭证。通过组合多种枚举方式(官方API、Explore feed、用户页面、内部Elasticsearch)获取了725万个仓库,并在Modal平台上以350个并发容器运行约一个月,总成本约3,097美元。
发现泄露后如何通知相关厂商?
作者向暴露量最高的厂商发送了协调报告,包含与其服务相关的有效凭证列表和源仓库元数据。未逐一通知开发者,因为厂商侧吊销更可靠。但多数中国企业缺乏漏洞披露渠道,修复路径不对称。
