一千三百万月活的AI编程工具出了事,但它先怪的是“蒸馏攻击”! OpenCode Console在2026年10月17日确认了一次未授权访问,1.4%的用户存在第三方API密钥暴露风险。这家公司一边说“大规模蒸馏攻击”,一边让用户自己去OpenAI和Anthropic后台吊销密钥。蒸馏和泄露之间到底隔着什么,这才是整件事最拧巴的地方。
微软CoreAI的Batu Ozturkler和Shengyu Fu为GitHub Copilot开发智能体模型编排与路由技术,研究自适应模型选择、多模型协调、长周期智能体工作流及开发者安全,并通过优化模型和上下文学习提升Copilot在补全、聊天、代码审查等场景的开发者生产力。
美国MonsterCloud负责人平哈西被控电信欺诈。该公司声称能破解勒索软件,向客户收取高额恢复费,实则暗中联系黑客低价购买解密密钥赚取差价,例如向客户收15万美元,仅付黑客8200美元。他共收费超1900万美元,付赎金超800万美元,并隐瞒实情,给禁止付赎金的企业带来法律风险。
网络安全意识月建议用通行密钥替代密码登录。通行密钥通过指纹、面部扫描或设备PIN码登录应用和网站,比密码更便捷安全。生物识别数据仅存于本地,不会与谷歌共享,且能抵御网络钓鱼等常见攻击。用户可访问g.co/passkeys,点击“创建通行密钥”并按提示为谷歌账户设置。
2026年10月11日,DNS根区将第二次更换密钥签名密钥(KSK),以KSK-2024(标签38696)替代KSK-2017。该密钥是DNSSEC信任链的起点,验证解析器须提前信任新密钥,否则可能导致网站无法访问。多数网站运营者无需操作,使用Cloudflare DNS或1.1.1.1的用户也无需处理。可通过dnstest.dev测试解析器是否就绪。2027年将撤销旧密钥,未来或转向ECDSA及抗量子算法。
JDK 28 将引入 JEP 542,为加密对象提供 PEM 编码支持,实现密钥和证书的标准化读写。
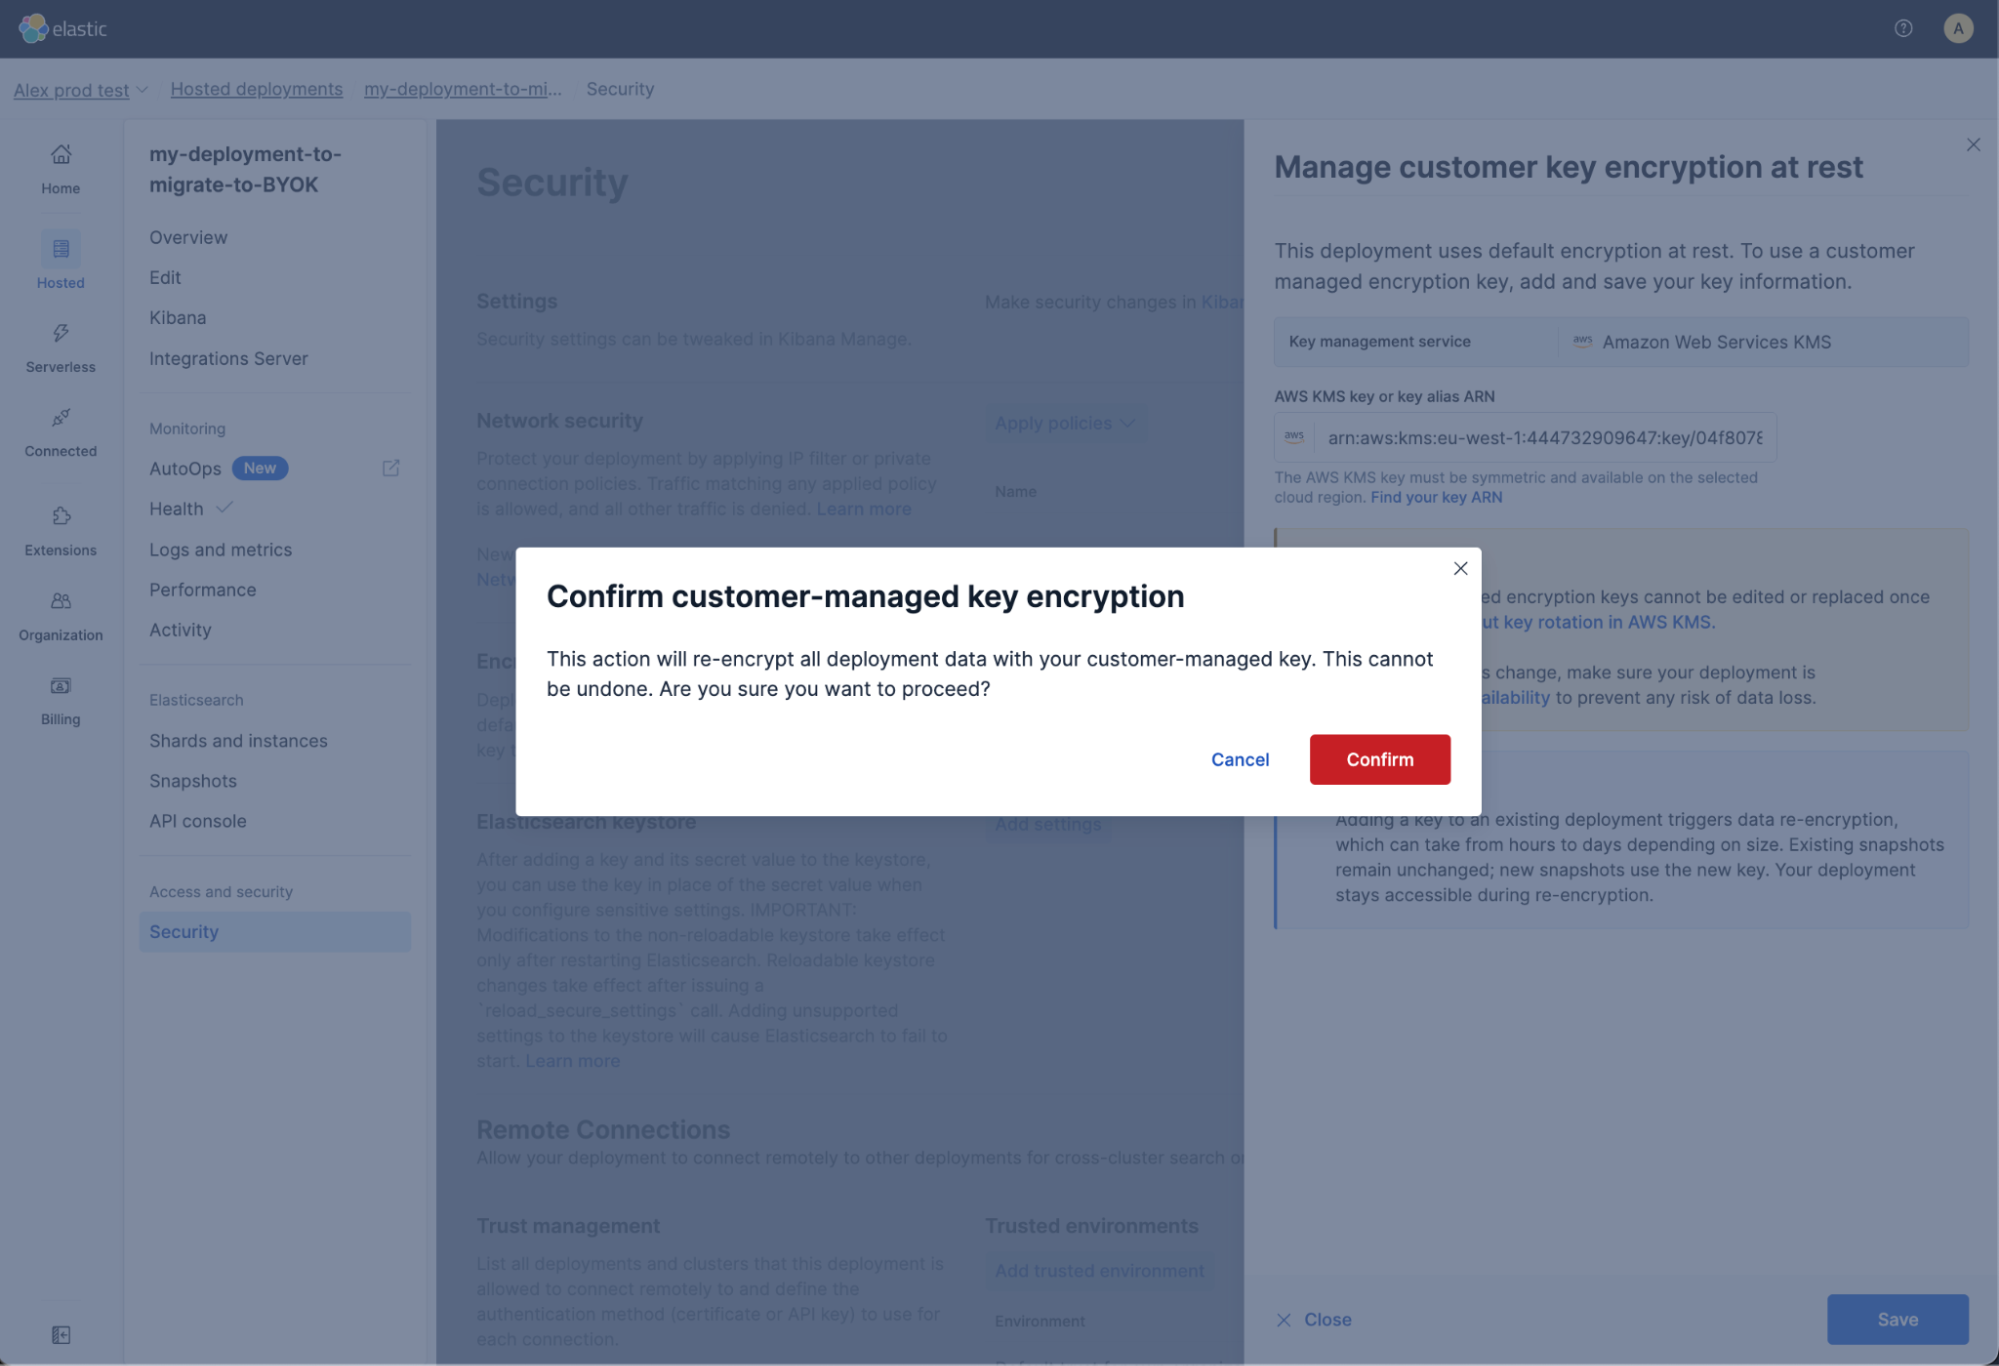
Elastic Cloud Hosted 现支持为已有部署就地启用自带密钥(BYOK),无需重建。用户可通过控制台或 API 添加客户管理的加密密钥,部署全程保持可访问。该功能需企业订阅,支持 AWS KMS、Azure Key Vault 和 Google Cloud KMS。迁移后快照历史不保留,密钥一旦设置便无法更改或移除。
本文介绍了密码学的基本概念与应用,包括古典密码、现代密码、加密与解密、密钥和哈希函数。讨论了对称加密与非对称加密的区别,以及数字证书和数字签名在信息安全中的重要性。
AI编码代理为获取上下文会读取本地文件,可能将.env、密钥、日志等敏感信息发送给外部模型,导致密钥在提交或CI检查前泄露,传统安全关卡无法拦截。应实施零信任控制,在提示或文件读取前用确定性密钥检测进行阻断或脱敏,并明确代理权限与上下文规则。
Rust 安全团队公告:Miri 会将环境变量写入 target/ 目录,若 CI 缓存该目录且 PR 可读,密钥可能通过 PR 工作流泄露。修复方案是仅保留 CARGO_* 与 OUT_DIR 环境变量,自 nightly 2026-09-22 起生效。文章还讨论了命名参数的设计取舍、enum 适合编译器实现,以及用 Loom 复现无锁栈的 ABA 问题。
直接在浏览器调用 Gemini API 会暴露密钥,导致配额被盗刷、账单飙升。Firebase AI Logic 通过代理架构在服务端注入密钥,客户端不再接触密钥;Firebase App Check 验证请求来自真实应用,防止脚本滥用。文章分步讲解项目配置、App Check 集成(含本地调试令牌)、流式输出、多轮对话、结构化 JSON 输出及错误重试,并提醒 2026 年起 App Check 将强制启用。
Rust安全团队发现Miri会将所有环境变量存入target/目录,若该目录被GitHub Actions缓存,攻击者可通过PR读取缓存中的密钥。已发布修复,仅保留CARGO_*(除TOKEN)和OUT_DIR变量。建议检查CI配置、清除缓存并轮换密钥。
微软前工程师解释Windows XP密钥FCKGW被广泛使用的原因:该密钥疑为戴尔或英特尔等OEM员工在正式发布前泄露,盗版组织迅速传播。微软知情但为避免用户麻烦未干预,直到SP1才封禁该密钥,SP2及正版增值计划进一步阻止盗版系统获取更新。
.NET开发者geffzhang向OpenClaw.NET提交PR #241,新增HashiCorp Vault/OpenBao密钥后端。设计上调用点零改动,原env:OPENAI_API_KEY可直接改写为vault:secret/data/openclaw/openai#api_key。Core层仅加抽象不加依赖,失败路径显式抛异常、拒绝静默降级,密钥值不进日志,启动期校验配置并预热。NativeAOT不含Vault后端,需JIT部署。
谷歌推出安卓系统级密码迁移功能,基于FIDO凭证交换格式,支持在不同密码管理器间安全迁移密码和通行密钥。迁移由新管理器发起,安卓协调并需用户授权,凭证不暴露给系统。支持Android 8及以上,首批适配谷歌密码管理器、1Password、Bitwarden和Dashlane,需升级最新版。
Cloudflare推出自动密钥交换功能,通过主动扫描源服务器支持的密钥协商算法,自动选择最优方案,优先采用后量子混合算法X25519MLKEM768。该功能使HelloRetryRequest从52%降至3.7%,延迟减少150毫秒以上,并让数十万域名无需手动配置即可实现后量子安全连接,抵御“先收集后解密”攻击。
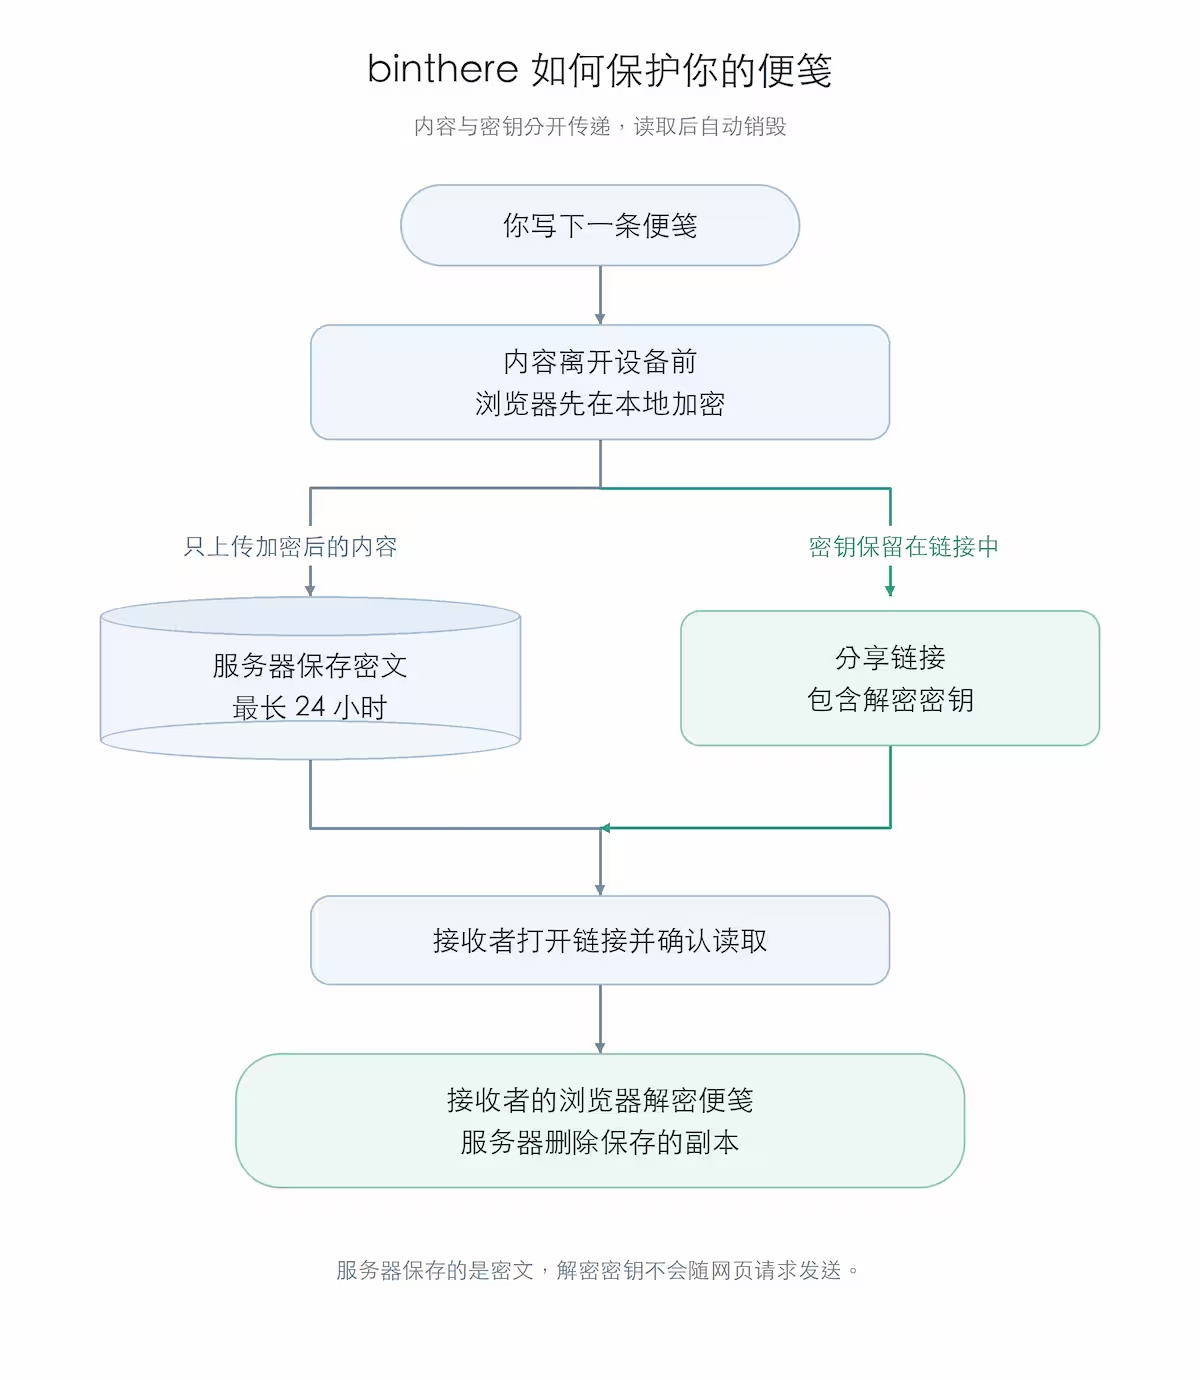
binthere是一款端到端加密的文本分享服务,上传前在浏览器本地加密,密钥存于URL片段,服务器仅存密文,无法解密。支持自托管、CLI/HTTP API及一次性读取,适合分享密码或API密钥,替代PrivateBin等工具。
博通发布VMware Fusion 26H1u1版,修复高危虚拟机逃逸漏洞(CVE-2026-59346和59347),并新增平台密钥自动修复功能,解决微软UEFI安全启动证书更新问题。建议Windows 10/11虚拟机用户更新,需安装2026年7月后补丁。
AI安全评测机构METR遭黑客攻击,API密钥被盗20天,产生60万美元AI账单。攻击源于研究员个人服务器上的AI应用漏洞,导致控制面板暴露。黑客通过证书日志发现目标,诱导智能体泄露凭证,并可能转卖牟利。METR因日常评测消耗大,未及时发现异常。另有恶意AI机器人扫描漏洞,但未成功利用。METR无需实际支付费用。
库克卸任苹果CEO,转任执行董事长,特努斯接任;资深高管席勒卸任App Store等职责。OpenAI Codex活跃用户达2500万,重置付费额度。小米澎程N90 Max京沪实测1230公里。华为上半年营收4678亿元,研发创新高。英伟达向联发科投资35亿美元。
完成下面两步后,将自动完成登录并继续当前操作。