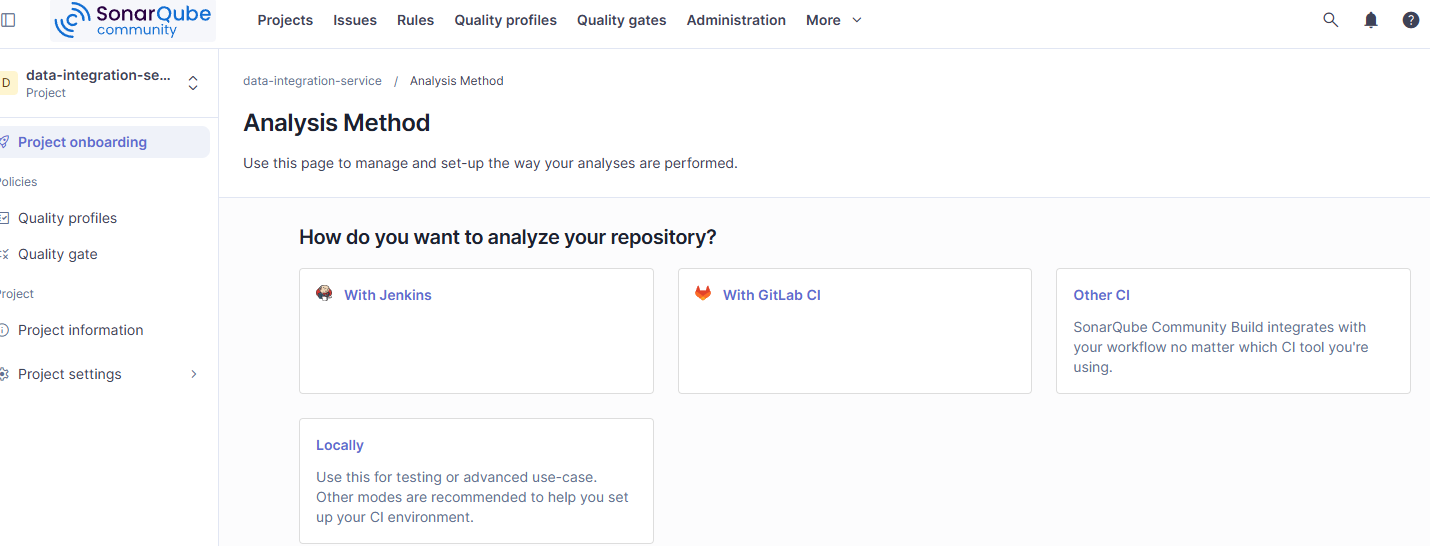
将GitLab项目接入SonarQube平台,实现代码自动检测。步骤包括:从GitLab导入项目,选择默认代码设置,分析方法选GitLab CI,配置环境变量(已在群组设置),创建配置文件,将SonarQube配置加入pom.xml,并创建.gitlab-ci.yml文件,分阶段进行单元测试、质量门禁检查和镜像发布,检测结果作为流水线强制指标。
静态分析工具如Semgrep通过抽象语法树(AST)识别代码中的模式和问题。Python的ast模块可将代码转换为AST,便于检测漏洞和优化代码质量。
本文介绍了GitLab的GUARD框架,强调通过“代码检测”(DaC)实现安全威胁检测的自动化。讨论了如何利用GitLab CI/CD简化检测的创建、验证和部署流程,确保检测的一致性和质量。自动化减少了手动错误,提高了安全性和效率,促进了团队协作。
本文综述大语言模型生成文本的检测研究,涵盖:中等规模模型训练的检测器可零样本推广至更大模型;贝叶斯代理方法降低查询成本;评估显示CopyLeaks最准确、GPTKit假阳性最低、GLTR最稳健;并提出针对代码的免训练检测方法及基于对数排名的检测方法,强调检测对负责任AI的重要性。
完成下面两步后,将自动完成登录并继续当前操作。