安全公司披露Linux内核高危漏洞CVE-2026-99999(PwnEscape),位于IPv4网络栈,可导致虚拟机逃逸、内存泄露及任意代码执行。多家VPS服务商已分批重启宿主机以安装补丁,用户虚拟机将短暂失联。建议VPS用户立即备份数据并提交工单咨询补丁计划;仅更新虚拟机内核无效。
Linux内核维护者大会达成共识,废除补丁中的Assisted-by标签,因该标签无法准确反映AI实际使用情况:约10%的补丁带有该标签,但实际AI使用更为普遍。相关撤销补丁已引入文档开发分支,并移除了checkpatch.pl对该标签的识别。取消标签并不意味着免除人工责任,提交者仍需检查代码、确认许可合规并对内容负责。Linus Torvalds反对用规则限制开发者使用AI,强调应关注开发者是否理解代码,而非仅凭工具判断贡献质量。
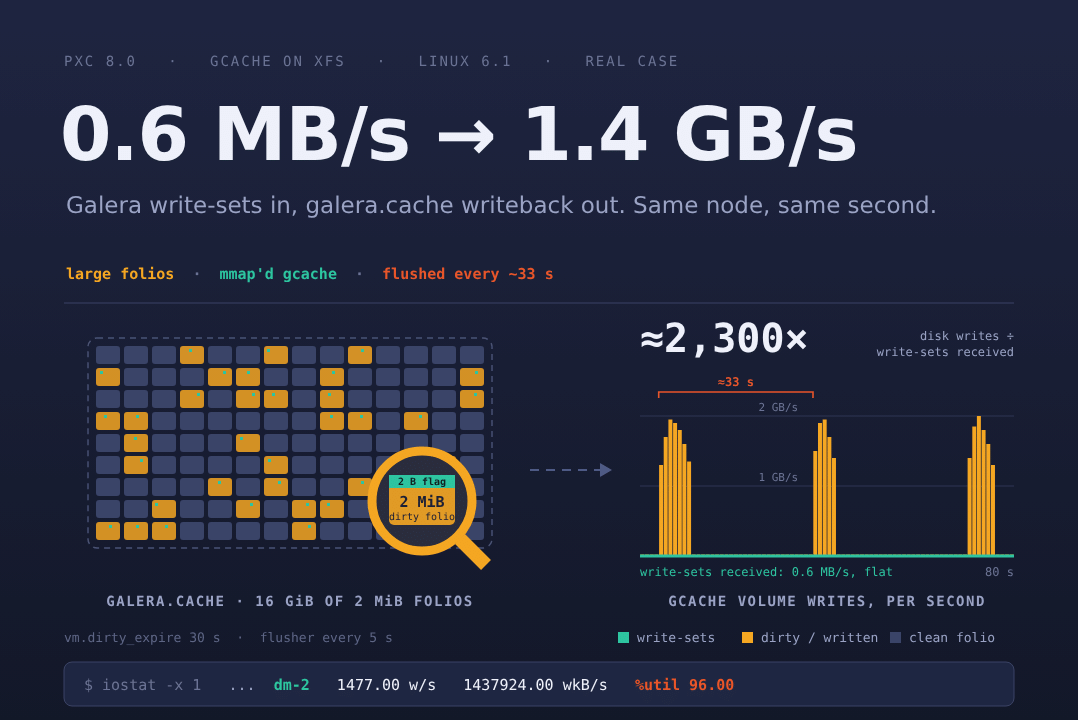
PXC从5.7升级到8.0后,Galera线程出现周期性大量磁盘写入,而InnoDB写入正常。原因是系统同时升级到Linux 6.1内核,其XFS大folio机制与Galera缓存使用mmap写入的方式冲突,导致回写放大。建议调整readahead等参数缓解。
Ubuntu 26.10 正式发布,为非LTS版本,维护9个月至2027年7月。采用Linux 7.3内核和GNOME 51桌面,提升响应速度与辅助功能。新增本地语音转文字助手Myna、显卡驱动管理页,核心命令工具全面改用Rust实现,引入抗量子签名,并扩大TPM全盘加密硬件支持。
Linus Torvalds 在指导下使用 Claude Code 编写 Linux 内核补丁,代码、测试和邮件初稿均由 AI 完成。文章指出,关键不在于 AI 能否写 C,而在于人仍掌握方向与取舍。AI 可承担机械工作,但审查、测试和维护责任不能外包。团队应将 AI 视为无责任感的初级同事,从低风险任务入手,确保可 diff、可复现、可回滚,再接触核心代码。
最强的大模型Gemini 4 Argon,正替谷歌重写它自己的操作系统内核! 谷歌9月30日发布旗舰大模型Gemini 4 Argon,编程、网络安全榜单领跑,却先只向极少数网络安全机构开放,它更已在内部把Fuchsia内核80万行C++改写成Rust。大模型跑分正在失灵,赢家通吃不再成立,模型正变成像电力一样的商品,护城河悄悄搬了家。 ## 大模型最强的Argon,偏偏买不到
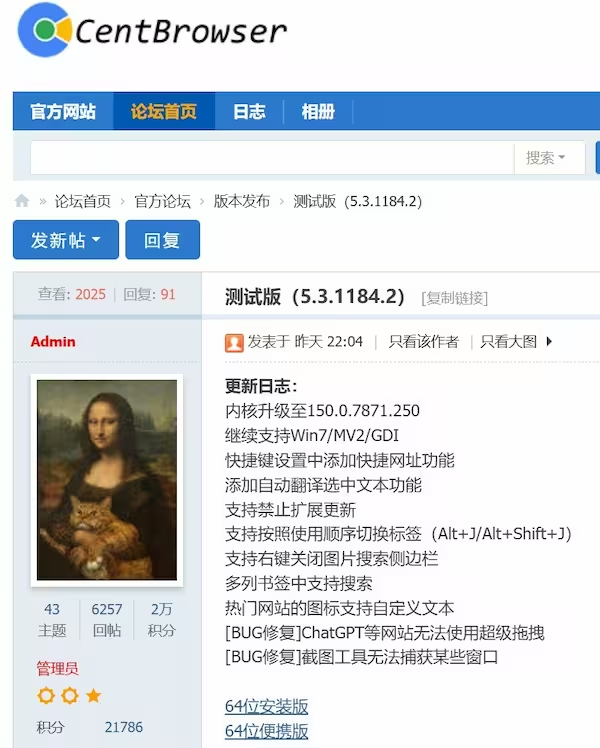
百分浏览器发布5.3.1184.2测试版,内核升级至Chromium 150,仍支持Win7、MV2扩展和GDI渲染。新增快捷网址、选中文本自动翻译、禁止扩展更新、按使用顺序切换标签等功能,并修复ChatGPT等网站无法使用超级拖拽的问题。该浏览器更新缓慢,但持续兼容旧系统与扩展。
性能专家Adrian Cockcroft在P99 CONF访谈中指出,P99等百分位指标无法反映现代Web服务延迟的真实分布。响应时间常呈多峰分布(如缓存命中与未命中),缓存命中率变化会大幅改变均值和P99,但各峰位置不变。他借助ChatGPT用R语言开发并开源了分析工具,自动识别分布中的多个峰值并追踪其变化。他建议排查性能问题应从宏观入手,逐步深入至单个慢请求。
是石科技推出Meta-Infer推理引擎,通过内核补齐、算子通信重构、并行调优与缓存复用等纯软件优化,释放非主流GPU算力。在DeepSeek、GLM等模型上吞吐最高提升6.87倍,视频生成提升2.48倍,约1.5台6000D可媲美1台B300,且无需修改模型结构。
FomoPeek以追踪链上资金为名,付费请KOL拉新,诱导币圈用户下载。该应用内置iOS内核级漏洞利用框架,可逃逸沙盒、窃取钥匙串中的钱包私钥和助记词并上传服务器,影响iOS 12.0至18.7及26.0至26.1。慢雾科技称已有多名用户资产被盗。漏洞已被苹果修复,用户应保持iOS最新版并开启自动更新。
帕兰提尔通过“本体”将机构隐性知识转化为可计算资产,其FDE驻场服务但系统所有权归客户,实现人机协同而非替代。前沿实验室模仿FDE却用客户数据训练模型,意图夺取生产资料,属于“货物崇拜”。帕兰提尔依靠信任与垂直整合构建经济计算,二季度营收增长93%,营业利润率47%,商业客户达653家。
文章提出“调度框架工程”概念,认为提示词、上下文、工具、循环、图、评估等工程属于同一系统。调度框架包裹大模型,包含工具、权限、校验、定时与终止条件,是唯一不随模型版本变动的部分。作者以Kimi K3为内核,用一份yaml配置和钩子脚本搭建可移植智能体,支持300并发、夜间自动运行,并通过替换模型测试检验框架质量。
陶哲轩等人宣布启动Lean内核挑战赛第一阶段,旨在提升Lean 4内核验证计算的性能。比赛设八个问题:斐波那契、整数分拆、梅尔滕斯函数、素数计数、矩阵积和式、Rule 110、SHA-256和多项式判别式。参赛者需用Lean开发算法并证明其符合规范。截止日期为2026年11月20日,由Lean FRO与SAIR基金会合办。
本文以一次真实启动为例,讲解Linux启动的四个阶段:固件、引导程序、内核和用户空间。通过systemd-analyze分析,固件耗时约6秒、GRUB倒计时5秒、内核3秒、用户空间12秒。文章指出systemd-analyze blame会误导,应查看critical-chain,并建议缩短GRUB超时以加速启动。
NVIDIA推出CUDA Rust,支持SIMT和Tile两种编写GPU内核的路径,前者需nightly版本,后者稳定版即可。另有纯Rust图表语言Lini、Rust重写的Battle.net服务Tavern,及讨论Rust空类型非bottom type的文章。
该文章介绍了一个名为LSPromise的Android 17本地提权漏洞利用链,可从非特权应用提升至root权限。它结合了Telecom服务中的0-day漏洞(CVE-2026-49881)和内核DirtyFrag漏洞(CVE-2026-43284),在Pixel 10上测试成功。利用过程包括在system_server中执行代码,进而控制网络栈进程,最终通过修补库文件实现内核代码执行,并激活KernelSU以获取root权限。
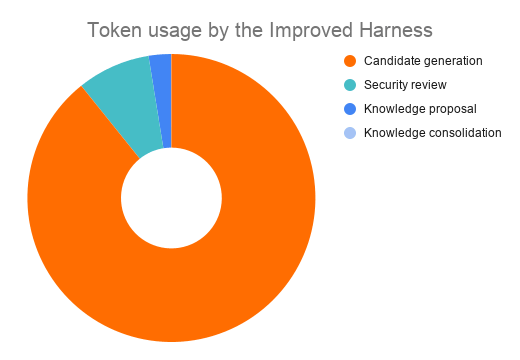
Proteus系统利用智能体自动生成GPU专用内核,针对不同模型和运行时形状实现极致性能优化。通过严格验证、防作弊检查及知识层管理,Proteus为Qwen 3.5 122B生成的内核比vLLM快1.8至5.2倍。核心挑战在于验证与上下文管理,而非生成本身,确保内核可靠且高效。
Linux内核基础设施正遭受AI爬虫的持续攻击,每日600万次请求中仅2%为正常访问。爬虫绕过Anubis验证,消耗约20%算力,远超Git克隆等正常使用。管理员考虑减少可抓取URL、限制匿名访问,但问题根源在于爬虫低效消耗开源社区资源,最终代价由正常用户承担。
> 本文是写作规划,不是可发布正文。拆解对象:etcd 在 Kubernetes 控制面与生产协调场景下的服务器内核——以 etcd v3.5.33(2026-07-23 补丁线;源码 tag v3.5.33)为主线,把一次写入/读取/Watch/Lease 从 gRPC → Raft propose → WAL →…
> 本文是写作规划,不是可发布正文。拆解对象:kube-apiserver 在 Kubernetes 控制面中的生产内核——以 Kubernetes v1.30.3(源码 tag v1.30.3)为主线,把一次 REST 请求从 HandlerChain → AuthN/AuthZ → Admission → stor…
完成下面两步后,将自动完成登录并继续当前操作。