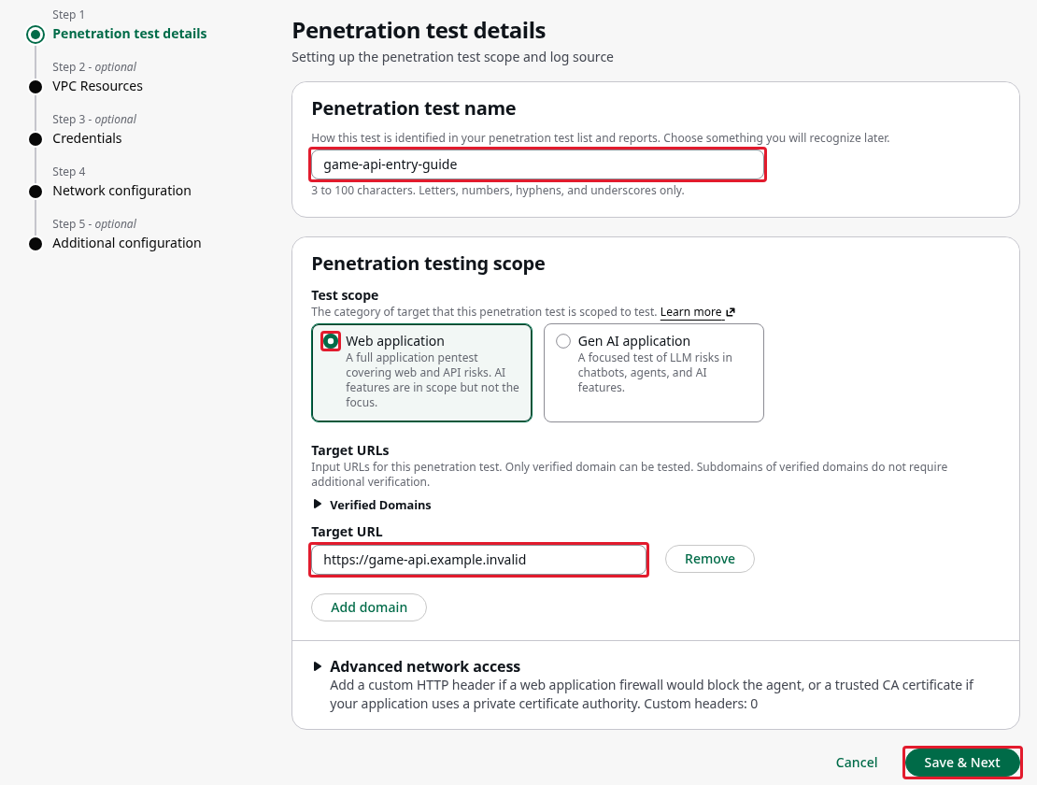
本文介绍如何利用 Amazon CloudFront 与 AWS WAF 防护休闲游戏 API 的刷榜脚本和恶意请求。方案通过 CDK 部署 Nginx 模拟公告、配置和排行榜接口,配置 Anti-DDoS、IP 信誉、通用及 SQLi 托管规则,并演示蜜罐、JA4 TLS 指纹和 IP 限速。文章用请求 ID 关联 WAF、CloudFront 与 Nginx 日志,结合 Athena 查询和 AWS Continuum 渗透测试验证效果,强调先以 Count 模式观察再阻断,并做好上线检查与资源清理。
完成下面两步后,将自动完成登录并继续当前操作。