


从刷榜脚本到恶意请求:游戏 API 的 AWS 安全防护指南
内容提要
本文介绍如何利用 Amazon CloudFront 与 AWS WAF 防护休闲游戏 API 的刷榜脚本和恶意请求。方案通过 CDK 部署 Nginx 模拟公告、配置和排行榜接口,配置 Anti-DDoS、IP 信誉、通用及 SQLi 托管规则,并演示蜜罐、JA4 TLS 指纹和 IP 限速。文章用请求 ID 关联 WAF、CloudFront 与 Nginx 日志,结合 Athena 查询和 AWS Continuum 渗透测试验证效果,强调先以 Count 模式观察再阻断,并做好上线检查与资源清理。
延伸解读
WAF 规则先观察后阻断的实践逻辑
文章反复强调新规则先以 Count 模式运行,再根据正常客户端样本决定是否阻断。这一做法在游戏 API 场景中尤为关键:活动高峰、弱网重试、运营商共享出口及同版游戏 SDK 都可能造成请求集中,IP 与 JA4 都不能等同于单个玩家。若直接启用阻断,可能误伤正常玩家,导致活动参与中断。因此,团队应保留 Count 阶段的日志证据,验证误报率后再切换为 Block,并持续保留相同配置上下文,避免回退到默认 Count。
JA4 指纹的辅助定位价值与边界
文章通过对照实验说明,修改 User-Agent 或添加自报 X-JA4 Header 不会改变原生 JA4,而限制 TLS 版本则会产生不同指纹。这表明 JA4 可补充 IP 与 User-Agent 的观察,帮助关联相似 TLS 客户端。但文章也明确,相同 JA4 可能被同版游戏 SDK 的正常玩家共享,且未验证跨 IP 攻击识别。因此 JA4 更适合作为调查线索而非独立封禁依据,需结合业务路径和正常客户端样本谨慎使用。
请求 ID 关联日志的排查方法
文章展示了用同一 CloudFront 请求 ID 在 WAF、CloudFront 标准日志和 Nginx 日志之间核对请求结果的方法。公告请求在三份日志中均为 200 且 WAF 动作为 ALLOW;固定阻断和 IP 限速样本则有 WAF BLOCK 记录,但采集窗口内无匹配 Nginx 记录。文章提醒,缺少源站记录不能单独证明 WAF 阻断,还需检查投递延迟、时间范围及缓存行为。这种关联方法有助于解释单次异常响应,避免仅凭状态码误判。
入口防护与业务校验的分工
文章明确区分了边缘防护与业务安全:Anti-DDoS 关注应用层攻击,蜜罐提供探测线索,JA4 辅助关联相似流量,IP 限速承担数字限速;而鉴权、结算、奖励幂等与反作弊仍需服务端保证。高频读取排行榜与伪造分数刷排名是不同问题,WAF 规则不能替代业务校验。接入真实游戏服务前,团队应确认正常玩家能否完成操作,并观察活动加载成功率、正常客户端 403/429 分布与业务失败率,而非只看拦截量。
Q&A
游戏 API 面临哪些主要风险?AWS 方案如何对应防护?
文章聚焦三类风险:1) 公告、配置、榜单遭遇 HTTP 洪泛,影响正常玩家并增加源站资源与费用,对应 Anti-DDoS 托管规则检测应用层攻击,并用独立 IP 速率规则做 429 限速;2) 探测非业务路径,暴露目录扫描等行为线索,对应蜜罐精确匹配后 Count 并打标签,WAF 通过固定模版返回;3) 同类 TLS 客户端高频读取榜单、修改 Header 或更换出口,单看 IP 或 User-Agent 难以关联,对应原生 JA4 辅助关联并按指纹聚合 Count。通用攻击另由 IP 信誉、已知恶意输入、Common Rule Set 和 SQLi 托管规则提供检测基线。
如何用 AWS CDK 部署演示环境并验证游戏 API 防护?
项目需要 Node.js 22、npm、Python 3、AWS CLI 和已启动的 Docker。AWS CDK 在 us-east-1 创建 CloudFront 范围的 Web ACL、VPC origin、内部 ALB、Fargate 服务及日志查询资源。步骤:1) 在项目根目录执行 npm ci、npm run build、npm test、npm run test:nginx 检查环境;2) 设置 AWS_PROFILE 并运行 npm run configure -- --expected-account YOUR_12_DIGIT_ACCOUNT_ID 生成 deployment-config.json;3) 执行 npm run cdk -- bootstrap、npm run synth、npm run cdk -- diff、npm run cdk -- deploy --outputs-file outputs.json。部署后使用 CloudFront 域名调用三个游戏 API 验证返回 200 和模拟 JSON。
WAF 托管规则应该先 Count 还是直接 Block?如何切换?
文章建议先采用 Count 模式观察,确认没有误拦后再改为 Block。默认加入的五组托管规则(IP 信誉、已知恶意输入、Common Rule Set、SQLi、Anti-DDoS)均采用组级 Count 覆盖。完成正常客户端和误报验证后,可在 CDK 的 diff 与 deploy 命令中同时传入 -c managedRulesMode=block,恢复 AWS 规则原生动作;这并非强制所有子规则 Block。后续部署需持续保留相同 context,避免回到默认 Count。
蜜罐规则如何配置?命中后日志能说明什么?
在 AWS WAF 优先级 0 精确匹配 /_trap/export,执行 Count 并添加 demo:honeypot 标签;Nginx 对该精确路径返回 404 和 {"simulated":true,"error":"not_found"},不提供导出能力。实测访问蜜罐返回 404,WAF 日志显示非终止规则 honeypot-observe 动作 COUNT、标签 demo:honeypot 已命中,但顶层动作为 ALLOW,Nginx 记录同一 CloudFront 请求 ID 且状态 404。这说明探测行为已被记录,404 来自源站,不能解释为 WAF 封禁。标签仅在当前请求的 Web ACL 检查中生效,不会由后续请求继承。
JA4 指纹在 WAF 中如何用于识别相似客户端?实测效果如何?
JA4 对 TLS ClientHello 的协议、密码套件和扩展等特征进行规范化,生成 a_b_c 三段指纹。本架构在 CloudFront 终止客户端 TLS,由关联的 WAF 计算原生 JA4,并在信息足够时写入日志顶层 ja4Fingerprint;客户端自填的 X-JA4 Header 不能代替。配置 content-ja4-observe 按原生 JA4 单键聚合,观察窗口 60 秒、阈值 200,动作 Count,添加 demo:ja4-rate 标签,apiScope 为 /api/game/ 与 /api/content/ 两个前缀的 OR 条件。实测中只修改 User-Agent 或添加自报 X-JA4 Header,原生 JA4 不变;将 TLS 限制为 1.2 后指纹改变。这说明 JA4 可补充 IP 与 User-Agent 的观察,但不能证明换了账号或设备,也未验证跨 IP 攻击识别。
如何配置 IP 限速并验证 429 响应?高频请求下 JA4 和 IP 规则如何共同作用?
IP 速率规则与 JA4 规则使用相同 API 范围,按来源 IP 聚合,窗口 60 秒、阈值 100,超限时自定义返回 429,优先级 30。实测以目标 4 次/秒、最多 480 次连续读取排行榜:高频阶段 480 次请求约 119.78 秒,HTTP 200 139 次、429 341 次,首次 429 在第 140 次、开始后约 34.8 秒;JA4 Count 命中 240 条请求;停止高频请求后第 4 次低频探测恢复 200,距最后一次高频请求约 60.1 秒。同一条请求可同时留下“指纹观察命中”和“IP 限速终止”的证据,例如 rate-0241 返回 429,WAF 日志记录 terminatingRuleId 为 content-ip-rate,nonTerminatingMatchingRules 中 content-ja4-observe 为 COUNT。两种速率统计都是近似估算,不保证第 101 次或第 201 次恰好触发。
如何用请求 ID 关联 WAF、CloudFront 和 Nginx 日志来排查单次异常请求?
CloudFront 向源站发送 X-Amz-Cf-Id,Nginx 将其记录为 cloudfront_request_id,并通过 X-Nginx-Request-Id 响应头返回自身 $request_id。WAF 日志使用 httpRequest.requestId,CloudFront 标准访问日志使用 x-edge-request-id。排查时从客户端响应头取得完整 X-Amz-Cf-Id,分别在 CloudWatch Logs 查询 Nginx 和 WAF 日志,或在 Athena 中查询 CloudFront 日志。例如公告样本中三份日志 ID 一致:WAF 为 ALLOW,Nginx 路径 /api/game/announcements、状态 200;固定阻断与 IP 限速样本有 WAF BLOCK 记录,采集窗口内无匹配 Nginx 记录。缺少源站记录不能单独证明 WAF 阻断,还应检查投递延迟、时间范围及缓存行为。
使用 AWS Continuum for Penetration Testing 验证游戏 API 的流程是什么?
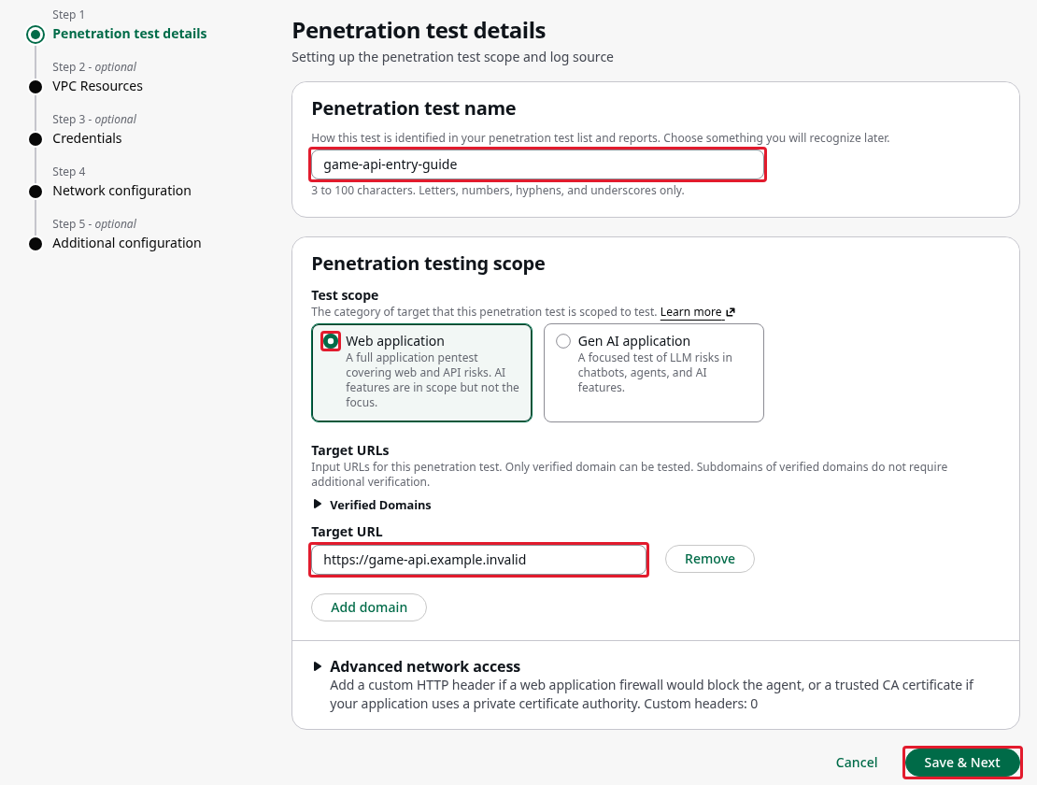
流程包括:1) 创建 Agent Space,在 Target Domains 添加 CloudFront 域名,选择 HTTP Route 验证,使 /.well-known/aws/securityagent-domain-verification.json 返回 200 和 token,点击 Verify 确认状态为 Verified;2) 创建 Penetration test,填写名称、选择 Web application 范围、填写已验证域名下的 Target URLs,可添加专用 User-Agent 关联扫描流量,保持原有 WAF 策略;3) 在 Network configuration 中明确 Target、Accessible 和 Out of scope,排除 /_demo/blocked、/_trap/export 和域名验证路径;4) 选择 Service role 与 CloudWatch Logs 日志组,关联 OpenAPI、应用上下文和架构图,设置 Max task hours 和 Exclude risk types;5) 选择 Create and execute 运行,在 Penetration test runs 中查看状态;6) 审阅 Findings 的严重程度、置信度、验证状态与证据,生成并下载 PDF 报告。
