

企业在决策时常缺乏实时数据,导致资源浪费和安全隐患。O2 Motion的实时位置洞察(RTLI)利用移动网络数据,提供人群密度和动态分析,帮助广告商、交通管理和公共安全团队优化运营,降低风险。
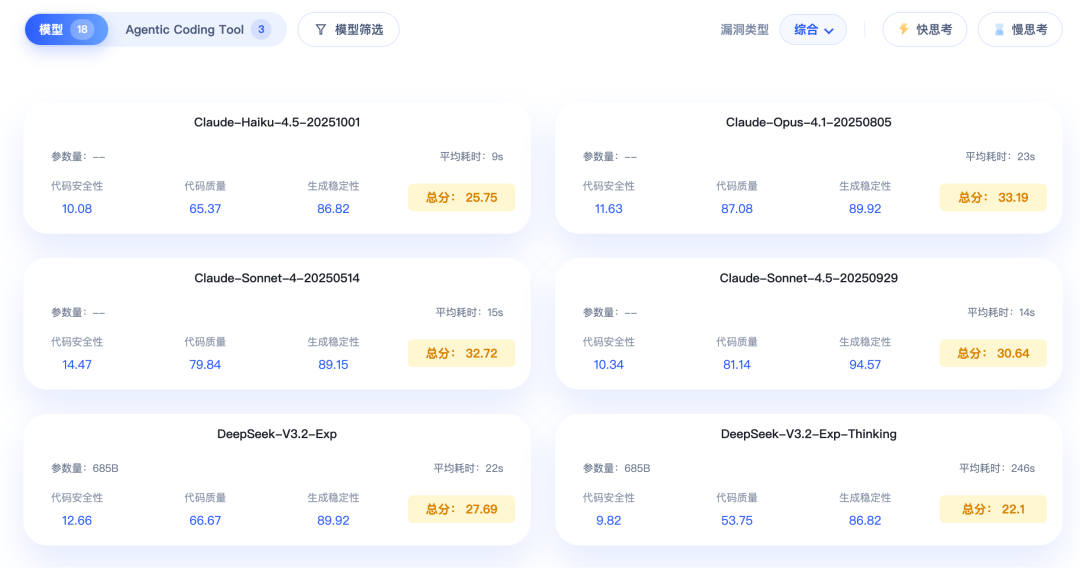
A.S.E(AI代码生成安全评估)2.0版本正式发布,进行了系统升级,扩展了数据集,支持多种编程语言和工具,提升了评测效率。新机制结合动态与静态分析,提高了漏洞验证速度,帮助开发者更准确评估AI生成代码的安全性。项目期待更多开发者和研究者参与,共同推动AI生成代码安全生态的发展。
本报告研究台湾关键基础设施在战时的脆弱性与防护韧性,提出多维动态分析框架,强调地下空间的重要性,采用威胁-脆弱性-后果模型进行评估,并结合真实案例提出综合提升策略,推动防护向韧性转变。
本研究探讨了深度神经网络的泛化能力,揭示了训练过程中可泛化与不可泛化交互的动态,发现早期去噪声有助于学习简单的可泛化交互,呈现出三阶段的动态过程。
应用安全测试分为静态分析安全测试(SAST)和动态分析安全测试(DAST)。SAST在应用运行前分析源代码,发现安全缺陷;DAST在应用运行时识别漏洞。常用工具包括SonarQube(SAST)和OWASP ZAP(DAST)。
该研究提出Panta技术,旨在解决复杂项目中的自动化单元测试生成问题,尤其是大语言模型在复杂控制流中的局限性。通过静态与动态分析,Panta能够有效识别未覆盖路径,提高测试用例质量,实验结果显示其覆盖率显著提升。
本研究解决了在自动说话者验证和语音匿名化任务中,语音时间动态对隐私保护的影响。提出了基于音素时长的自动说话者验证度量方法,实验结果显示,音素时长会泄漏说话者信息,可能暴露说话者身份。本研究强调了考虑说话者语速和音素时长特征的重要性,并指出在开发具有强隐私保护能力的匿名化系统时,需对其进行调整。
本研究提出了一种名为Syzygy的方法,能够将C语言自动翻译为安全的Rust,旨在解决C语言在内存管理和指针操作中的脆弱性。该方法结合了基于LLM的代码翻译和动态分析,以确保翻译的正确性。
本研究探讨了深度神经网络中的故障定位问题,评估了现有的动态与静态分析技术。研究表明,使用单一基准真相会降低故障定位性能,而考虑等效修补措施能显著提升效果。最终,dfd工具在基准测试中表现最佳,平均召回率为0.61,精确率为0.41。
Python的自省能力为开发者提供动态代码分析和优化工具。通过inspect模块,开发者可以检查对象、函数签名和堆栈帧,构建自定义分析器、进行内存分析、运行时类型检查和动态方法调度,从而提升代码性能和可维护性。掌握这些技术将增强Python应用的智能性。
Google推出AI驱动的合规平台Checks,帮助开发者遵循全球隐私法规,如GDPR和CCPA。平台通过动态和静态分析检测隐私问题,并提供代码和AI安全功能,支持定制,适用于各类开发者,目前免费使用。
文章介绍了恶意代码检测技术,包括特征码扫描、签名扫描、启发式扫描、沙盒模拟、导入表分析和云查杀。检测方法分为静态和动态分析。特征码扫描依赖已知特征库,启发式扫描监控进程行为,沙盒模拟在虚拟环境中运行程序。导入表分析通过API调用判断威胁。结合使用这些技术可提高检测效果。文章还提到恶意代码注入和文件加密技术。
本文探讨了虚假新闻检测的多种方法和模型,如FAKEDETECTOR、MDFEND和ARG,强调了数据集的重要性,包括Fakeddit和FineFake。研究表明,结合多模态特征和领域知识能显著提高检测性能,并提出了新的算法库FaKnow,以支持研究人员。
这篇文章探讨了大型语言模型中的幻觉现象,提出了新的分类法和检测方法,分析了导致幻觉的因素,并提出了改进策略。研究表明,模型在回答事实性问题时容易产生幻觉,动态分析可以提高检测准确率。文章还介绍了减轻幻觉的技术和未来研究方向。
本文综述了基于机器学习的安卓恶意软件检测研究进展,介绍了DexBERT、DL-Droid和MobiTive等多种方法,强调动态分析和实时检测的重要性。同时,探讨了在线学习框架DroidOL的有效性,提出了新的分类法和评估策略,并指出未来研究方向。
本文介绍了使用OpenResty XRay分析Erlang/OTP应用的例子,通过定位消耗最多CPU时间的代码路径,提高应用性能。OpenResty XRay可以分析Erlang语言层面和Beam虚拟机的C语言层面,无需安装特殊模块或插件,进行非侵入式动态分析。通过实时分析和生成报告,找出问题并提出优化建议。OpenResty XRay还可以自动监控在线进程并生成报告。
IDA Pro是一款强大的反汇编器和调试器,可生成汇编语言源代码,提高代码可读性。支持动态分析和跨平台调试,具有交互性和可编程性。成为分析恶意代码和漏洞研究的标准工具,具有开放式插件架构和其他功能。
本文介绍了一种使用GPT-4进行提示工程辅助的恶意软件动态分析方法,通过为每个API调用创建说明性文本并利用BERT获取文本表示,从而获得API序列的表示。设计了一种基于CNN的检测模型,在五个基准数据集上验证了其性能优于TextCNN。在跨数据库实验和少样本学习实验中,该模型表现出良好的检测性能,并几乎达到100%的恶意软件召回率,证实了其卓越的泛化性能。
该文章强调了分析恶意软件的重要性,以理解其工作原理并开发适当的检测和预防方法。作者提出了一个基于进程级别的循环神经网络(RNN)检测模型,相较于基于机器级别的模型有更好的性能。
本文介绍了恶意软件分析技术的市场和常见的分析技术,包括静态、动态和混合恶意软件分析,以及常见的检测工具展示。文章提供了思路图展示、漏洞利用类钓鱼、常用工具和查杀思路图等知识扩展。最后,文章总结了对于文件的内存层防护与监控的建议。
完成下面两步后,将自动完成登录并继续当前操作。