本文探讨Shiro550反序列化漏洞的无依赖利用方式,基于P牛思路分析CommonsBeanutils Gadget链,通过PriorityQueue和BeanComparator触发TemplatesImpl恶意对象。为解决替代类查找效率低的问题,引入CodeQL查询引擎快速筛选符合条件的Comparator实现类,提升漏洞挖掘效率,并预告后续深入实践。
本文探讨了Shiro550反序列化漏洞利用中,如何绕过CommonsBeanutils依赖限制。作者通过CodeQL分析,发现JDK内置的AttrCompare和String.CASE_INSENSITIVE_ORDER类可替代原Comparator,并测试了第三方组件如log4j的PropertySource.Comparator和Commons-lang的ObjectToStringComparator。文章提供了具体利用代码,并指出在存在CommonsBeanutils组件时,Shiro550漏洞几乎必然可利用,最后讨论了serialVersionUID版本兼容问题。
本文介绍JNDI注入攻击的原理、利用条件及不同JDK版本的限制。攻击者通过RMI或LDAP协议绑定恶意Reference或序列化对象,使客户端加载远程恶意类执行代码。文章提供示例代码,并说明高版本JDK可通过本地反序列化链绕过限制。
本文分析银行CTF比赛中的Shiro反序列化题目,涉及CVE-2020-13933权限绕过漏洞和反序列化点。通过构造恶意Cookie触发LogHandler类的toString方法执行命令,详细介绍了黑盒测试、代码审计、Payload构造过程,并补充了Shiro相关知识,最终成功利用漏洞。
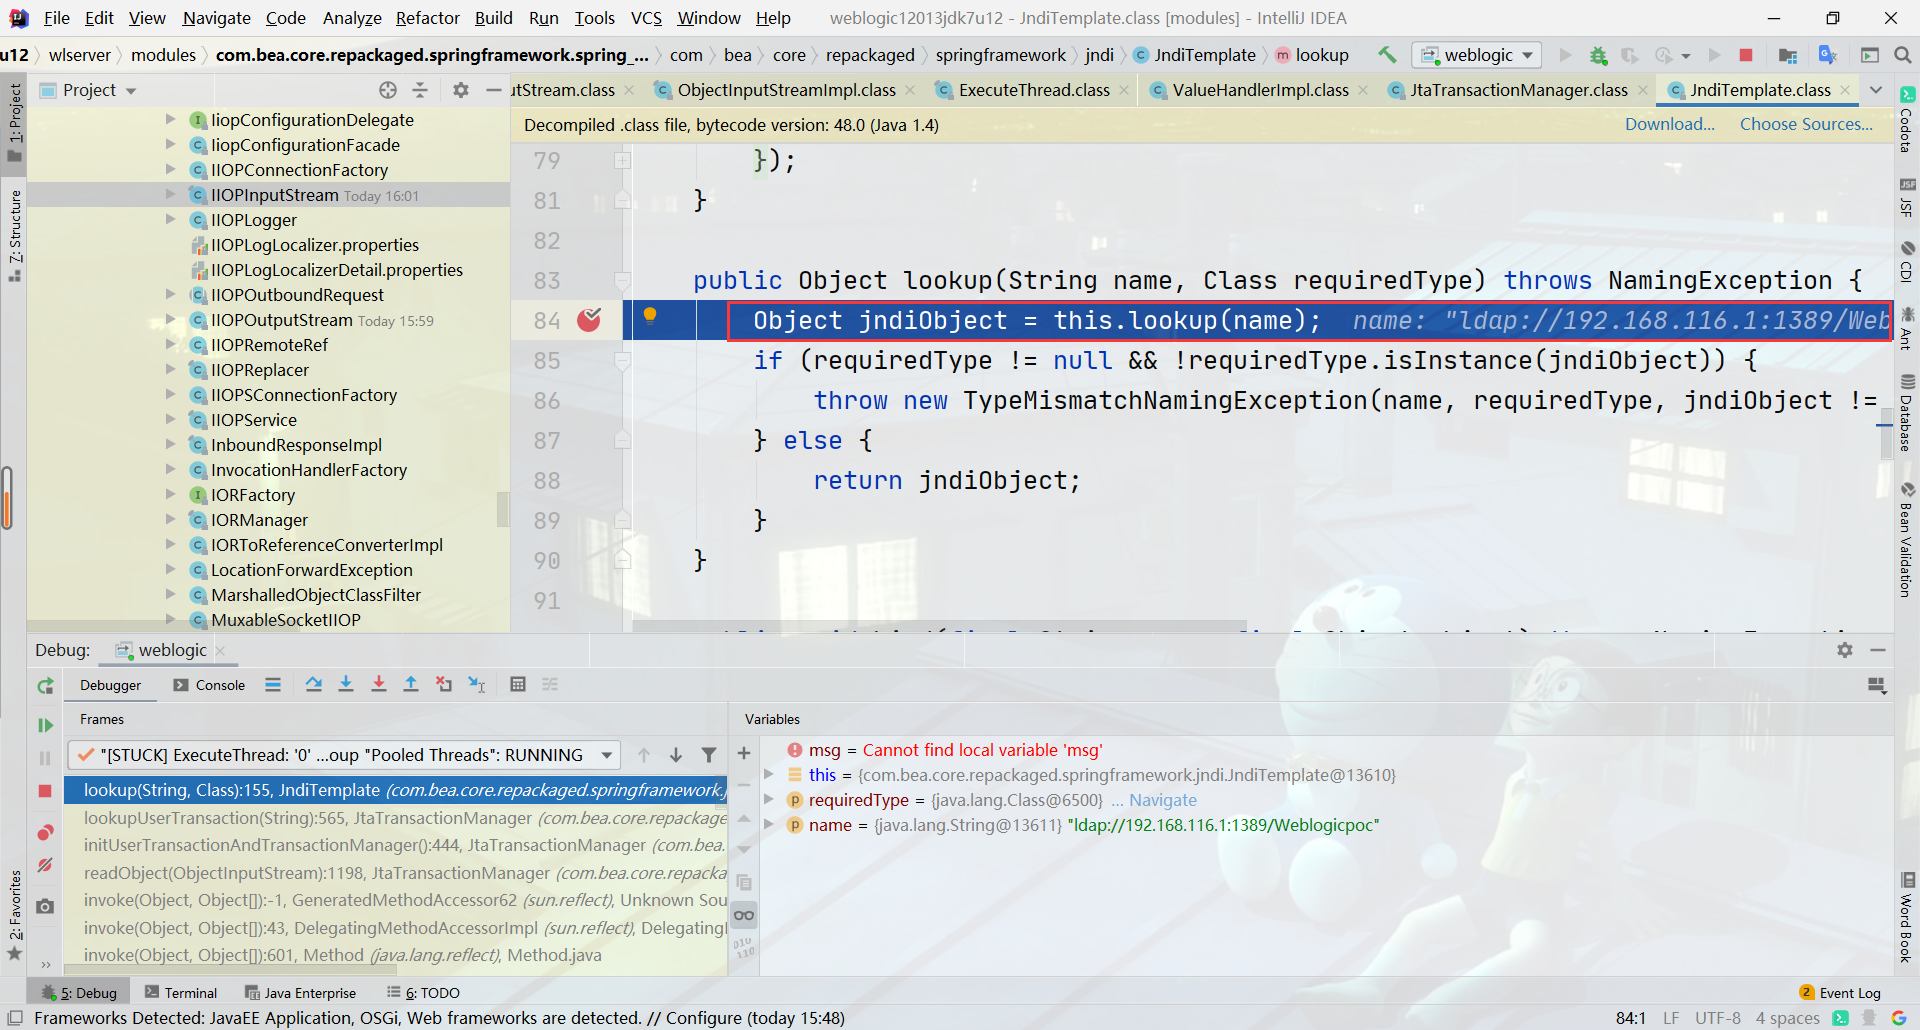
本文分析了Weblogic CVE-2020-2551漏洞,该漏洞属于IIOP协议反序列化高危漏洞,CVSS评分9.8。文章介绍了IIOP协议原理、漏洞成因及利用方法,通过构造恶意JtaTransactionManager对象触发反序列化,实现远程代码执行。同时提供了调试分析和Gadget chain,并指出该漏洞影响范围广,是首个IIOP协议反序列化漏洞。
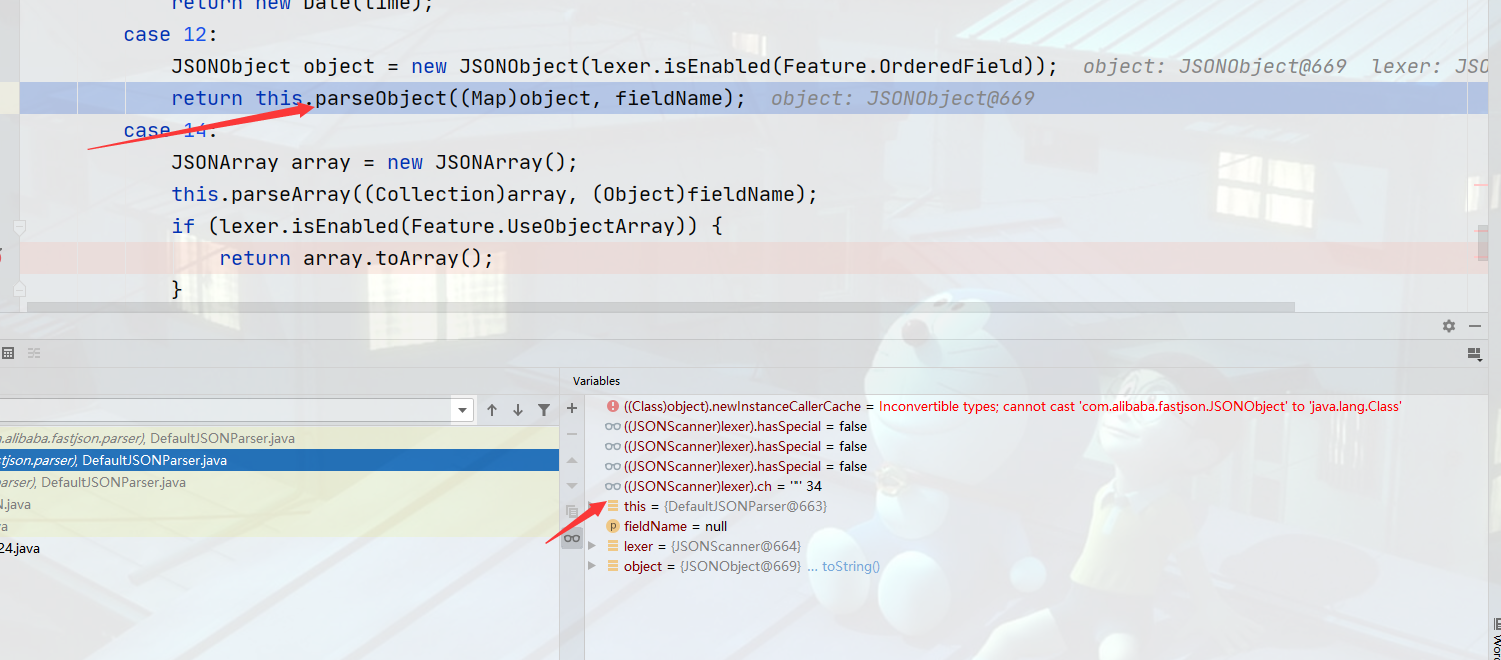
本文分析了Fastjson反序列化漏洞,重点讨论了@type字段在反序列化过程中的作用。通过构造特定payload,攻击者可利用Fastjson的反序列化机制执行远程代码。文章还比较了不同版本Fastjson对payload的响应差异,并提供了代码示例以帮助理解漏洞成因。
本文讨论了银行CTF比赛中的shiro反序列化题目,分析了权限绕过和反序列化漏洞。通过黑盒和白盒测试,发现shiro版本存在CVE-2020-13933漏洞。深入分析源码,确认反序列化点和命令执行漏洞,并成功构造payload执行命令。总结了shiro的知识和反序列化链的构建过程。
本文讨论了Java反序列化漏洞的回显问题,介绍了如何利用自定义类加载器和CC链实现反序列化回显,并通过示例代码展示了加载字节码和执行命令的过程。文章强调了Java类加载机制的安全隐患,鼓励读者探索更多反序列化攻击方式。
本文讨论了Java反射机制及其安全性,特别是与反序列化漏洞的关系。反射机制允许动态获取类和方法,增强了Java的灵活性。尽管反射功能强大,但也可能带来安全隐患,需谨慎使用。
文章讨论了Java中的远程代码执行(RCE)漏洞,特别是由于命令参数处理不当和反序列化机制引发的安全隐患。分析了Spring Boot Actuator和FasterXML/jackson-databind等组件的漏洞,并强调了引入安全依赖和配置管理端口等防护措施。建议开发者在代码审计时关注这些潜在风险。
Java反序列化漏洞是安全领域的重要问题,涉及将存储的数据转换为内存对象。实现该漏洞的条件包括实现Serializable接口和使用readObject()方法。通过控制readObject()方法,可以执行恶意代码。深入理解反序列化漏洞可参考ysoserial工具及相关文献。
某金融交易平台引入事件溯源后,获得了审计日志和时间旅行能力,但事件流过大导致加载时间延长。团队需解决事件结构变更导致的反序列化问题。文章探讨了CQRS与事件溯源的结合,提供了事件存储设计到投影重建的实现路径,并强调事件版本化、快照策略及最终一致性处理的重要性。
在ASP.NET Core中,使用System.Text.Json框架简化了序列化和反序列化的实现。开发者可以自定义配置,如忽略null字段和时间格式。文章介绍了如何使用自定义转换器处理枚举和数值类型,确保JSON与模型类之间的正确转换,并提供了性能测试示例,比较Utf8JsonReader与JsonNode的效率。
Workflow DevKit 现在支持自定义类序列化,允许在工作流和步骤函数之间传递自定义类实例。开发者通过实现两个静态方法,可以定义类的序列化和反序列化方式,从而提升开发体验。
MAF 提供对话持久化能力,使 Agent 能够跨会话和设备保存与恢复对话状态,解决企业应用中的对话连续性问题。核心方法包括对话状态的序列化和反序列化,提升服务效率和用户满意度。
Java反序列化中的CC2链利用Apache Commons Collections库,通过PriorityQueue的反序列化触发恶意代码执行。攻击者构造恶意类,利用TemplatesImpl、InvokerTransformer和TransformingComparator,通过反射机制在反序列化时执行任意命令。
CVE-2025-53770是一个严重的SharePoint远程代码执行漏洞,攻击者可通过Referer头绕过身份验证,利用反序列化漏洞进行控制。该漏洞影响约235,000个实例,CVSS评分为9.8,需立即部署补丁以防止利用。
本文探讨了如何通过Java中的HashMap和URL类触发DNS请求,分析了反序列化过程中的hashCode计算及其对DNS请求的影响。通过代码示例,展示了在未反序列化情况下直接触发请求的方法,以及通过反序列化确保请求发生的方式。
本文探讨了Java反序列化漏洞的利用链,重点分析了URLDNS和TransformedMap链。通过对HashMap和AnnotationInvocationHandler序列化过程的分析,揭示了如何利用反序列化漏洞实现远程代码执行。文章强调了多态特性在攻击中的关键作用,并提供了相关代码示例。
本文分析了Commons-Collections 4.0中的安全漏洞,重点讨论了ChainedTransformer和TransformingComparator的实现,展示了如何利用优先队列和反序列化漏洞执行恶意代码,强调了代码审计和安全性的重要性,并提醒遵循网络安全法。
完成下面两步后,将自动完成登录并继续当前操作。