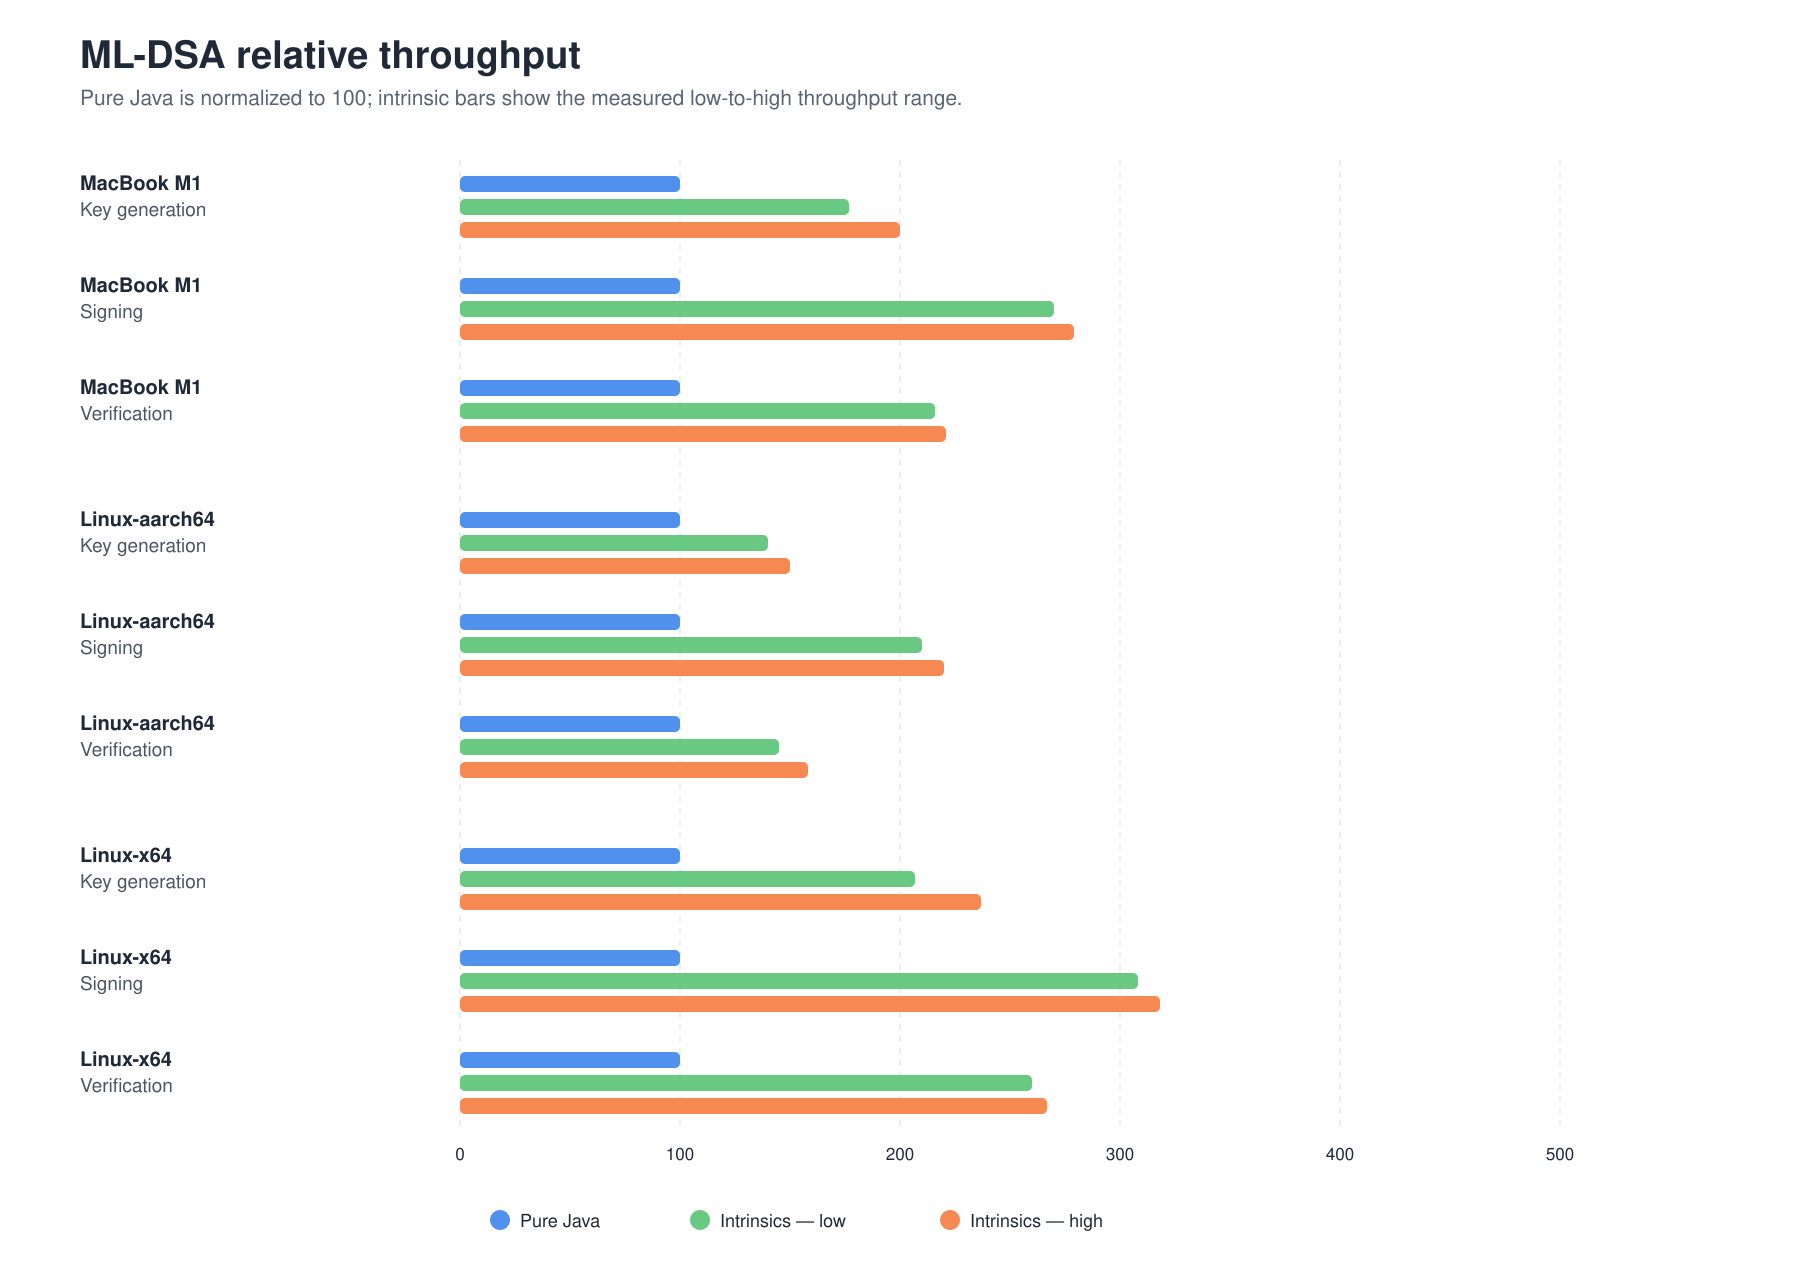
JDK 以纯 Java 实现支持后量子密码算法 ML-KEM、ML-DSA 和 HSS/LMS,保证可移植性。HotSpot 通过 @IntrinsicCandidate 注解将热点方法替换为利用 CPU 特性的平台专用机器码,Java 实现作为后备。ML-KEM 的 NTT、多项式乘法等操作适合内联优化,ML-DSA 需专用实现。基准测试显示内联可显著提升吞吐量,ML-KEM 最高提速 3.18 倍。
DEKRA德凯与IBM签署合作谅解备忘录,旨在推进后量子密码服务,帮助机构应对未来的网络安全挑战。IBM提供密码学专业知识,DEKRA提供独立认证服务,双方共同创建量子安全保障框架,助力企业实现量子就绪状态。
LLL算法由Arjen Lenstra等人于1982年提出,旨在多项式时间内规约格基。该算法在计算数论和密码分析中广泛应用,尤其在破解背包密码和RSA系统中。文章介绍了格的定义、LLL算法的推导过程及其在现代密码学中的重要性,特别是在后量子密码方案中的应用。
后量子密码学旨在应对量子计算机对现有公钥密码的威胁。NIST已发布首批标准:ML-KEM、ML-DSA和SLH-DSA,分别基于格基和哈希基路线。格基方案因性能优异成为主流,编码基、多变量和同源路线各有优劣。迁移需采用混合模式,优先保护长期保密数据,并注重密码敏捷性。
2024年8月,NIST发布三项后量子密码标准FIPS 203/204/205,格基密码成为后量子时代公钥基石。文章详解ML-KEM与ML-DSA,涵盖LWE、Module-LWE数学基础,以及NTT、Fujisaki-Okamoto变换、Fiat-Shamir with Aborts等核心构造,并分析安全性、侧信道与实现优化。选型建议采用ML-KEM-768配ML-DSA-65,与X25519/ECDSA混合部署,主要代价是密钥与签名尺寸膨胀。
RSA-2048和ECC是常用的加密标准,但量子计算的进步可能威胁其安全性。量子计算机能够快速破解这些加密,尽管其发展仍面临工程挑战。预计203X年将出现百万量子比特的量子计算机,因此需尽早启动后量子密码的迁移工作。
Quantinuum的量子随机数生成器软件Quantum Origin已获得NIST认证,成为首个认证的QRNG软件。它为国家安全提供经过验证的随机性,支持后量子密码迁移,适用于多种环境,确保量子安全性。
Cloudflare宣布向其客户、服务和内部系统推出后量子密码支持,以提高隐私和人权保护。公司计划在2024年底之前升级所有内部连接以使用后量子密码。Cloudflare为所有支持后量子密码的产品和服务提供免费支持。
完成下面两步后,将自动完成登录并继续当前操作。