7-Zip曝出高危漏洞CVE-2026-14266,攻击者可通过恶意XZ压缩包触发堆缓冲区溢出并执行代码。风险不仅限于开发机,还包括自动解压任务、CI和服务器。建议升级至安全版本,隔离解压环境,限制权限,并检查上传功能。长期应避免让文件解析组件贴近核心权限运行。
7-Zip XZ解码存在堆缓冲区溢出漏洞,评分7.0,可能导致远程代码执行。风险主要在自动解压链路,如上传附件、CI缓存等。建议排查7z调用点、输入来源和隔离措施,升级补丁并限制文件大小、嵌套层数等,防止路径穿越和解压炸弹。
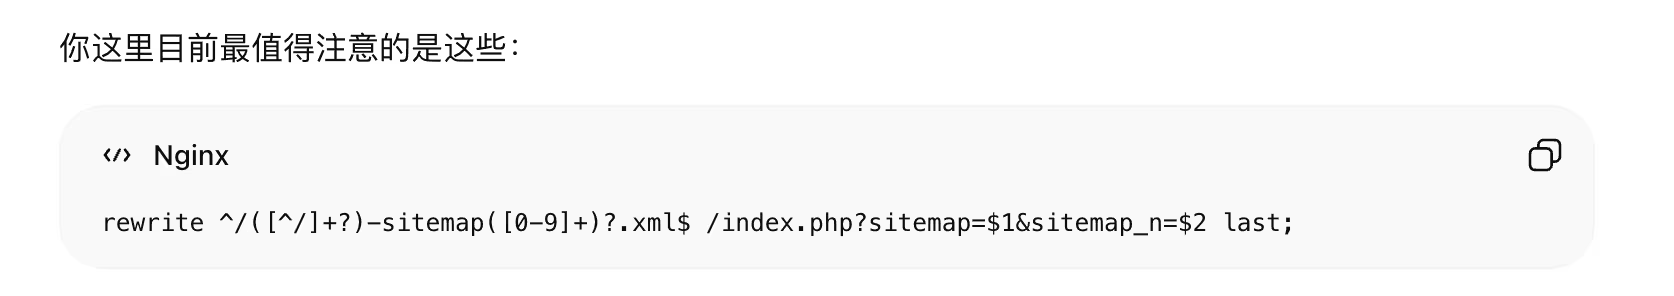
Nginx 存在安全漏洞 CVE-2026-42945,攻击者可通过特定 HTTP 请求触发堆缓冲区溢出,导致进程崩溃或服务重启。该漏洞影响多个历史版本,尤其在关闭 ASLR 的系统上可能执行任意代码。建议升级至 Nginx 1.30.1 以修复此问题。
超过66万台Rsync服务器存在六个新漏洞,包括严重的堆缓冲区溢出漏洞,可能导致远程代码执行。受影响版本为3.2.7至<3.4.0,建议用户尽快升级至3.4.0以降低风险。
完成下面两步后,将自动完成登录并继续当前操作。