Qt Network模块的HTTP响应处理存在资源消耗漏洞CVE-2026-116337,影响Qt 4.5.0至6.8.10及6.12.1版本。应用连接恶意服务器时可能内存耗尽,导致拒绝服务,CVSS 4.0评分为0.6(低)。目前暂无缓解措施,建议升级至Qt 6.8.10、6.12.1或更高版本,或应用官方补丁。
Qt WebSockets模块的QWebSocket认证处理存在信息泄露漏洞(CVE-2026-114366),影响Qt 6.6.0至6.8.9、6.9.0至6.11.2及6.12.0版本,可能导致凭据泄露,CVSS 4.0评分为2.3(低危)。缓解措施为避免复用同一QWebSocket实例建立多个连接,建议应用补丁或升级至Qt 6.8.10、6.11.3、6.12.1及以上版本。
Qt HTTP Server的QHttpServer组件存在资源耗尽漏洞(CVE-2026-110944),影响Qt 6.4.0至6.11.2及6.12.0版本。远程未认证攻击者可导致应用内存过度消耗,造成拒绝服务,CVSS 4.0评分为2.7(低危)。目前无缓解措施,建议升级至Qt 6.11.3、6.12.1或更高版本,或应用官方补丁。
Qt网络模块NTLM认证存在越界读取漏洞(CVE-2026-105946),影响Qt 6.8.0至6.8.9及6.9.0至6.11.1。恶意服务器或代理可利用该漏洞泄露堆内存或导致应用崩溃,CVSS评分5.3。目前无临时解决方案,建议仅对可信服务器启用NTLM,并升级至Qt 6.11.2、6.8.10或6.12.0以上版本,或应用官方补丁。
Centalion与Komgo合作,基于Konsole平台部署AI财资智能体,通过MCP连接器接入,财资人员可用自然语言操作授信额度及贸易融资工具,同时保留管控与审批。首阶段覆盖银团授信额度,开立处理时间缩短约55%,修改缩短约80%;推广至全部贸易融资业务后,预计每年为财资团队节省超60个工作日。
Python迭代器和生成器可实现内存高效的数据处理。以日志文件为例,列表推导会一次性加载全部记录导致内存溢出,而生成器函数和生成器表达式每次只处理一条记录,保持惰性求值。建议用文件对象逐行读取,将解析、过滤等步骤写成生成器,仅在输出时按固定大小分批物化,并用tracemalloc测量峰值内存验证惰性。
Oracle Java团队提出新JEP,计划为JDK引入孵化版JSON API,支持解析、导航和生成JSON文档。该API面向日常小型用例,旨在减少对外部库的依赖,但不会取代现有JSON库。
HTAP将事务处理与分析处理结合,使分析查询直接访问最新运营数据,无需ETL搬运。架构分为融合式(单引擎兼顾)和组合式(分离计算以隔离负载),核心挑战是平衡数据新鲜度与事务延迟。适用于实时风控、个性化等场景;若分析可容忍延迟,仍可保留独立OLAP系统。
Java异常处理基础:异常是程序执行中中断正常流程的事件,发生时创建异常对象并抛出,运行时系统沿调用堆栈反向查找匹配的处理程序,找不到则程序终止。异常体系以Throwable为根,分Error和Exception,Exception又分运行时异常和检查型异常。捕获异常用try-catch,可多catch或一个catch处理多种异常;finally块总在try退出时执行,用于释放资源。检查型异常必须捕获或在方法上用throws声明抛出。
本文介绍Java异常处理基础:异常是程序执行中中断正常流程的事件,发生时创建异常对象并抛出,运行时系统沿调用堆栈按相反顺序寻找匹配的异常处理程序(捕获异常),找不到则程序终止。Java异常体系以Throwable为根,分Error和Exception,Exception又分运行时异常和检查型异常。捕获用try-catch,可多catch或一个catch处理多种异常;finally总在try退出时执行,用于释放资源。检查型异常必须捕获或用throws声明抛出。
本文介绍用Python标准库调用语音转写API:先校验文件非空、格式与大小,再以multipart上传并设45秒超时,失败返回码2便于重试。强调密钥安全、编码规范、超时拆分,适用于会议纪要等授权场景,不适用于法律医疗结论。
文章讨论Kafka消费端防止消息丢失。原方案用Zookeeper选主、单分片消费,offset存数据库,但选主慢,且两台服务器同时宕机重启时,offset可能因Kafka日志10分钟清理而过期,导致消费失败和数据丢失。改进方案改用consumer.assign指定分片,配合带过期时间的分布式锁和手动提交offset,异步处理后再提交,实现快速故障接管,并建议调大日志保留时间。
本文总结Java异常处理体系:Throwable分为Error和Exception,Exception又分为检查异常与非检查异常。结合代码示例介绍NPE、算术异常、未声明异常、套接字异常等典型场景,并说明Spring通过@RestControllerAdvice统一处理异常,建议梳理异常知识地图以体系化学习。
Neki 数据库分片按租户均匀分布时,大客户可能引发热点。借鉴 Slack 使用 Vitess 的经验,可先垂直扩容或隔离大租户,但根本方案是重新分片:分析查询模式,改用更合适的键(如频道而非工作区)分片,使关键查询在单分片完成。Neki 支持在线重分片,无需停机,建议优先解决当前最痛的表的分片问题。
Meta为AI眼镜推出Private Processing隐私处理系统,基于机密计算和可信执行环境,在云端隔离环境中处理用户数据,确保Meta也无法访问。系统采用匿名凭证、远程认证、加密存储和公开透明账本,兼顾个性化AI功能与隐私保护。
老董工具箱提供图片圆角处理工具,支持上传JPG、PNG、GIF等图片,可设置圆角大小、边框颜色与宽度、背景颜色及新宽高,并支持保持比例、重新生成、下载、重置和复制Base64。相关工具包括图片Base64、亮度对比、互补色计算器、九宫格切图、SVG预览及SVG转PNG。
对586页网站进行内链审计,Jev成本仅0.21美元、耗时45.1秒,Opus 5则需约40美元,成本相差约190倍。原因在于内链审计本质是二元分类判断:Jev作为决策引擎直接输出结果,不生成文本;Opus 5每次都要生成解释。Jev准确率为67.8%,略低于Opus 5的73.1%,但内链错误可随时修正,成本优势更为关键。
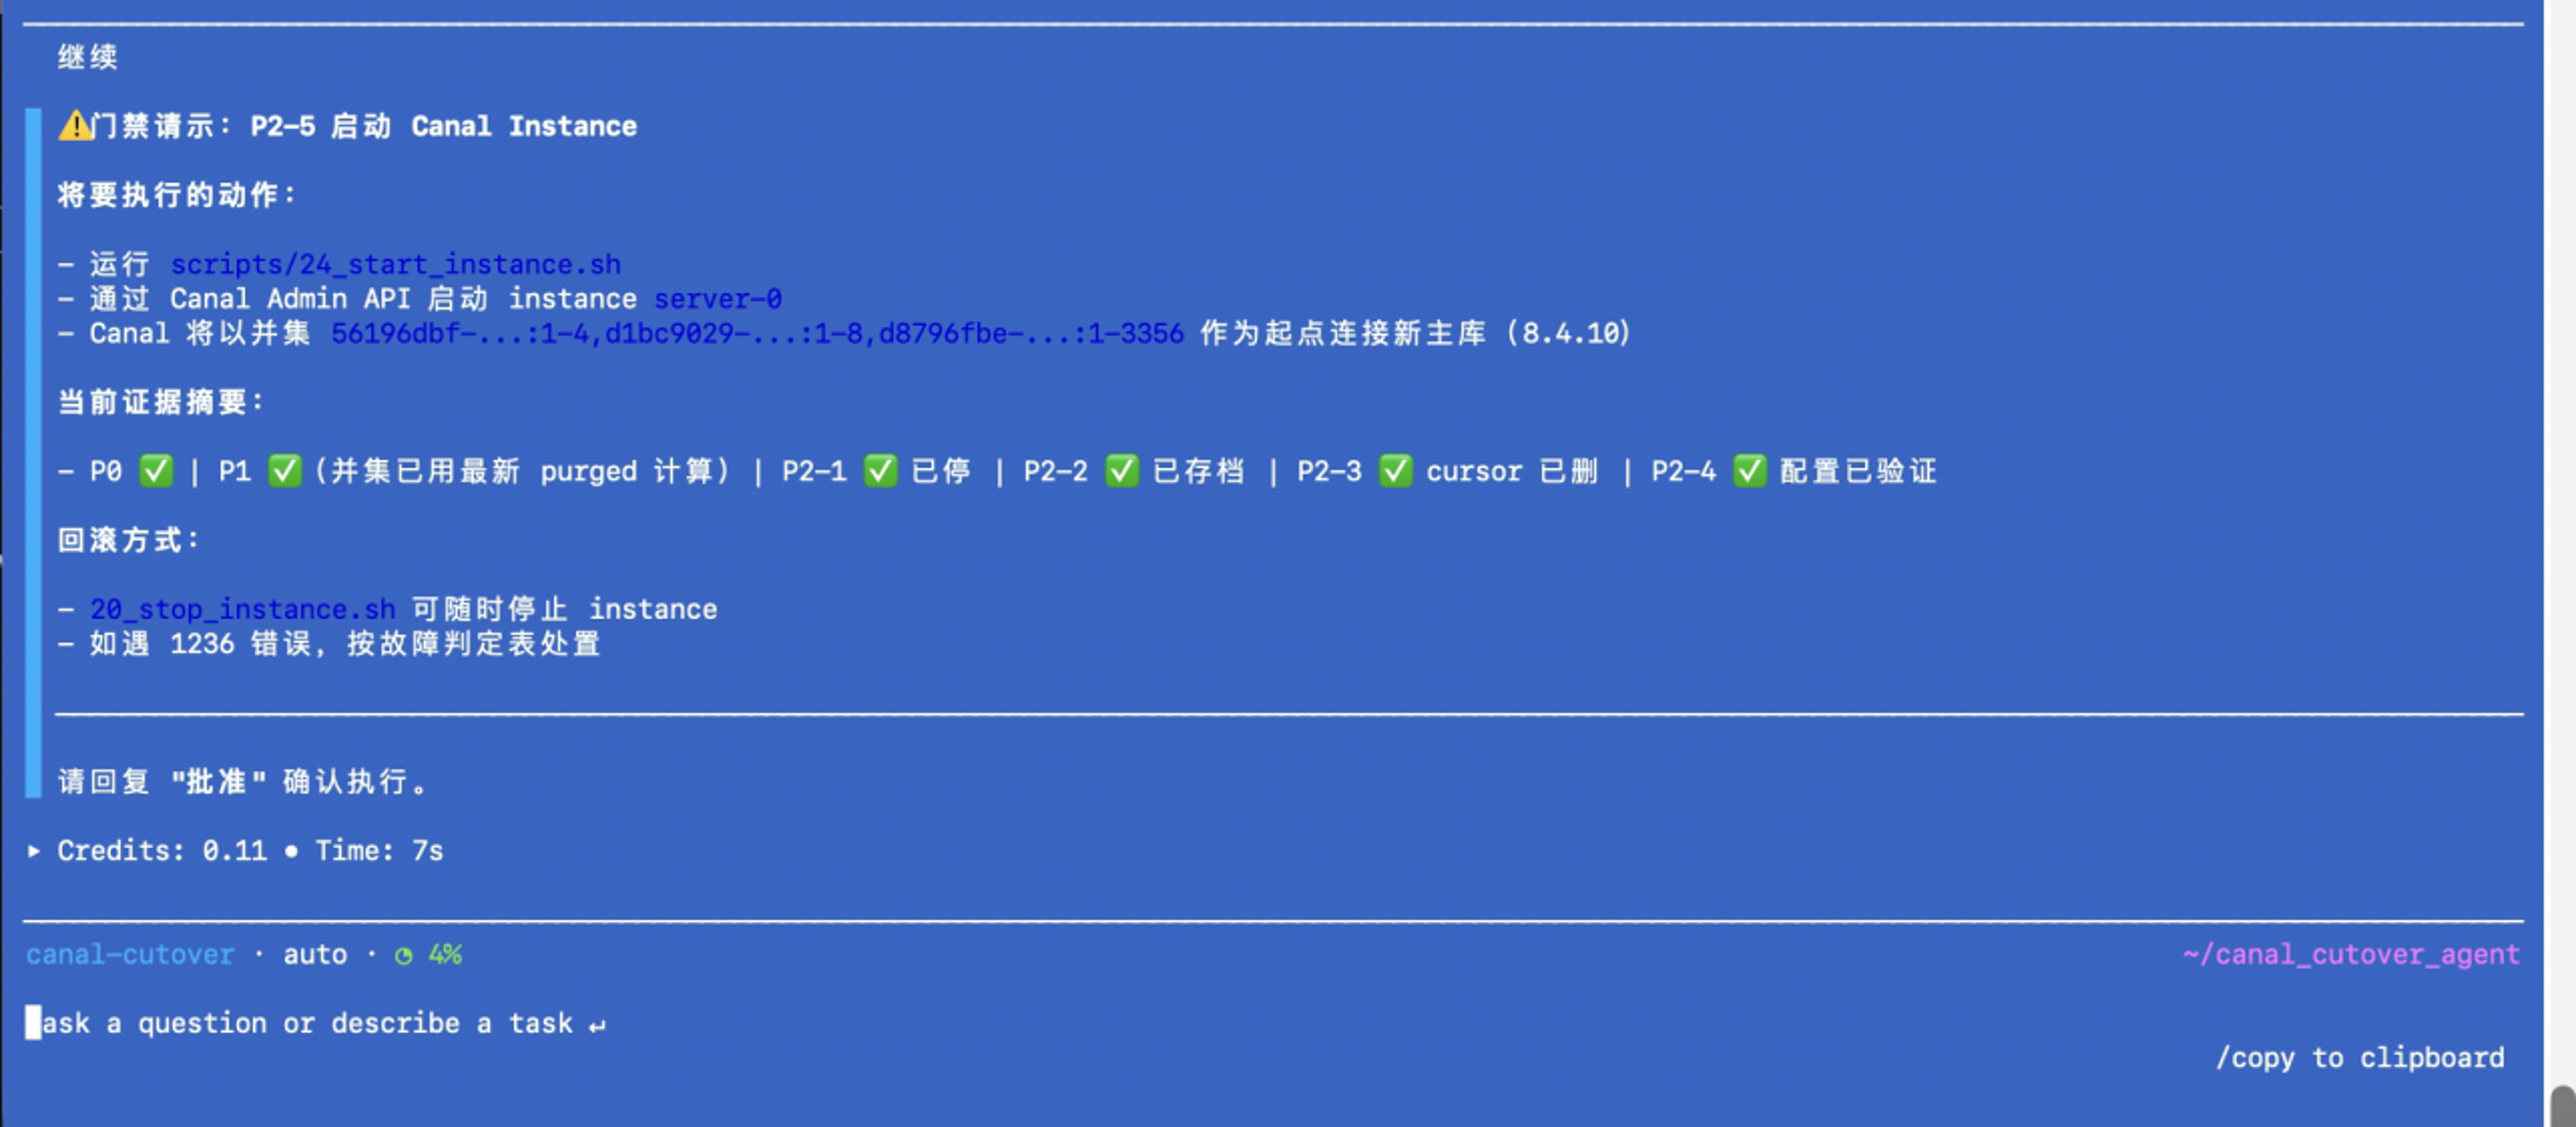
本文介绍用 Kiro Custom Agent 为 RDS for MySQL 8.0 升 8.4 的 Canal 位点割接 Runbook 添加可执行门禁。核心是按“后果是否可逆、能否自动校验”分工:只读操作 allow 自动执行,停实例、删位点等变更 ask 需人工批准,switchover 等不可逆操作 deny 由人执行。实测 deny 跨作用域优先、复合命令逐条判定、Agent 不能改写自身权限文件。两轮演练跑通正常与故障路径,对账零缺失,并修正 retention 不继承、并集须在目标实例重算等六处结论。
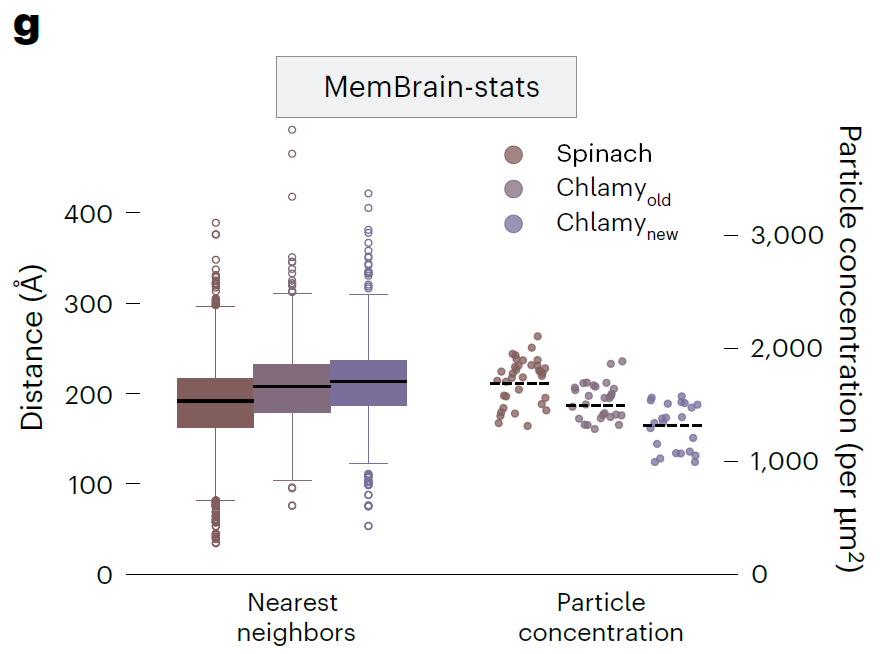
冷冻电子断层成像的膜结构分析受低信噪比和缺失楔伪影限制。研究团队提出MemBrain v2端到端框架,包含MemBrain-seg(泛化性膜分割)、MemBrain-pick(膜结合颗粒定位)和MemBrain-stats(颗粒分布定量分析)。该工具在藻胆体链和核糖体组织分析中验证可靠,提升了速度与通量,减少人工标注依赖。
Toolbox App 3.8版发布:macOS修复IDE更新问题,系统误报目录受保护时仍可手动更新;Windows恢复键盘导航,支持Ctrl+1/2切换标签、方向键浏览列表;清理残留目录时显示进度并禁用删除按钮。
完成下面两步后,将自动完成登录并继续当前操作。