OpenAI的Codex早期因云端Agent环境配置复杂、缺乏交互纠偏而受挫。团队随后用Rust重写可复用Agent引擎,转向本地执行,并基于真实工程工作流改进模型。2026年推出支持多Agent并行的桌面应用,转向任务委托式协作。Codex周活用户超500万,约20%为非开发者,并反向影响ChatGPT形态。其经验是:不让当前成功限制下一代产品,Agent核心竞争力在于完整闭环,并用Agent加速产品自身迭代。
PHP高危漏洞CVE-2026-109618与CVE-2026-109619影响约70%的网站,修复版本为8.2.35、8.3.36、8.4.27和8.5.12。Chainguard提前发布修复镜像,引发协调披露争议。该事件还暴露出开源维护资源不足以及AI加速漏洞发现所带来的压力。
宇文数学发布《我的团长我的团》解读视频,梳理剧情:1942年溃兵编入川军团出国作战,龙文章冒任团长率炮灰经历南天门阻击、公堂受审、祭旗坡驻防、渡江侦察等。视频分析龙文章与虞啸卿、孟烦了的关系,探讨生存与死亡、理想与现实、个体与国家等主题,并指出剧集未拍完导致人物弧光缺失。
文章介绍用 Go 工具 ssl-sync 将腾讯云 SSL 证书自动同步到 Traefik:查询并下载证书,校验域名、有效期和私钥配对,比较文件摘要避免重复部署,原子替换文件并重启 Traefik,再通过 TLS 连接核对叶证书指纹,失败则回滚;同时说明 Docker 挂载路径、systemd 定时任务及安装配置要点。
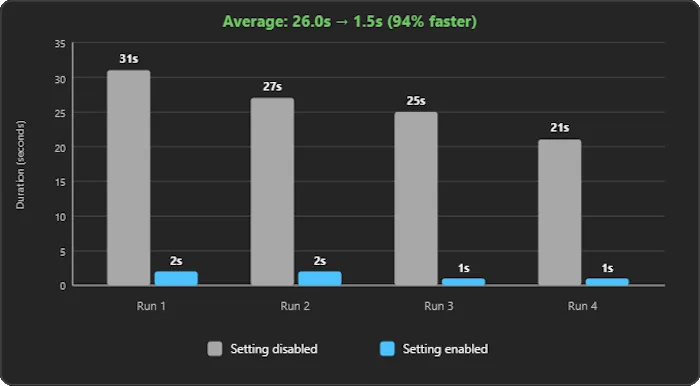
Visual Studio 2026 18.11 新增可选设置:首个项目构建失败后停止整个解决方案构建。启用后,失败时不再启动排队项目并安全停止正在构建的项目,构建仍标记为失败。测试显示失败后等待时间从平均26秒降至1.5秒。该设置不影响构建哪些项目,可按需开启或关闭。
文章介绍使用 Java 17 标准 HttpClient 调用文件转写 API,重点处理上传、排队与超时。示例区分成功、网络失败、HTTP 失败和空文本,强调状态管理而非解析 JSON。建议用任务 ID、对象存储、指数退避和状态机替代简单重试,避免重复转写;仅对网络错误、429 和临时 5xx 重试,长音频切段并保留时间戳,注意隐私权限控制。
Shopify 的 GraphQL Agent 将生产失败转化为难例,经审查生成成功轨迹,再通过监督微调和强化学习,形成能拒绝坏更新的反馈闭环。系统提示从 6000 Token 压缩到 1500 Gist Token,年化推理成本估算降低 96%。落地应先建质量量表和独立回放集,再挖掘难例,最后微调。
调查显示,52%的技术领导者认为AI代理出错应由CIO担责,远高于法务、合规等部门。CIO常缺乏治理工具与权限,却成为AI风险的最后防线。82%的受访者关注AI基础设施部署位置,数据主权成为董事会焦点。整合供应商技术栈进展停滞,但技术已具备,主要障碍在于治理与变革管理。CIO缺的是统一概览,而非技术选择。
本文通过抓包分析BGP连接建立失败问题。发现服务器与对端已有由bird进程建立的EBGP会话(TTL=1),导致后续IBGP连接被拒绝。重启后EBGP成功,IBGP仍失败。文章属于“抓包破案录”系列,分享网络抓包分析实战经验。
本文介绍Phorge邮件系统现代化改造,将独立gorge-mailer迁入Gorge单仓库,统一SMTP及第三方provider后端。核心修复包括:永久失败错误分类、重试参数生效、就绪探针真实化、配置合并防覆盖。强调失败需让负责层可见,避免静默故障,并指出需区分后端与整封邮件的永久失败作用域。
服务器升级后无法与网络设备建立BGP连接,通过抓包分析并使用tshark工具,AI Agent快速定位问题。文章属于“抓包破案录”系列,分享网络故障排查技巧,并提供抓包文件供读者实战练习。
该播客节目汇集多位嘉宾(如蒂姆·麦格罗、特里·克鲁斯等)分享失败经历,讲述如何将挫折转化为成长契机,强调主动掌控人生、从错误中学习,并视障碍为机遇而非阻碍。
本期播客探讨如何将失败转化为成功,嘉宾们分享克服挫折、被拒和失误的经历,强调失败常是机遇的伪装,并讲述在逆境中坚持、从错误中学习及重新定义成功的故事,传递积极心态与实用策略。
作者养了一只重20磅的胖猫Pablo,兽医警告需减肥,但尝试多种宠物科技产品均失败。Pablo拒绝智能猫砂盆、自动喂食器、运动垫等,甚至抗议乱拉屎。最终只有饮水机和智能床垫被接受,减肥计划仍无进展,作者考虑再养一只猫来激励它。
本文讨论Envoy Gateway与Cilium东西向数据面的排障接缝。请求离开网关后,失败可能落在Cilium的identity策略、Service BPF或加密路径。需区分北段(Gateway状态、Envoy日志)与南段(Hubble、identity),禁止交叉解释。固定CNI模式、KPR、加密、Gateway四元组,避免误判。工单改派需明确字段,不伪造证据。
本文介绍Tetragon v1.7.0中文件、网络、能力三类观测的hook选择与参数类型。文件观测推荐LSM security_* hook配合file类型,避免syscall的TOCTOU问题;网络观测需区分sock、sockaddr等类型,tcp_connect仅覆盖TCP;能力观测用commit_creds+cred,但不翻译user namespace。选错hook或类型会导致事件缺失,如6.2内核truncate符号变化可能使整份策略加载失败。
本文介绍Cilium v1.20的BPF Map状态轴,涵盖Policy、Service、CT/NAT等核心表职责、默认上限及满表故障表象。强调排障先定位具体表,注意动态容量调整与NAT/CT约束,并指出升级世代切换和容量规划纪律的重要性。
Cilium KPR使用BPF map替代kube-proxy的iptables/IPVS,实现O(1)查找与原子更新。ClusterIP采用socket-LB,NodePort支持SNAT/DSR/Hybrid模式,Maglev用于南北向一致性哈希。排障需区分socket与per-packet平面,注意map容量、externalTrafficPolicy及混部冲突。
Cilium透明加密通过WireGuard或IPsec实现,与身份发现耦合,存在明文传播窗口。严格模式将明文窗口转为失败,但增加脆弱性。加密带来CPU、MTU和排障成本,不替代策略或TLS。选择需基于威胁模型,注意节点覆盖、密钥轮换和升级兼容性。
本文介绍Rook/CSI在K8s上运行Ceph的故障排查方法,提出六轴归因框架:PVC Pending、MountFailed、RBD特性静默失败、快照未就绪、升级卡住、mon端点/密钥错配。每轴按API、Sidecar、CSI、Rook、Ceph五层顺序排查,强调先选轴再操作,避免盲目重启集群,并给出跨轴并发时的优先级建议。
完成下面两步后,将自动完成登录并继续当前操作。