文章评测腾讯云端个人助理LightVela:可快速接入微信、飞书,具备记忆、定时任务、云桌面等功能,适合7×24小时监控资讯,但记忆绑定对话、安全加固不足,且腾讯同类产品众多、定位混乱。文章随后谈及近期安全漏洞频发,以zeabur密钥被盗损失1500美元为例,建议将金融操作放在无AI的独立设备上,隔离工作环境与隐私流向,并用环境变量而非复制粘贴管理密钥。
Intuit 在 TurboTax 报税数据处理中,需在保护 SSN 等敏感 PII 的同时支持等值查询。文章比较了概率加密、确定性加密、HMAC 和令牌化等方案,并涉及 AES、HKDF 密钥派生、密钥分离、KMS/HSM 密钥管理及本地与远程加密的权衡。核心观点是加密需结合 IAM、审计和最小权限,架构设计应兼顾安全与业务需求。
本文系统讲解七种API认证机制:Basic Auth、API密钥、Bearer Token、JWT、OAuth 2.0、OIDC和mTLS,分析其原理、代码实现、失效模式及适用场景。作者强调TLS、密钥轮换、域名白名单、密钥管理和日志脱敏等组织规范,指出多数漏洞源于开发者不了解失效模式,而非能力不足。
本文介绍用 OpenBao 与 CloudNativePG 搭建全开源密钥管理栈:OpenBao 的 PostgreSQL 存储后端将 CNPG 三实例集群变为加密键值库,采用同步复制实现零数据丢失故障转移;通过 DatabaseRole 签发 TLS 客户端证书,实现无密码 mTLS 认证,并用 pg_hba 规则强制校验。文章详述部署集群、初始化表结构、Helm 安装 OpenBao 及解封验证流程,并提醒证书续期需滚动重启。
AI Agent 受限于环境上下文,常见方案存在密钥泄露或安全风险。文章提出让环境接入 Agent:deepseek-harness-web 将 dsh 封装为单容器,集中管理模型、会话与密钥;remote-node 让远端机器主动连接,接管文件与命令接口,使 Agent 操作落在远端。相比逐机安装、SSH、Web IDE,更安全易管。
Vercel KMS 允许在 Vercel Functions 中安全签名 JWT 和消息,私钥托管于 KMS,不进入代码或环境变量。支持创建和轮换 RSA、ECDSA、EdDSA 密钥,按环境授权项目,并限制声明。令牌可通过公开的 OIDC 和 JWKS 端点在任何地方验证。提供 CLI 和仪表盘管理,建议每个项目和环境使用独立签发者,便于隔离和轮换。目前处于测试阶段,适用于所有计划。
本文介绍IKEv2密钥管理:SKEYSEED由DH共享秘密和Nonce经PRF生成,再用prf+派生SK_d等密钥;Child SA密钥由SK_d派生,可额外DH提升PFS;TSi/TSr定义流量选择器;CREATE_CHILD_SA用于建新SA或rekey,新旧SA短暂并存;密钥需安装至内核xfrm,否则抓包仍为明文。
本文介绍如何用Azure Key Vault替代.env文件管理Node.js应用密钥。通过DefaultAzureCredential实现本地与生产环境统一认证,应用启动时从Key Vault加载并缓存数据库密码、JWT密钥等敏感信息,避免凭据泄露。文中详细演示了创建密钥库、配置托管身份、部署到Azure App Service及轮换密钥的完整流程,强调最小权限原则和审计日志的重要性。
零信任数据安全强调保护数据而非仅依赖网络和身份验证。其关键原则包括最小权限数据库授权、应用层加密和有效的密钥管理。数据分类标签有助于细化访问控制,确保敏感数据的安全。通过分离数据加密密钥(DEK)和密钥加密密钥(KEK),并实施严格的身份验证,进一步增强数据保护。
Amazon Cognito推出多区域复制功能,提升应用程序韧性,确保在区域性服务中断时用户身份验证不受影响。该功能自动同步用户数据和计算机密钥,支持多种身份验证方法,用户可继续使用现有凭证登录。同时,新增客户自主管理型密钥功能,增强数据加密控制,满足行业监管要求。
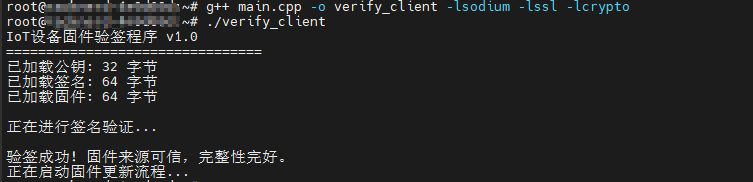
OTA(空中下载)更新是物联网设备管理的关键,面临中间人攻击等安全威胁。本文介绍了数字签名技术,确保固件包的完整性和可信性,推荐使用Ed25519算法。通过实战方案,展示了如何生成密钥对、签名和验签,强调私钥保密和公钥预置的重要性,以构建安全的OTA体系。
column_encrypt v4.0 版本专注于简化 PostgreSQL 的列级加密,提供更清晰的接口和更强的安全性。新版本整合了管理功能,采用单一角色和自动日志掩码,增强了安全性。支持透明加密,允许加密与非加密列共存,简化了密钥管理和轮换流程,确保敏感数据的安全性和可用性。
传统密钥管理存在单点信任风险,秘密共享通过将秘密拆分为多个份额并分发给不同参与方,只有满足特定条件的子集才能恢复秘密。Shamir方案利用多项式插值实现信息论安全,广泛应用于安全多方计算和门限签名等协议。
RMDelegationTokenSecretManager负责生成和管理delegation token的密码,支持密钥生命周期管理、令牌续期与撤销,确保高可用性和安全性。它使用HMAC-SHA256算法生成密码,适用于长时间运行的任务和代理用户场景。
1948年,Claude Shannon提出信息论,奠定了现代密码学的基础。他通过Shannon熵明确了完美保密的条件,指出一次一密是唯一的完美保密系统。尽管理论上安全,实际应用中密钥管理等问题使得现代密码学转向计算安全,追求在有限计算能力下的安全性。
在密码学中,密钥管理是系统安全性的关键。密钥生命周期包括生成、分发、存储、使用、轮换和销毁,每个阶段有独特的安全要求。分层密钥结构和硬件安全模块(HSM)可提高安全性。云端密钥管理服务(KMS)简化了管理,支持自动轮换和审计。信封加密模式通过加密数据密钥(DEK)保护数据,密钥分割和托管确保安全性和可恢复性。合规性要求如PCI DSS和GDPR强调密钥管理的重要性。
“Vibe Coding” 提高了开发效率,但也带来了安全隐患。为保护敏感信息,作者开发了基于 Cloudflare Worker 的开源项目 meathill/hsm,提供低成本、安全的密钥管理方案,采用密钥分片、信封加密和存储混淆等技术,确保数据安全。
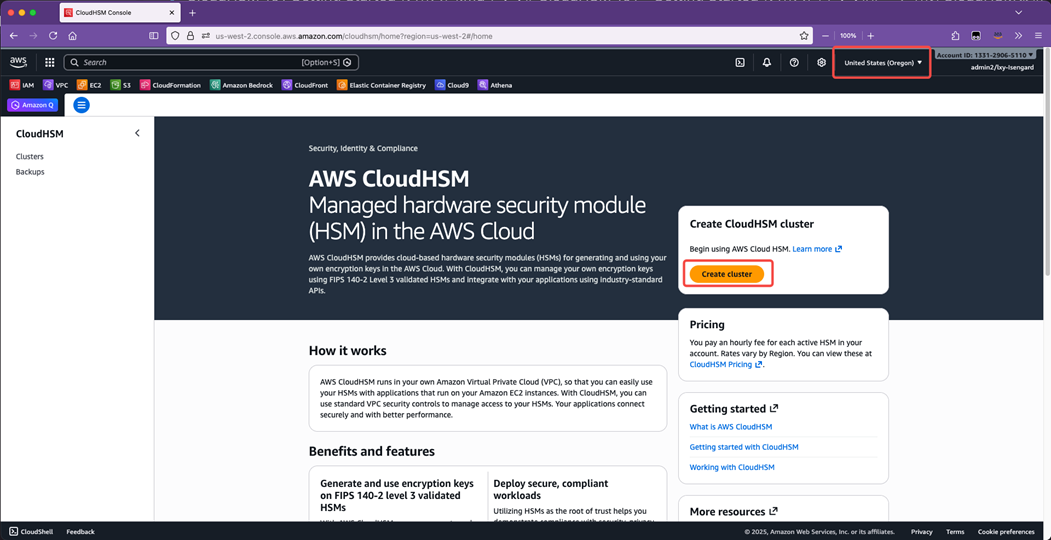
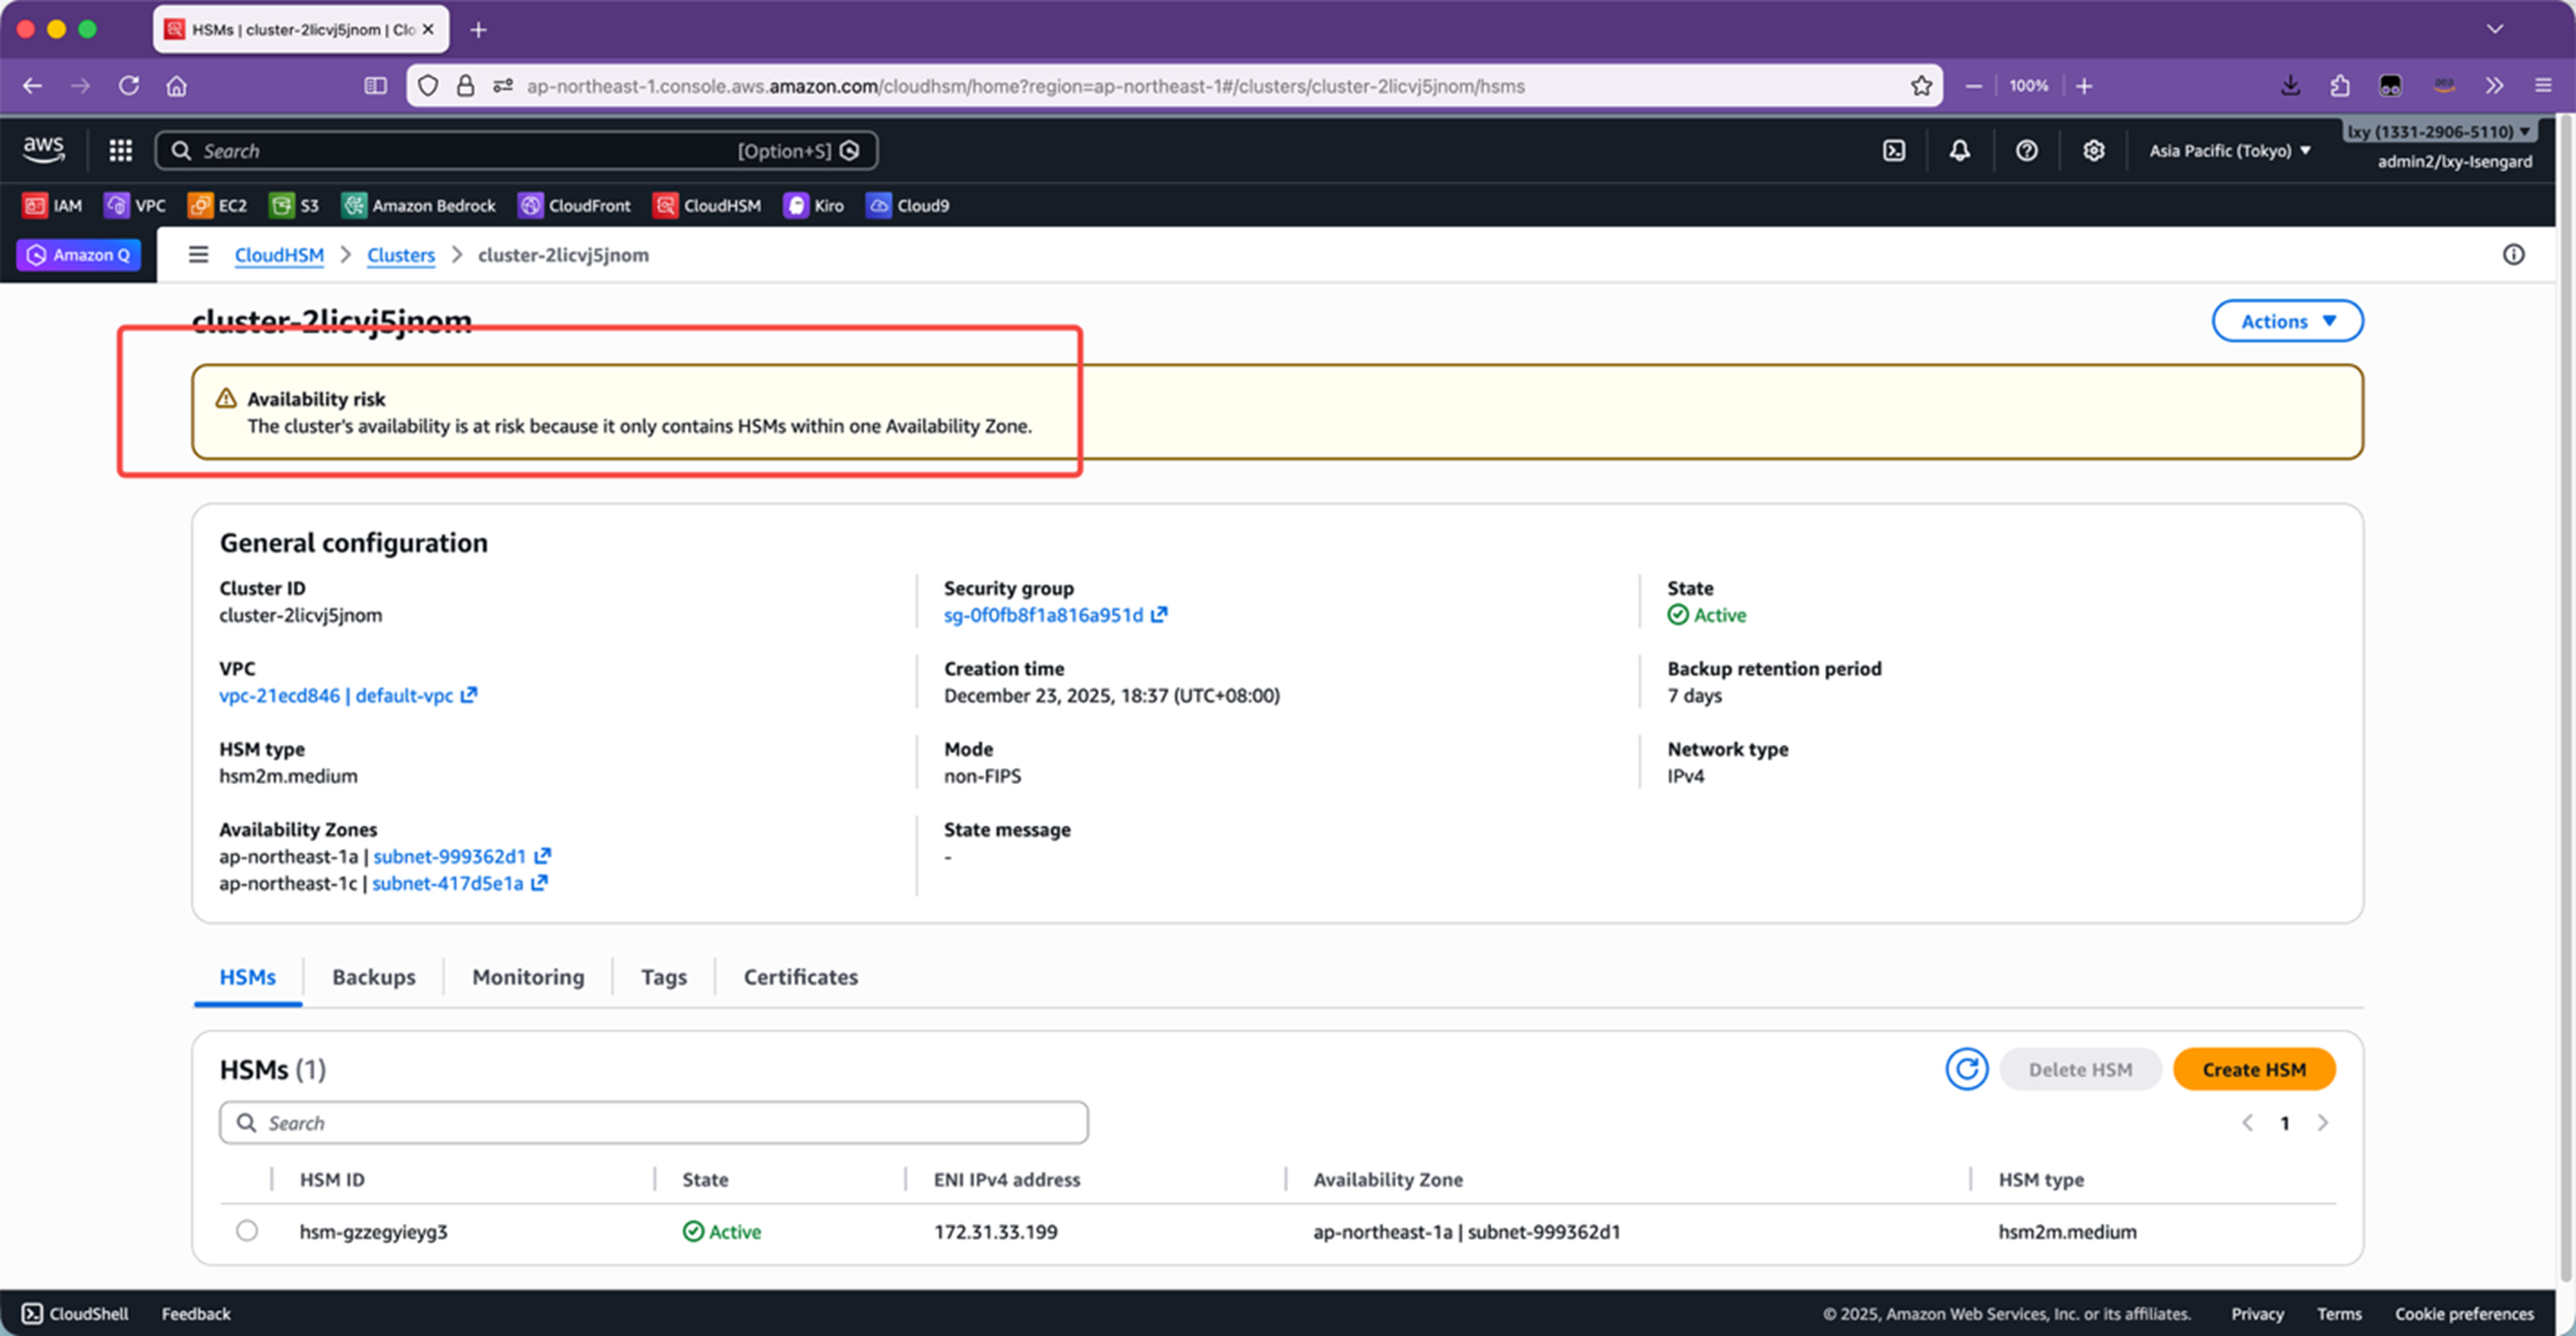
本文介绍了AWS的CloudHSM服务及其Java SDK的使用,包括CloudHSM集群的创建、初始化、用户管理、密钥生成、加密和解密操作。CloudHSM提供单租户的硬件安全模块,用户可完全控制密钥生命周期。文章还讨论了KMS与CloudHSM的选择场景,以及在物联网设备中的加密体系设计最佳实践。
本文介绍了CloudHSM的Java SDK在物联网场景中的加密体系设计最佳实践,包括密钥的导入导出、创建主密钥、生成数据密钥及其加解密过程。重点讲解了Key Wrap和Unwrap机制以确保密钥安全性,并探讨了通过非对称密钥迁移私钥到CloudHSM的方法。最后,讨论了CloudHSM的最佳实践,包括密钥管理、运维注意事项及多节点高可用性设计。
在现代互联网中,HTTPS 的性能和安全性至关重要。TLS 会话复用是提升性能的关键,而 TLS session ticket key 的管理常被忽视。lua-resty-tls-session 工具通过动态热更新和滑动窗口策略,确保密钥一致性,提升系统安全性与性能,降低运维成本。
完成下面两步后,将自动完成登录并继续当前操作。