本体论论证试图仅凭逻辑与概念定义推出上帝必然存在,安瑟伦、笛卡尔、普兰丁格等不断修订。批评者用戏仿论证指出S5模态逻辑无法裁决“可能”前提,辩护方借充足理由律反击,却犯下“无理由等于不存在”的偷换概念。康德、弗雷格更指出存在并非属性。双方均未取胜,争论延续千年。
AI模型正重塑网络安全攻防。当前防御方占优,因前沿模型(除Fable 5外)可执行防御任务,而开源模型如Kimi K3虽无防护,但能力较弱。Vercel开发了开源工具deepsec,可大规模扫描代码漏洞,建议团队立即采用,并定期审查。随着开源模型能力提升,优势将消失,需持续防御。
Prompt Injection 攻防 —— 当 AI Agent 成为攻击面我从 Unit 42 2025年12月的报告读起。Palo Alto Networks 的安全团队在野外抓到了首个针对 A
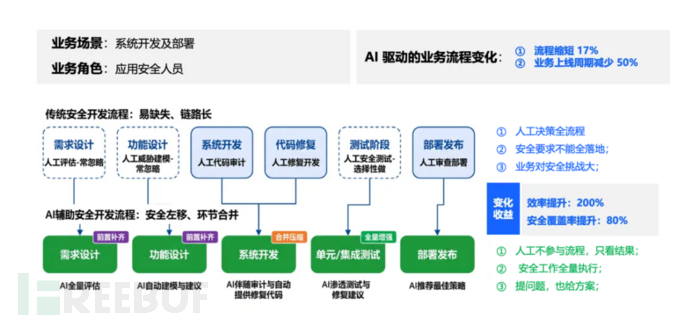
随着Claude Mythos等AI模型的出现,网络安全攻防能力严重失衡,传统防御手段已无法应对。企业需引入AI能力,构建多智能体安全红队,以提升漏洞检测和修复效率。零信任架构成为AI时代的安全基石,强调边界管理和访问控制。未来,AI将推动安全运营的范式重置,企业需提前布局以应对不断演变的安全威胁。
网络安全如同守城,数据资产是城池,漏洞是城墙裂缝。攻击者通过未授权访问和弱口令等手段入侵,守城者需进行巡逻和监控。安全运营需识别真实威胁并及时响应。云安全和供应链风险增加,攻击者也利用AI技术。成熟的安全管理需清晰掌握资产、权限和日志,以确保业务持续运行。
Mythos Preview模型在漏洞挖掘方面取得重大突破,能够自动发现并串联低危漏洞,生成可验证的PoC代码。该模型在多语言审计中表现出色,真阳性率高达90.6%。绿盟科技通过智能体架构实现规模化漏洞挖掘,提升了安全审计的透明度和效率。
绿盟科技的报告分析了Anthropic的Claude Mythos模型,指出其在0day漏洞挖掘和网络攻击中的高效能,可能增加开源供应链的风险。报告建议企业应对AI驱动的网络威胁,构建智能防御体系,并加强安全运营和开发流程中的AI集成,以提升网络安全防御能力。
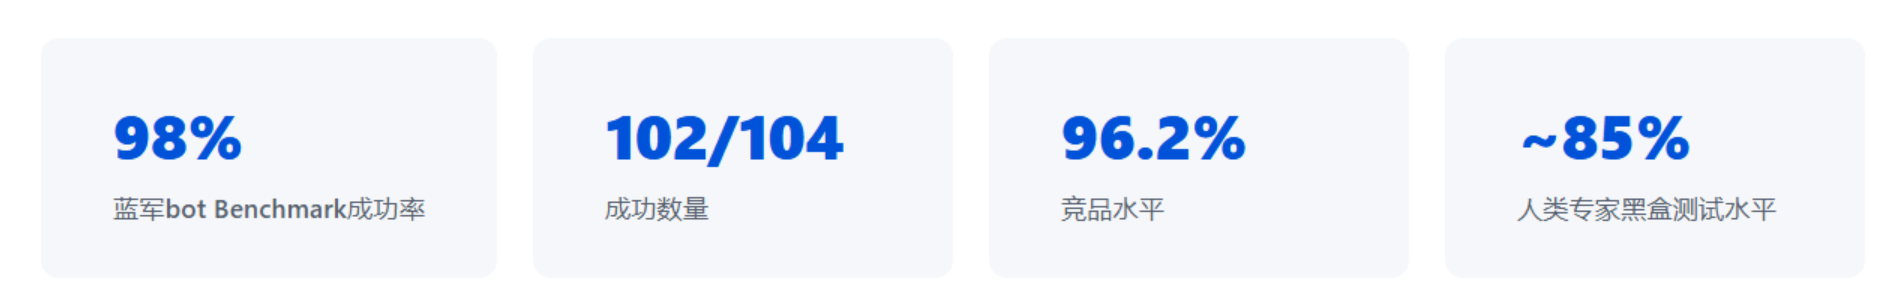
2026年,Anthropic与45家机构发布Project Glasswing,推出Claude Mythos Preview,发现数千个0day漏洞并能自动开发利用代码。AI加速了漏洞发现与利用的速度,安全风险显著增加。朱雀实验室的蓝军Bot已发现33个0day漏洞并获得官方致谢,强调了安全攻防的紧迫性与重要性。企业需提升前置风险发现能力,以应对自动化攻击的挑战。
文章探讨了《水浒传》中“卖个破绽”的概念,强调在战斗中故意暴露弱点以诱敌,从而获得反击机会。分析了心理战和攻防感觉,指出成功的关键在于对对手的观察与反应,并引用《道德经》强调柔弱胜刚强的哲学,揭示战斗不仅是力量的较量,更是心理的博弈。
绿盟科技将AI技术深度应用于网络安全,提升漏洞检测和响应能力。Claude Code Security工具通过智能审计超越传统静态分析,能够识别复杂漏洞。AI的应用将增强安全防御,而非替代传统产品。
传统靶场已无法满足云原生和大模型的安全需求,攻击方式从单一漏洞转向能力操控,攻击路径呈双向流动。新一代靶场需覆盖真实攻击链,以帮助安全人员理解复杂系统的风险与防御措施。
2025年12月,React Server Components和Next.js出现严重漏洞React2Shell(CVE-2025-55182)。该漏洞源于数据与业务逻辑混淆,攻击者可伪造Chunk对象并执行任意代码。作者分享了参与Vercel WAF绕过活动的经历,并获得5万美元奖金。最终,React官方修复了该漏洞。
这篇文章讨论了网络安全挑战中的解密和破解加密文件的过程。作者分享了使用不同工具和技术(如bkcrack、Python脚本等)提取和解密数据的经验,包括处理压缩文件、图像和音频信号。最终,作者成功获取了多个flag,展示了网络安全领域的技术应用和思路。
随着大语言模型技术的发展,安全挑战加剧。攻击者通过提示注入、越狱和数据中毒等手段,诱导模型产生有害输出或泄露隐私。因此,研究者需加强防御策略,确保模型安全,以应对不断演变的攻击技术。
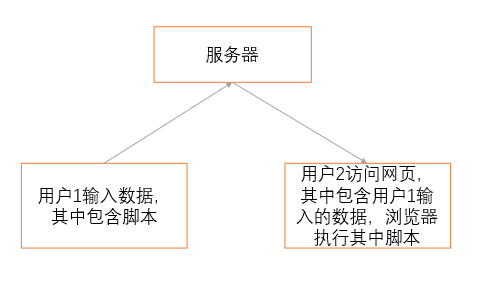
XSS 攻防实践强调了解 XSS 漏洞的重要性,介绍其原理、分类及防御方法,并提供实践任务以帮助开发者理解。XSS 攻击可能导致用户信息泄露,因此开发者需掌握基本防范知识以提升安全性。
许多网站采用无限调试和禁用F12开发者工具,给安全人员带来挑战。反调试技术通过检测调试行为来阻止代码分析。解决方案是通过其他网页打开F12并复制网址。
在数字化时代,企业内网安全至关重要。内网存储敏感数据,遭攻击可能导致数据泄露和业务中断。企业需建立多层次防御体系,提升安全意识和实战能力,以应对高级威胁,确保内网安全。
该岗位位于北京,主要负责安全攻防研究、风控策略设计与运营、数据驱动的风险识别及跨部门协作。要求本科及以上学历,3年以上相关经验,熟练使用逆向分析工具和编程语言(如Python),具备风控策略管理能力和良好的沟通能力。
《实战紫队演练》是一本指导攻防安全团队协作的实践指南,涵盖紫队演练的核心概念、实验室建设和项目运营。作者Alfie Champion强调沟通机制和可量化成果的重要性,提供标准化的项目路径,适合安全运营各环节人员,提升安全效能。
在Android安全中,反调试是常用手段,开发者通过检测进程状态(如TracerPid、stat、wchan)判断是否被调试。一旦发现调试,应用会崩溃或退出,以增加逆向分析的难度。反调试逻辑可嵌入关键功能,形成用户态的“防火墙”。
完成下面两步后,将自动完成登录并继续当前操作。