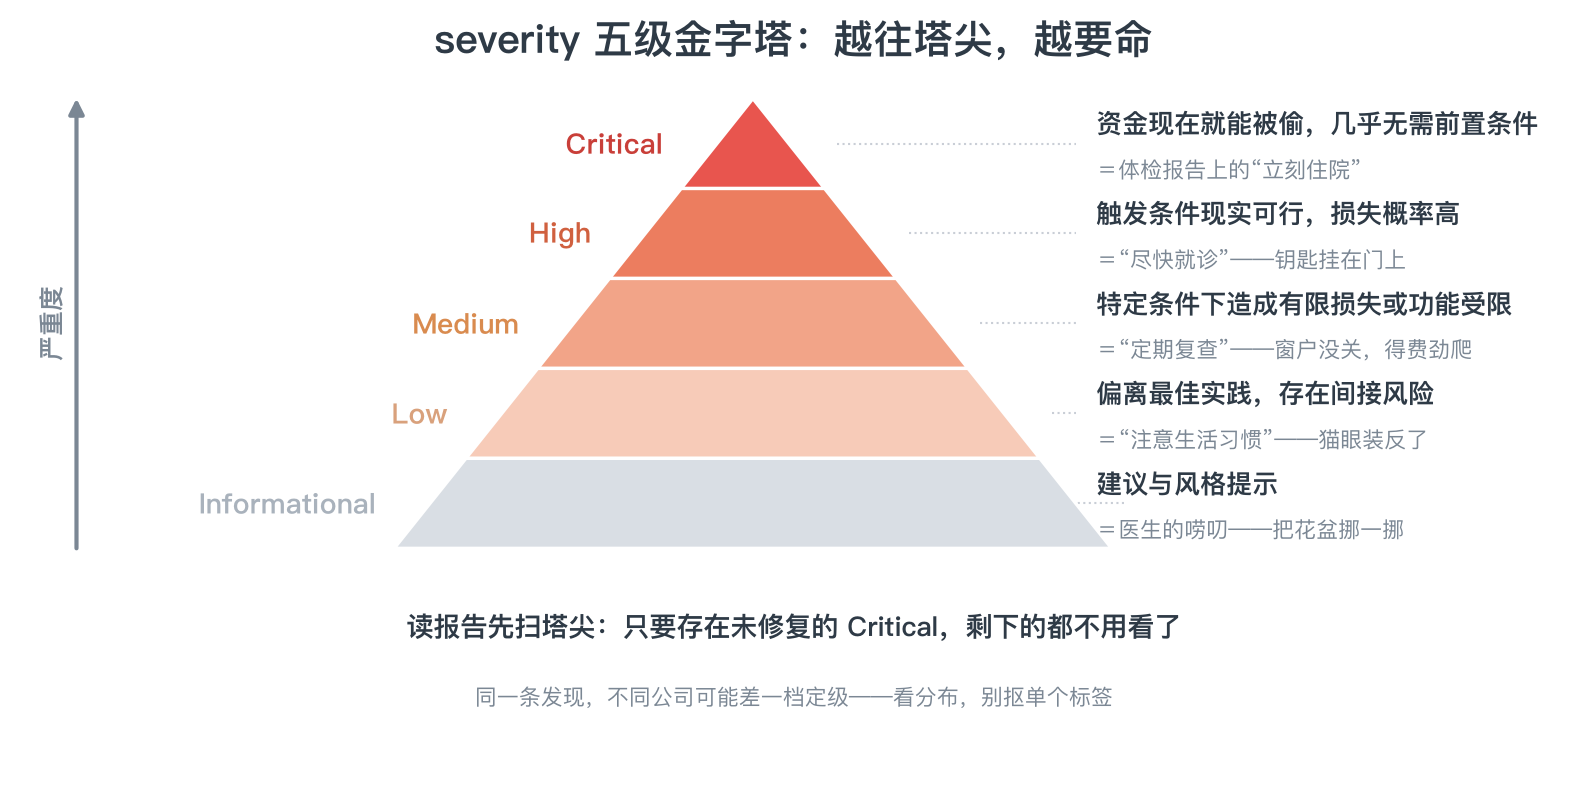
合约安全审计是限时抽检而非保险。Euler、Wormhole 等事故表明,审计版本与上线代码不一致或补丁未部署都会使审计失效。常见漏洞包括重入、权限缺失、预言机操纵、整数溢出、逻辑经济模型和精度舍入六类。审计流程为静态分析、人工审查、分级报告和修复确认。阅读报告应先核对审计范围与链上地址,再查未修复的 Critical/High 问题,查看严重度分布并到官网验真。普通人可用 Slither 或简易脚本自查,漏洞赏金也是重要防线。
大语言模型在漏洞检测中表现突出,安卓应用检测准确率达91.67%,并可用于智能合约审计和代码修复。研究提出GPTLens、SecuCoGen等框架,揭示模型常忽视代码安全问题,存在传播漏洞风险。综述还梳理了LLM的脆弱性分类、缓解措施及被滥用于网络攻击的伦理隐患。
完成下面两步后,将自动完成登录并继续当前操作。