

合约安全审计入门:读不懂 Solidity,也能看懂审计报告
内容提要
合约安全审计是限时抽检而非保险。Euler、Wormhole 等事故表明,审计版本与上线代码不一致或补丁未部署都会使审计失效。常见漏洞包括重入、权限缺失、预言机操纵、整数溢出、逻辑经济模型和精度舍入六类。审计流程为静态分析、人工审查、分级报告和修复确认。阅读报告应先核对审计范围与链上地址,再查未修复的 Critical/High 问题,查看严重度分布并到官网验真。普通人可用 Slither 或简易脚本自查,漏洞赏金也是重要防线。
延伸解读
审计失效的两种典型路径:版本漂移与补丁未部署
文章用 Euler 和 Wormhole 说明审计结论不会自动续期。Euler 出事函数在最后一轮审计后新增,审的是旧版、跑的是新版;Wormhole 的修复补丁虽已提交 GitHub,但链上合约未更新,攻击者利用旧版伪造签名。两者共同点是审计与链上实际代码脱节。因此读报告第一步应核对 Scope 中的 commit 与部署地址,确认审的和跑的是同一套代码。
严重度分级只是参考,未修复的高危项才是关键
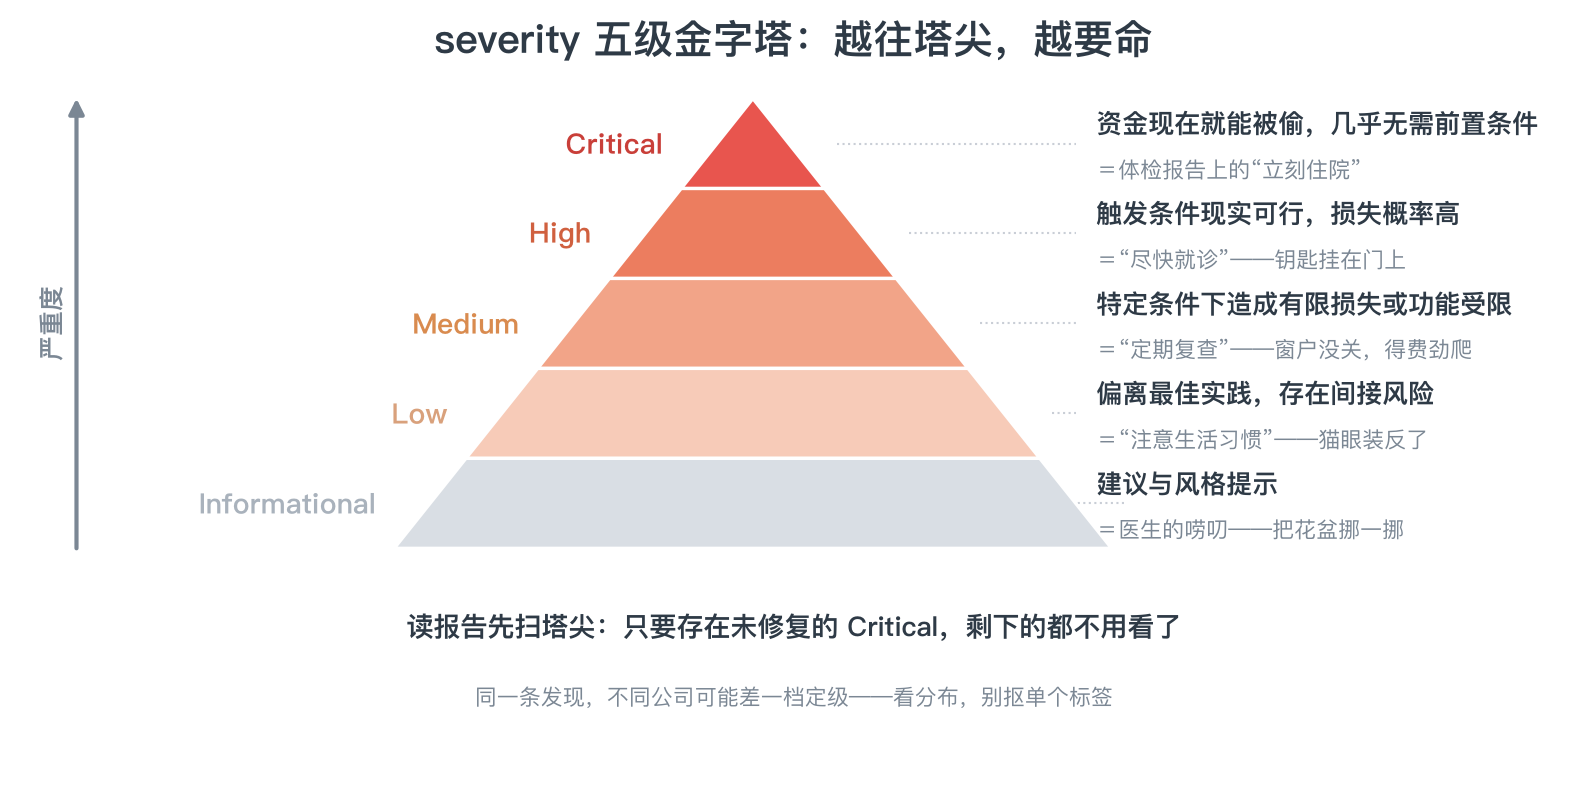
报告按 Critical 到 Informational 五级标注,但同一发现不同公司可能定级差一档,所以看分布比抠单个标签更有意义。文章建议先搜未修复的 Critical/High:只要存在未修复的 Critical,其余部分不必细看。50 条 Informational 不如 1 条 Critical 值得关注,数量多但级别低说明代码粗糙但骨架尚可,数量少却藏 Critical 才是地雷。
静态分析能快速粗筛,但替代不了人工判断
Slither 内置 102 个检测器,能秒级报出重入、tx.origin 鉴权、未检查返回值等已知模式,并标出具体行号。但它报的是可疑模式,是否真能被利用仍需人判断;业务逻辑、经济模型和跨协议组合场景,机器基本帮不上忙。文章用一百行 Python 玩具扫描器演示同一思路:把逐行读变成机器先筛、人再判断,但明确声明不能替代真实审计。
漏洞赏金把攻击者收益翻转为防御投入
Immunefi 等平台让白帽通过负责任披露换取赏金,Wormhole 曾付 1000 万美元单笔赏金,LayerZero 挂出 1500 万美元上限。文章指出,赏金计划本质是把攻击者的期望收益翻转:同样发现 Critical,偷偷利用可能吃官司且只赚一次,走官方渠道则合法拿钱。但边界必须说清,未授权的先斩后奏不叫白帽,Mango 当事人事后声称合法策略仍遭多家监管起诉。
Q&A
智能合约审计能保证项目绝对安全吗?
不能。审计是在有限时间内对特定版本代码的系统性抽检,不是保险单。它只能降低风险,无法消灭风险。Euler Finance 和 Wormhole 都经过审计,但仍因审计后新增代码或补丁未部署而被攻击,分别损失约 1.97 亿美元和 3.26 亿美元。
常见的智能合约漏洞有哪几类?
常见漏洞分为六类:重入攻击、权限控制缺失、预言机操纵、整数溢出、逻辑与经济模型漏洞、精度与舍入。每类都有典型事故,如 The DAO 重入、Mango Markets 预言机操纵、BEC 整数溢出等。
一次正规的智能合约审计流程是怎样的?
正规审计分四步:1)静态分析,用工具如 Slither 快速扫描已知漏洞模式;2)人工审查,重点检查业务逻辑、权限模型、经济模型和组合场景;3)出报告,按 Critical 到 Informational 五级标注严重度;4)修复确认,审计方复核补丁并标记已缓解。
拿到审计报告后应该重点看哪些内容?
按四步看:1)核对 Scope(审计范围)与链上合约地址是否一致;2)搜索未修复的 Critical/High 问题;3)看严重度分布而非单纯数量;4)去审计公司官网核实报告真伪,防止伪造。
普通人不懂 Solidity 可以自己检查合约漏洞吗?
可以。使用开源工具 Slither,通过 pip 安装后一条命令即可扫描源码或链上已验证的合约地址,输出可疑模式。文章还提供了一个约一百行的 Python 玩具扫描器示例,能检测重入、tx.origin 鉴权等基础漏洞。
漏洞赏金计划对项目安全有什么作用?
漏洞赏金是审计之外的重要防线。它通过 Immunefi 等平台让白帽黑客负责任地披露漏洞并获得赏金,将攻击者的期望收益翻转为正收益,从而减少恶意攻击。Wormhole 曾支付 1000 万美元单笔赏金,LayerZero 赏金上限达 1500 万美元。
