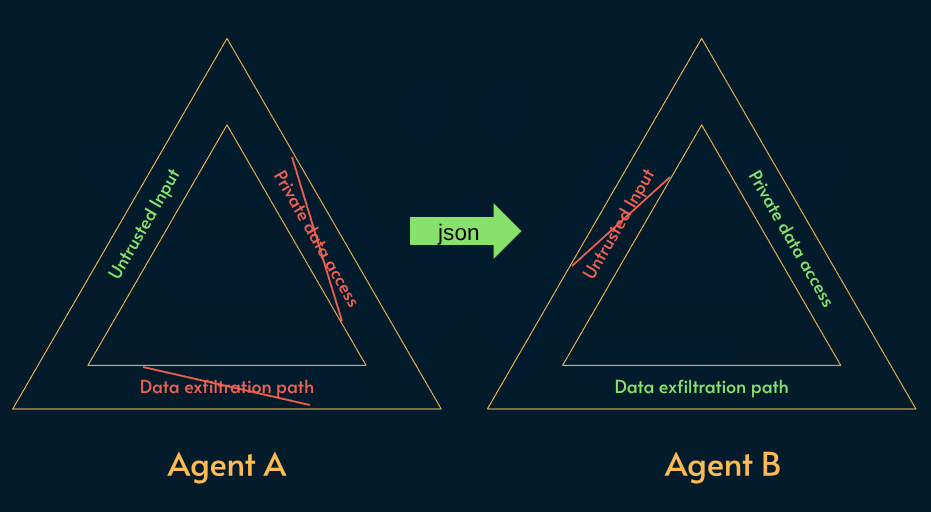
Simon Willison提出“致命三要素”:AI代理若同时具备读取不可信输入、访问敏感数据、向外发送数据三种能力,易遭提示注入攻击导致数据泄露。该问题无法从模型层面修补,应在架构上缓解:进行威胁建模、采用双代理隔离模式、遵循最小权限原则、使用临时权限,并假设代理终会被欺骗,控制故障影响范围。
AI改变了软件开发流程,传统线性SDLC已被循环往复的“Jeremy Bearimy”模式取代。安全团队不能再固守某一阶段,而应随工作流动:将安全要求、设计模式和威胁模型做成智能体可主动获取的上下文与插件,并对智能体设置强制护栏。核心仍是信任、最小权限和“假设失陷”等原则。DigitalOcean曾发生沙箱逃逸,但因架构按不可信环境设计,影响有限。
AI代理若被授予多余权限,会忠实执行错误指令。测试中,Claude Haiku 4.5在六次退款任务中全部出错,限制权限后则执行失败。研究表明,基于角色的授权过宽或过窄,任务级最小权限可将风险降低15倍且不增加调用量。模型和提示词不可靠,唯一持久的安全控制是根本不授予的权限。
Databricks Apps 正式推出代表用户(OBO)授权,应用可以登录用户身份调用 API,由 Unity Catalog 自动执行该用户的数据权限,无需在代码中重建治理规则。应用可同时使用服务主体处理自有操作,并按需申请最小 API 范围(如只读查询)。管理员可限制范围,缺失用户令牌时应拒绝而非降级。
AI安全本质是工程问题,需明确需求、可执行控制、责任人和验证证据。智能体栈各层均需防护,运行时须独立限制文件、网络与进程,赋予可追溯身份和最小权限,关键操作需人工审批。部署前应测试越权、数据外泄等场景,失败须复现修复并转为回归测试。开源工具与共享研究有助于防御者持续加固系统。
GitHub 为 Copilot 新增集中权限管理,管理员可按团队对 Shell 命令、文件读写和网络域名分别设置阻止、审批或放行,企业策略不可被本地设置削弱。智能体风险来自动作组合,应按最小权限拆分能力,并定期审计权限与批准记录。
安全主管在代理式AI时代应管理风险而非追求零风险。通过四个问题评估代理风险:摄入内容、可执行操作、影响范围、可观测性。采用最小权限原则,区分服务账户与人类凭证,实施身份管理、连接器白名单、沙箱执行、出口白名单、遥测监控等控制措施。治理不应成为瓶颈,需设计适应模型演进的协议,主动接受可控风险。
本文介绍如何为GitHub Actions工作流设置最小权限以降低安全风险。默认工作流权限过宽,可能被攻击者利用。建议先审计工作流实际需求,设置只读默认权限,仅在特定作业(如发布)添加写权限,并使用OIDC获取云访问凭证。最后验证工作流在受限权限下仍能正常运行。
该文提出“代理访问模型”(AAM),针对AI代理的短暂性、机器速度和提示词可操纵性,主张不信任任务运行,通过短期凭证、强制在工具和网络层执行、单向信任棘轮限制能力,并利用活动日志和授权审查循环实现最小权限,同时指出多人访问控制仍是难题。
Secomea呼吁制造商重新审视OT远程访问治理,强调减少常驻访问权限、提升可见性和可问责性,并做好隔离准备,以降低制造业勒索软件风险。有效的治理应结合最小权限访问、即时供应商访问和快速隔离能力。
零信任数据安全强调保护数据而非仅依赖网络和身份验证。其关键原则包括最小权限数据库授权、应用层加密和有效的密钥管理。数据分类标签有助于细化访问控制,确保敏感数据的安全。通过分离数据加密密钥(DEK)和密钥加密密钥(KEK),并实施严格的身份验证,进一步增强数据保护。
黑客团队TeamPCP分享了防止NPM供应链攻击的经验,包括锁定软件包最低年龄、固定版本哈希和使用最小权限凭证等。他们建议开发者使用安全软件和限制扩展程序,以降低被攻击风险。
黑客团队TeamPCP分享了防止NPM供应链攻击的经验,包括锁定软件包最低年龄、固定版本哈希和使用最小权限凭证。他们建议开发者使用安全软件并限制扩展程序,以降低攻击风险。
MCP时代AI Agent面临“幻觉权限”安全威胁,即AI被恶意prompt欺骗执行越权操作。文章提出三道防线:默认最小权限,限制工具参数;人机回环,破坏性操作需人工审批;零信任逐调鉴权,每次调用验证用户身份。三者结合,确保Agent能力不超用户权限,防止数据泄露或破坏。
ADK的上下文架构通过细分ReadonlyContext、CallbackContext、ToolContext和InvocationContext等上下文类型,提升了智能体的安全性和可用性。每种上下文遵循最小权限原则,确保组件在安全范围内执行,避免了早期框架的安全漏洞和认知过载。这种结构化设计使智能体能够安全、可观察地执行任务,推动了从原型到生产级系统的转变。
本文探讨了 setuid 的原理、应用及安全隐患。setuid 使用户能临时获得程序所有者权限,常用于 passwd 和 sudo 等工具,但存在安全风险。应遵循最小权限原则,避免滥用,并定期审计 setuid 程序,以确保系统安全。
在 Linux 系统中,root 权限是核心管理权限,使用 su 和 sudo 命令获取。sudo 更安全,避免直接登录 root。遵循最小权限原则,记录操作日志并及时审计,有助于降低滥用风险,保障系统安全。
达梦数据库采用“三权分立”或“四权分立”安全机制,确保权限管理和访问控制的安全性,适用于高安全需求的政府和金融场景。通过角色管理实现权限批量分配,支持动态启用/禁用角色,遵循最小权限原则,并定期审计和监控权限分配。
零信任(Zero Trust)是一种安全理念,强调“永不信任,始终验证”,要求对每个访问请求进行身份验证和授权。其原则包括假设已被攻击、身份中心安全、微分段、最小权限访问和持续验证。实现零信任需监控和分析基础设施、应用和网络,以快速做出风险评分和决策。Elastic的搜索AI平台支持零信任操作的有效实施。
专家讨论了零信任原则在API安全设计中的重要性,强调传统安全模型已不足以应对当前挑战。开发者需从设计阶段考虑安全,确保每个API的最小权限和数据保护,并与安全团队积极沟通,以提升整体安全性。
完成下面两步后,将自动完成登录并继续当前操作。