Cloudflare提醒用户将Tunnel连接器cloudflared升级至2026.10.2以上版本,以修复印度eMudhra中间证书私钥泄露带来的风险。旧版仍信任受损证书链,攻击者可伪造证书冒充服务器。容器用户需拉取新镜像重新部署,包管理器用户需升级并重启服务,仅修改控制面板无效。升级需重启,可能中断连接,建议安排维护或轮换实例。
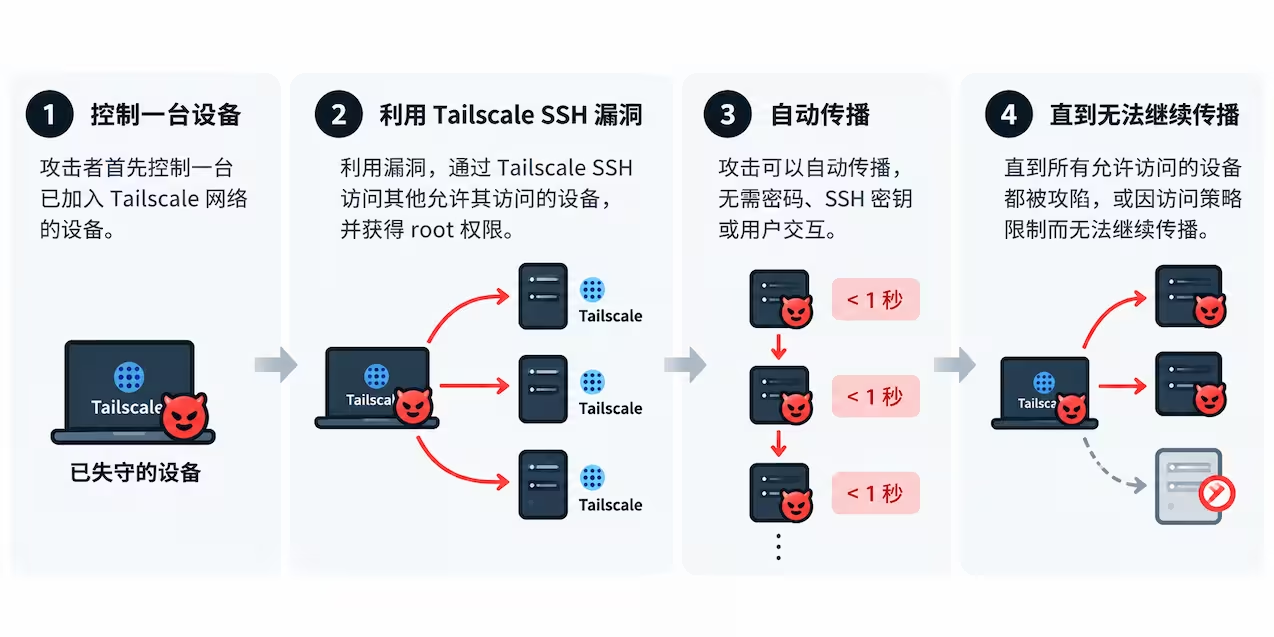
安全研究员发布Tailworm报告,指出Tailscale及其组件存在11项安全问题。最严重的是Tailscale SSH漏洞:已授权用户可通过Unix套接字转发获取目标主机root权限,实验室中每台设备被攻陷不到1秒且会自动传播。问题还涉及Serve、App Connector、DERP中继和headscale。官方称正在审查,不建议所有人禁用Tailscale SSH,将发布公告和补丁。临时缓解可执行sudo tailscale set --ssh=false。
VMISS独立服务器的DCIM系统遭黑客访问,泄露了服务器IP及root初始密码。未修改初始密码的用户可能已被入侵,黑客可能留下pf.py脚本,需检查/root和/home目录,建议立即修改密码或重装系统。已改密码或仅用密钥登录的用户不受影响,VPS用户无需操作。此事提醒用户不要使用初始密码,应启用密钥登录并禁用密码登录。
腾讯云轻量应用服务器推出1024程序员节秒杀活动,提供三款三年期服务器:2核2G 5M带宽199元、2核4G 5M带宽438元、4核8G 12M带宽1428元,可选上海、广州、北京地域。轻量服务器性能不及常规款,更适合轻量业务和容器场景,但价格便宜很多。另有境外版2核2G 30M带宽99元/年,可选首尔、硅谷、法兰克福等地域,缺货时可换活动页购买。
Fly.io 推出 MCP 服务器 mcp.fly.io,让 AI 代理先在 Sprite 沙盒中构建应用,再迁移到 Fly Machines 生产环境。Sprite 是真实 Linux 机器,支持安装包、运行服务、HTTPS 访问和文件系统快照回滚。由于两者同为 Linux 环境,迁移只需将服务从一台机器移到另一台,无需重写。代理可在同一对话中创建 Machine、卷和密钥。未来还将支持 Postgres 集群。目前处于测试阶段,通过浏览器授权,仅限选定应用。
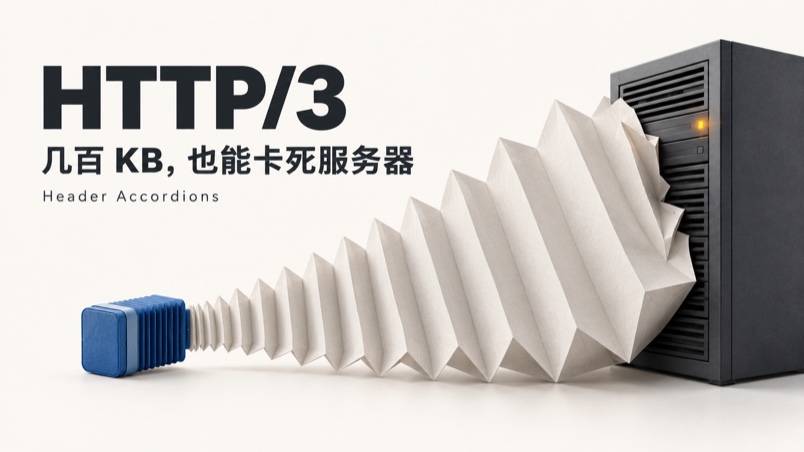
安全团队FoxIO披露HTTP/3“头部手风琴”拒绝服务攻击:QPACK请求头压缩在部分实现中未有效限制解码资源消耗,几百KB输入即可放大数千倍,导致内存耗尽、CPU死循环或崩溃。测试的10种实现中7种受影响,包括quic-go、Cloudflare quiche、lsquic、Bun、aioquic、h3和Wireshark。quic-go、quiche、lsquic、Wireshark已发布修复版本;Bun、h3、aioquic等披露时仍未修复。建议升级依赖,无法升级可暂时关闭HTTP/3。
Supermicro与Nokia合作推动AI-RAN部署,将Nokia的RAN技术与NVIDIA Aerial RAN Computer平台及Supermicro AI优化基础设施结合,使无线与AI工作负载共享基础设施,支持语音AI、视觉AI、物理AI及自主网络运营等低延迟应用。方案提供模块化CPU和GPU配置,覆盖基站到汇聚节点场景,并为6G演进奠定基础。面向NVIDIA ARC的服务器已上市;双Vera处理器ARC MGX 2U于GTC柏林大会展出,年内上市;2U ARC-Pro年内客户测试,2027年上半年上市。
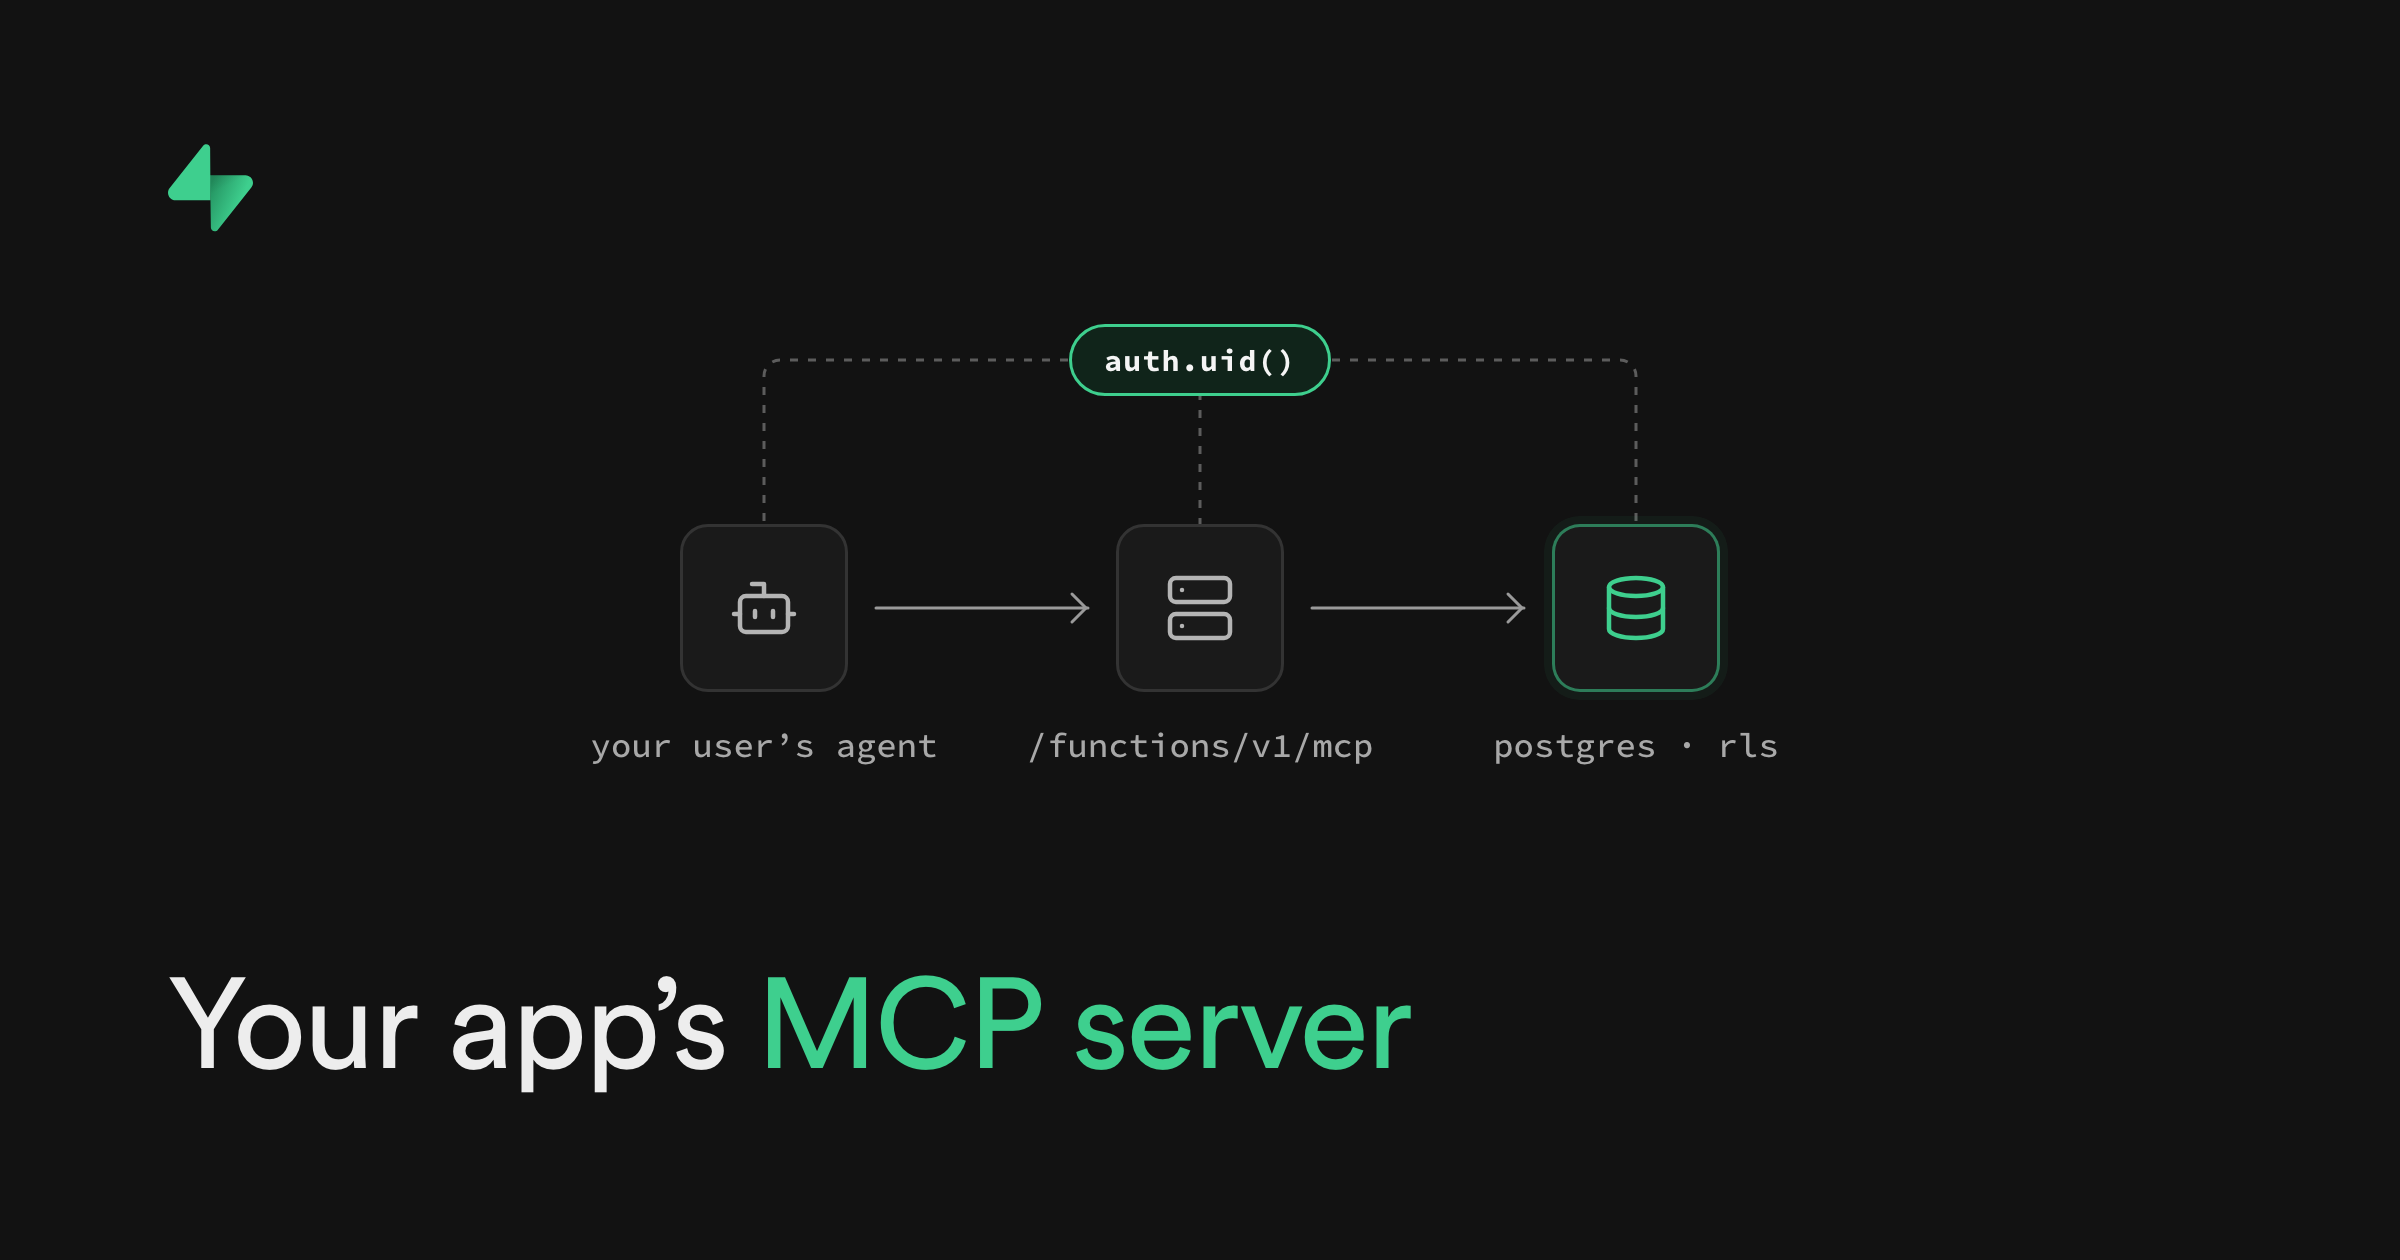
Supabase 推出 MCP Server 模块,开发者可将应用功能封装为 MCP 工具,供用户在 ChatGPT、Claude 等客户端直接使用。借助 Supabase Auth 的 OAuth 流程,每次工具调用均以该用户身份执行,并由 RLS 策略控制数据访问。该模块提供含认证中间件和示例工具的 Edge Function 代码,开发者可自定义工具逻辑,并通过 MCP Apps 在对话中嵌入应用 UI。
因PHP漏洞CVE-2026-109618/109619,网站将升级服务器:宝塔面板从7.7升至13.1.0,必要时升级操作系统,并逐步将PHP切换至8.5,期间可能出现服务中断和兼容性问题,需逐个修复。低版本PHP可在面板更新,其他环境可参考PHP官方为8.1、8.0、7.4提供的补丁修复。
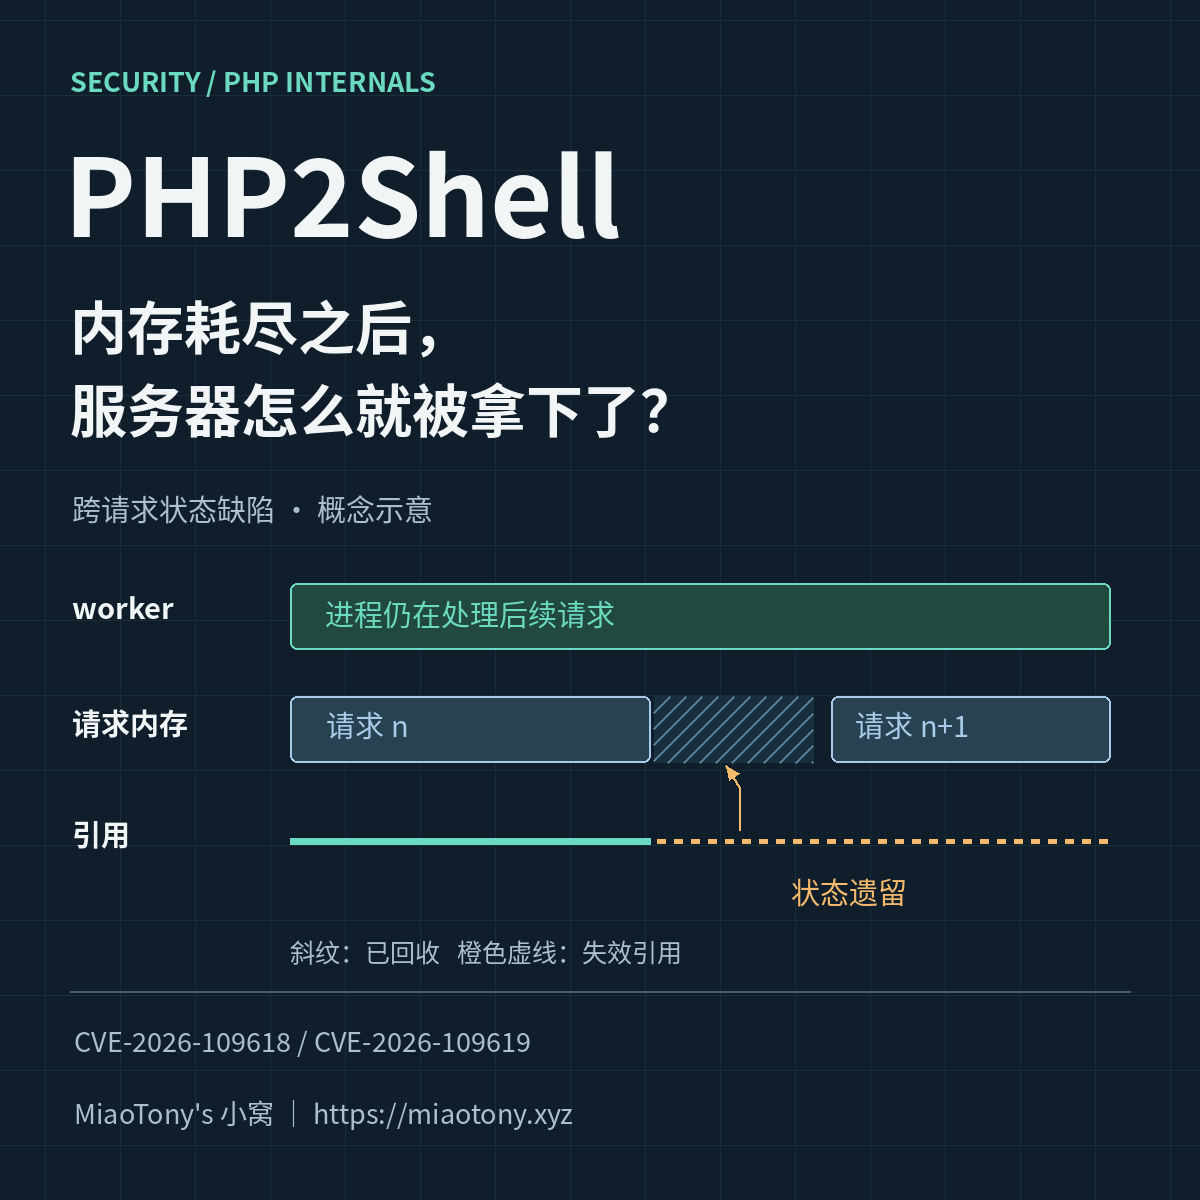
本文分析PHP漏洞CVE-2026-109618与CVE-2026-109619,结合官方公告、补丁源码和公开利用,拆解三条利用路径、可复用攻击原语及完整武器化链路,并讨论修复与检测方法。
PHP被披露存在严重远程代码执行漏洞CVE-2026-109618和CVE-2026-109619,CVSS评分9.2,影响PHP 5及之后几乎所有版本,被称为php2shell。漏洞位于multipart文件上传与session上传进度处理逻辑,在应用代码之前执行,WordPress等站点均受影响。官方已提前发布补丁,但8.1及更早版本不再维护。缓解措施为关闭session.upload_progress或在Web服务器层拦截multipart请求,最终仍需升级PHP并排查入侵痕迹。
微软10月更新为Windows Server 2025引入快速机器恢复(QMR)功能:服务器多次启动失败后自动进入WinRE联网查找并应用修复方案,找不到则转常规恢复。该功能源于CrowdStrike事件后开发,是否启用及自动修复由IT管理员通过组策略控制,可设重试间隔,建议先小范围验证。
2026年4至7月,傲梅备份工具的更新服务器遭投毒,攻击者篡改更新与通知配置文件。由于客户端未校验签名,且下载地址与MD5值存于同一处,攻击者可同时替换二者以分发恶意程序。谷歌等机构记录到三次短时篡改,投放了CROSSROAD下载器与SHINYROAD后门,影响多国IT、电信和教育领域。傲梅称已修复服务器,但已感染设备需用户自行杀毒或重装。
安全研究员发现,旧版Plex媒体服务器漏洞Plex2Shell于10月16日公布后仅一天即被攻击者利用。攻击者通过由四个漏洞组成的攻击链入侵服务器,植入门罗币挖矿程序并部署代理。Plex已于9月1日发布修复版本1.43.3.10861+,建议用户及时升级;NAS用户应检查版本并避免将服务暴露于公网。
四通科技浸没式AI智算服务器LiquidSvr G5208通过信通院泰尔实验室12项检测,涵盖兼容性、稳定性、冷启动、功耗、温度、GPU带宽与浮点性能。满载压测8张显卡无故障,冷启动循环全部通过;PCIe 5.0带宽达56.3/57.2 GB/s,FP16性能约415–417 TFLOPS,GPU温度72–75℃,满载功耗约5700W,规模部署PUE低于1.1。
OGX 是 Meta Llama Stack 更名后的开源智能体 API 服务器,兼容 OpenAI 接口,支持任意模型与基础设施。文章介绍如何用 OGX 和 Ollama 构建 DocBrain 应用:上传文档实现自动 RAG 检索,并通过自定义工具将文档中的待办事项保存到本地文件。核心优势是本地开发与生产部署可无缝切换,无需重写应用。
The Verge调查发现,中国公司Energize Lab的机器人玩具Eiliko存在严重安全漏洞:AI对话数据未加密存储于中国服务器,黑客可访问全球6.8万台设备及1300万条对话,其中超3.1万用户为美国儿童。公司还分析用户隐私生成画像,存储儿童照片和录音,违反隐私政策。研究人员可远程劫持其AI,篡改回答并操控个性。公司未予回应。
Silo发布首个正式S3服务器版本,修复了继承自MinIO的高危对象锁定权限绕过漏洞:有凭证者可在无权限时绕过GOVERNANCE保留策略,缩短或取消保护期。更新加强了权限检查、防止覆盖受保护对象,并将Object Lock回归测试纳入发布流程,同时升级至Go 1.27.2。官方建议启用Object Lock的备份用户尽快升级所有写入节点。
黑芝麻智能与一家A股上市公司签署约3亿元AI计算服务器销售框架合同及技术合作协议,其中一年内预计采购以自研高性能AI芯片为核心的整机产品约2.5亿元。这是其AI计算服务器业务首批订单,标志战略合作落地,自研算力产品正式规模化切入该赛道,将拓宽收入、完善产品矩阵并推动国产方案普及。
10月15日上午,DeepSeek网页与API突发故障,对话及V4 Pro、V4.1 Flash API中断约一小时,官方定位并修复。网友猜测新模型将至。同时,开源Agent平台DeepSeek Harness悄然入驻B站,时间点巧合引发联想,但无官方证据。
完成下面两步后,将自动完成登录并继续当前操作。