


Tailscale SSH 被曝安全漏洞:一台设备失守,可获得其他服务器 root 权限|另外还有11项漏洞
内容提要
安全研究员发布Tailworm报告,指出Tailscale及其组件存在11项安全问题。最严重的是Tailscale SSH漏洞:已授权用户可通过Unix套接字转发获取目标主机root权限,实验室中每台设备被攻陷不到1秒且会自动传播。问题还涉及Serve、App Connector、DERP中继和headscale。官方称正在审查,不建议所有人禁用Tailscale SSH,将发布公告和补丁。临时缓解可执行sudo tailscale set --ssh=false。
延伸解读
漏洞的实质:授权后的权限越界
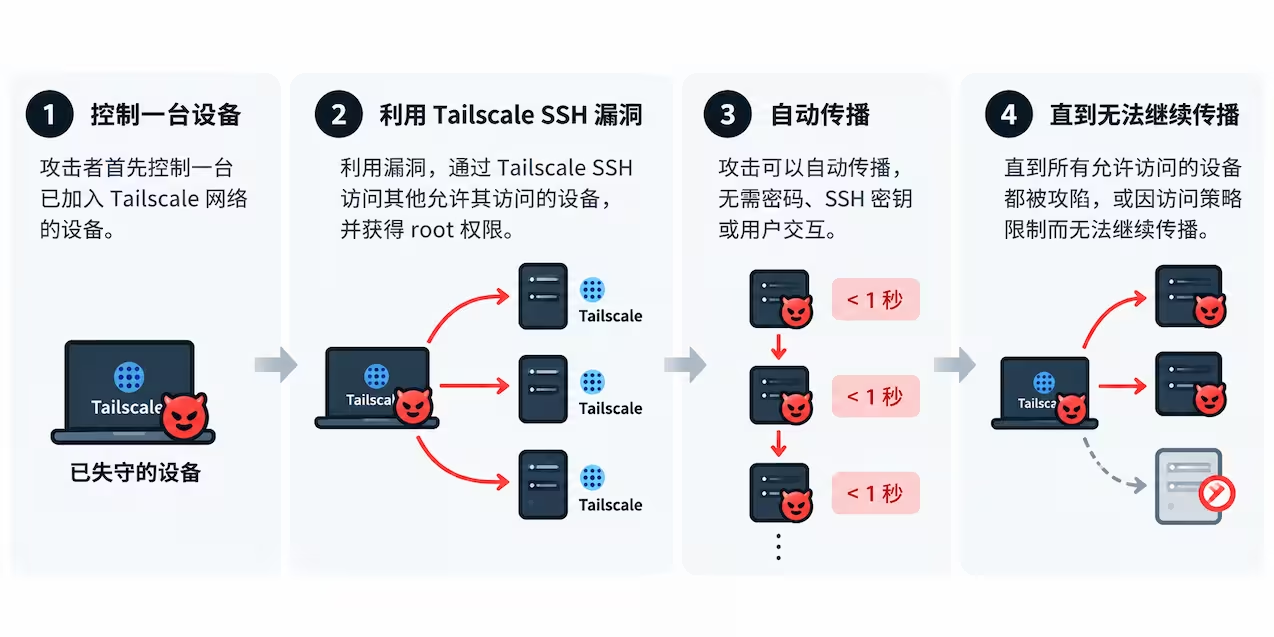
报告指出,最严重的问题并非未授权访问,而是已获准使用 Tailscale SSH 的用户能通过 Unix 套接字转发,借助高权限的 tailscaled 进程获取目标主机的 root 权限。官方回应也承认,会话“可能能够执行超出已配置本地用户应有权限执行的操作”。这意味着风险集中在授权后的权限边界,而非绕过认证直接入侵。
自动传播的实验室表现与真实环境差异
实验室测试中,每攻陷一台设备耗时不到 1 秒,并会自动传播至所有允许访问的设备。但需注意,这是特定测试条件下的结果,官方强调这与“未经身份验证的攻击者能够连接到任意机器”并不相同。实际影响范围仍取决于配置和 ACL 设置,官方表示仍在验证哪些配置会受影响。
临时缓解措施的实际作用范围
执行 sudo tailscale set --ssh=false 只会关闭 Tailscale 内置的 SSH 服务器,不会断开 Tailscale 网络连接,也不会关闭系统自带的 OpenSSH 服务。因此该命令能降低 Tailscale SSH 相关风险,但设备仍可通过其他方式被访问。官方目前不建议所有人禁用 Tailscale SSH,称将发布安全公告和补丁。
争议点:对等节点可见性可能源于架构差异
Hacker News 上一位 Tailscale 工程师对报告中“每个节点都能看到完整对等节点列表”的说法提出质疑,认为这可能是 headscale 架构的差异:Tailscale 自身控制平面会精简网络映射,没有 ACL 路径的节点无法看到对方。这提示部分发现可能并非 Tailscale 官方控制平面普遍存在,读者需区分不同部署方式。
Q&A
Tailscale SSH 最近曝出了什么安全漏洞?
安全研究员 Erica Windisch 在 Tailworm 报告中指出,Tailscale SSH 存在权限提升漏洞:已获准使用 Tailscale SSH 的用户可以通过 Unix 套接字转发获取目标主机的 root 权限。实验室测试中,每台设备被攻陷耗时不到 1 秒,且会自动传播。
Tailscale SSH 漏洞的严重程度如何?
该漏洞非常严重,因为它允许已授权用户提升到 root 权限,并且攻击可以自动传播,在实验室环境中每台设备被攻陷不到 1 秒。不过,利用需要用户已获得连接授权,并非未授权攻击者可直接利用。
Tailscale 官方对这次漏洞事件有什么回应?
Tailscale 工程副总裁 Mike Shaver 表示,公司已收到报告并正在审查,大部分问题与用户获得连接授权后的 Unix 权限和 SSH 转发有关,但强调这与未授权攻击者能连接任意机器不同。官方不建议所有人禁用 Tailscale SSH,将发布安全公告和补丁。
如何临时缓解 Tailscale SSH 漏洞?
在需要关闭 Tailscale SSH 的设备上执行命令:sudo tailscale set --ssh=false。这只会关闭 Tailscale 内置的 SSH 服务器,不会断开 Tailscale 网络连接,也不会影响系统自带的 OpenSSH 服务。
除了 Tailscale SSH,报告还发现了哪些组件的安全问题?
报告共列出 11 项安全问题,涉及 5 个组件:Tailscale SSH(权限边界和 SSH 端口转发)、Tailscale Serve(服务暴露与权限隔离)、App Connector(应用连接功能)、DERP 中继客户端(中继连接处理)以及 headscale(第三方开源控制服务器的 SSH 策略与权限控制)。
Tailscale SSH 漏洞的修复进展如何?
目前尚未有 CVE 编号、GitHub 安全公告或修复版本。但公开代码中已出现部分修复工作,包括 Serve 权限问题以及将 SSH 端口转发操作隔离到独立特权进程的改动(PR #21937 已合并)。官方表示将发布安全公告和补丁。
