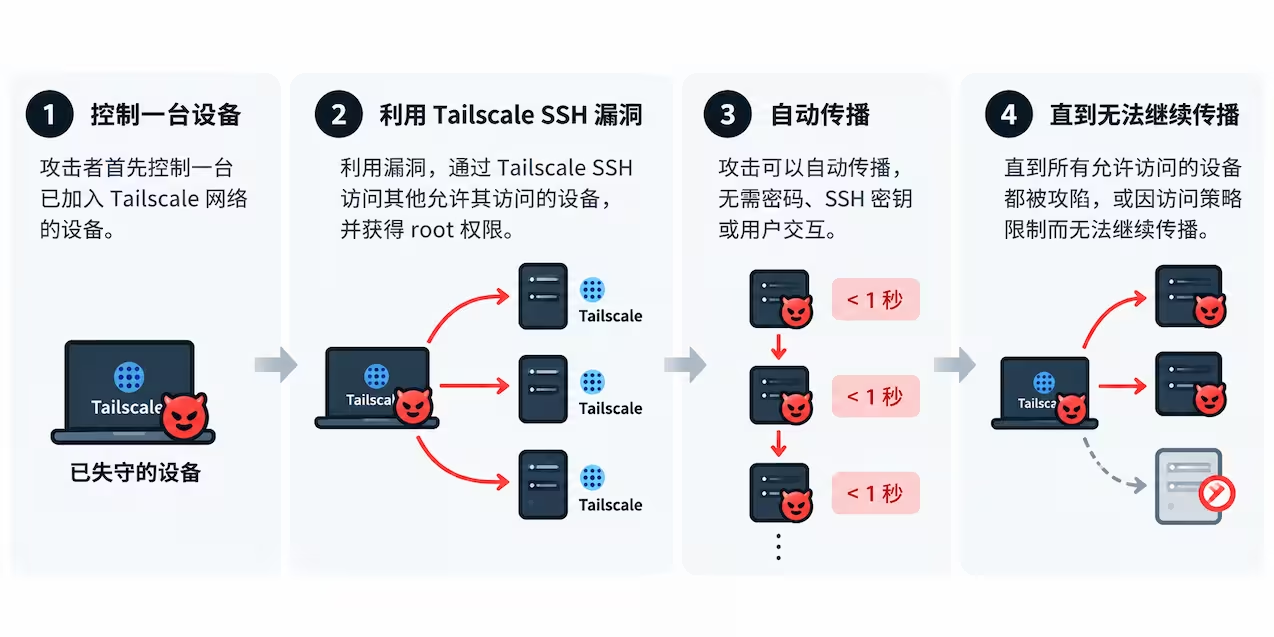
安全研究员发布Tailworm报告,指出Tailscale及其组件存在11项安全问题。最严重的是Tailscale SSH漏洞:已授权用户可通过Unix套接字转发获取目标主机root权限,实验室中每台设备被攻陷不到1秒且会自动传播。问题还涉及Serve、App Connector、DERP中继和headscale。官方称正在审查,不建议所有人禁用Tailscale SSH,将发布公告和补丁。临时缓解可执行sudo tailscale set --ssh=false。
完成下面两步后,将自动完成登录并继续当前操作。