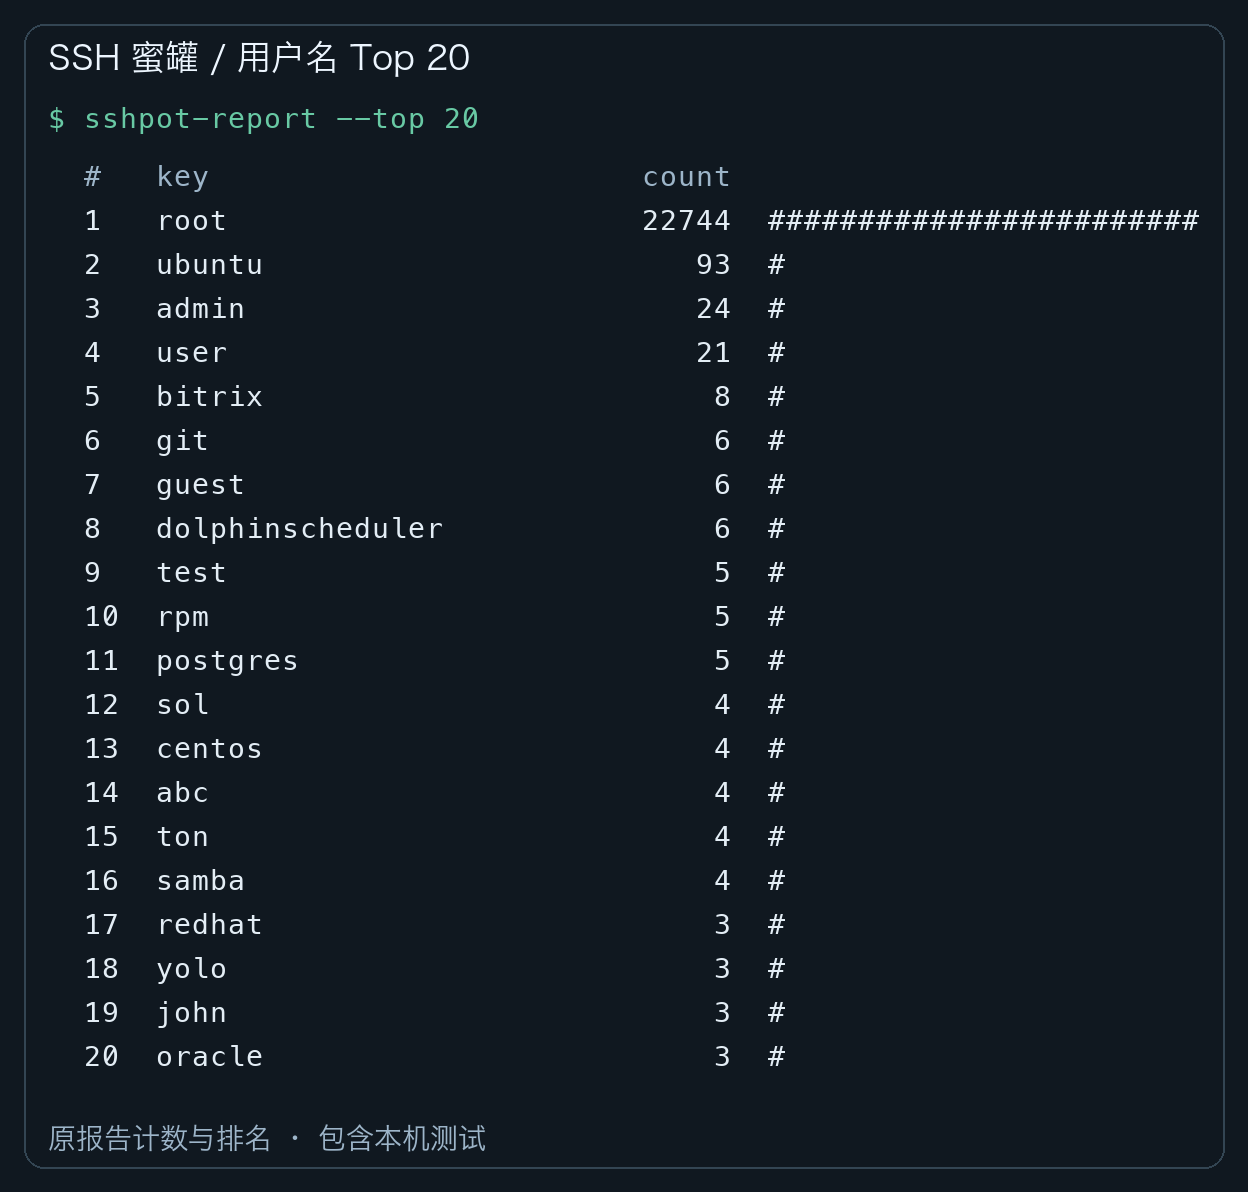
作者用 Python 和 AsyncSSH 在自有 Ubuntu 机器上搭建 SSH 蜜罐,被动记录认证尝试并一律拒绝。不到 22 小时内记录约 2.3 万次认证尝试、65 个来源 IP 和 321 种用户名。密码前三为 123456、12345678、password,但去重后密码种类极多,头部占比不高。root 占认证尝试约 97.7%,少数来源贡献约 96.7% 的尝试。作者强调蜜罐仅用于授权环境观察,结果受位置、时长和来源影响,不能当作全网密码字典;生产服务器仍应使用密钥认证并收紧管理入口。
HostGuard 是一款 Linux 主机安全工具,通过 Web 控制台集成 SSH 登录检测、恶意 IP 自动封禁、安全组规则、端口监听与操作审计。它支持两种防护模式,可识别 SSH 端口并管理 Docker 端口,通过 Docker Compose 部署,由 Nginx 提供 HTTPS 访问。
本指南介绍在 Ubuntu 24.04 上安装 Hadoop 3.5.0 的步骤:创建 hadoop 用户并授予 sudo 权限,更新 apt 并安装 Vim;安装 SSH server 并配置无密码登录;手动安装 JDK 17 并设置环境变量;下载 hadoop-3.5.0.tar.gz 准备安装。
SSH 工作流程:客户端与服务器建立 TCP 连接,交换版本并协商加密算法,各自独立计算会话密钥,密钥不在网络上传输。服务器发送公钥和签名,客户端通过 known_hosts 验证主机密钥。随后客户端用私钥签名认证请求,服务器用 authorized_keys 中的公钥验证签名,私钥始终保留在本地,认证通过后开启会话。
本文介绍X11转发原理与实测。X11采用C/S架构,X Client负责运算,X Server负责绘图,同机通过Unix套接字通信,异机走6000端口。SSH X11转发时,SSH Server充当代理,动态侦听6010端口并设置DISPLAY,请求经SSH信道转发至Windows端X Server。以MobaXterm为例说明配置,并给出sudo后保留DISPLAY的方法,实测xterm、firefox、gedit、ptyxis等程序。
MSSH(Maple SSH)是一款面向开发者和运维的轻量桌面SSH客户端,支持Windows和macOS,免费且绿色便携。它提供多会话终端、内置SFTP和接近Xshell的快捷键。其核心是本地优先的资料库:默认完全离线,也可将某台电脑或NAS设为服务端,实现多设备同步主机配置,但SSH连接仍直连目标服务器。
文章探讨了macOS终端、SSH、launchd和tmux等场景下zsh启动文件的读取机制,指出环境变量继承差异导致工具找不到的问题。作者实测各场景,强调.zshrc仅交互shell读取,.zshenv则普遍适用,并建议将PATH和密钥配置于.zshenv,launchd服务需显式设置环境,以统一环境配置。
文章介绍AI Agent时代的远程控制方案:通过SSH从终端模拟器连接家中长期开机的Mac Mini,运行Claude、Codex等CLI;用Tailscale或Surge Ponte组建私有Mesh网络随时连回;配合tmux、herdr托管会话防止手机断网终止进程,并借助Moshi、TermRover等定制iOS终端App简化操作。
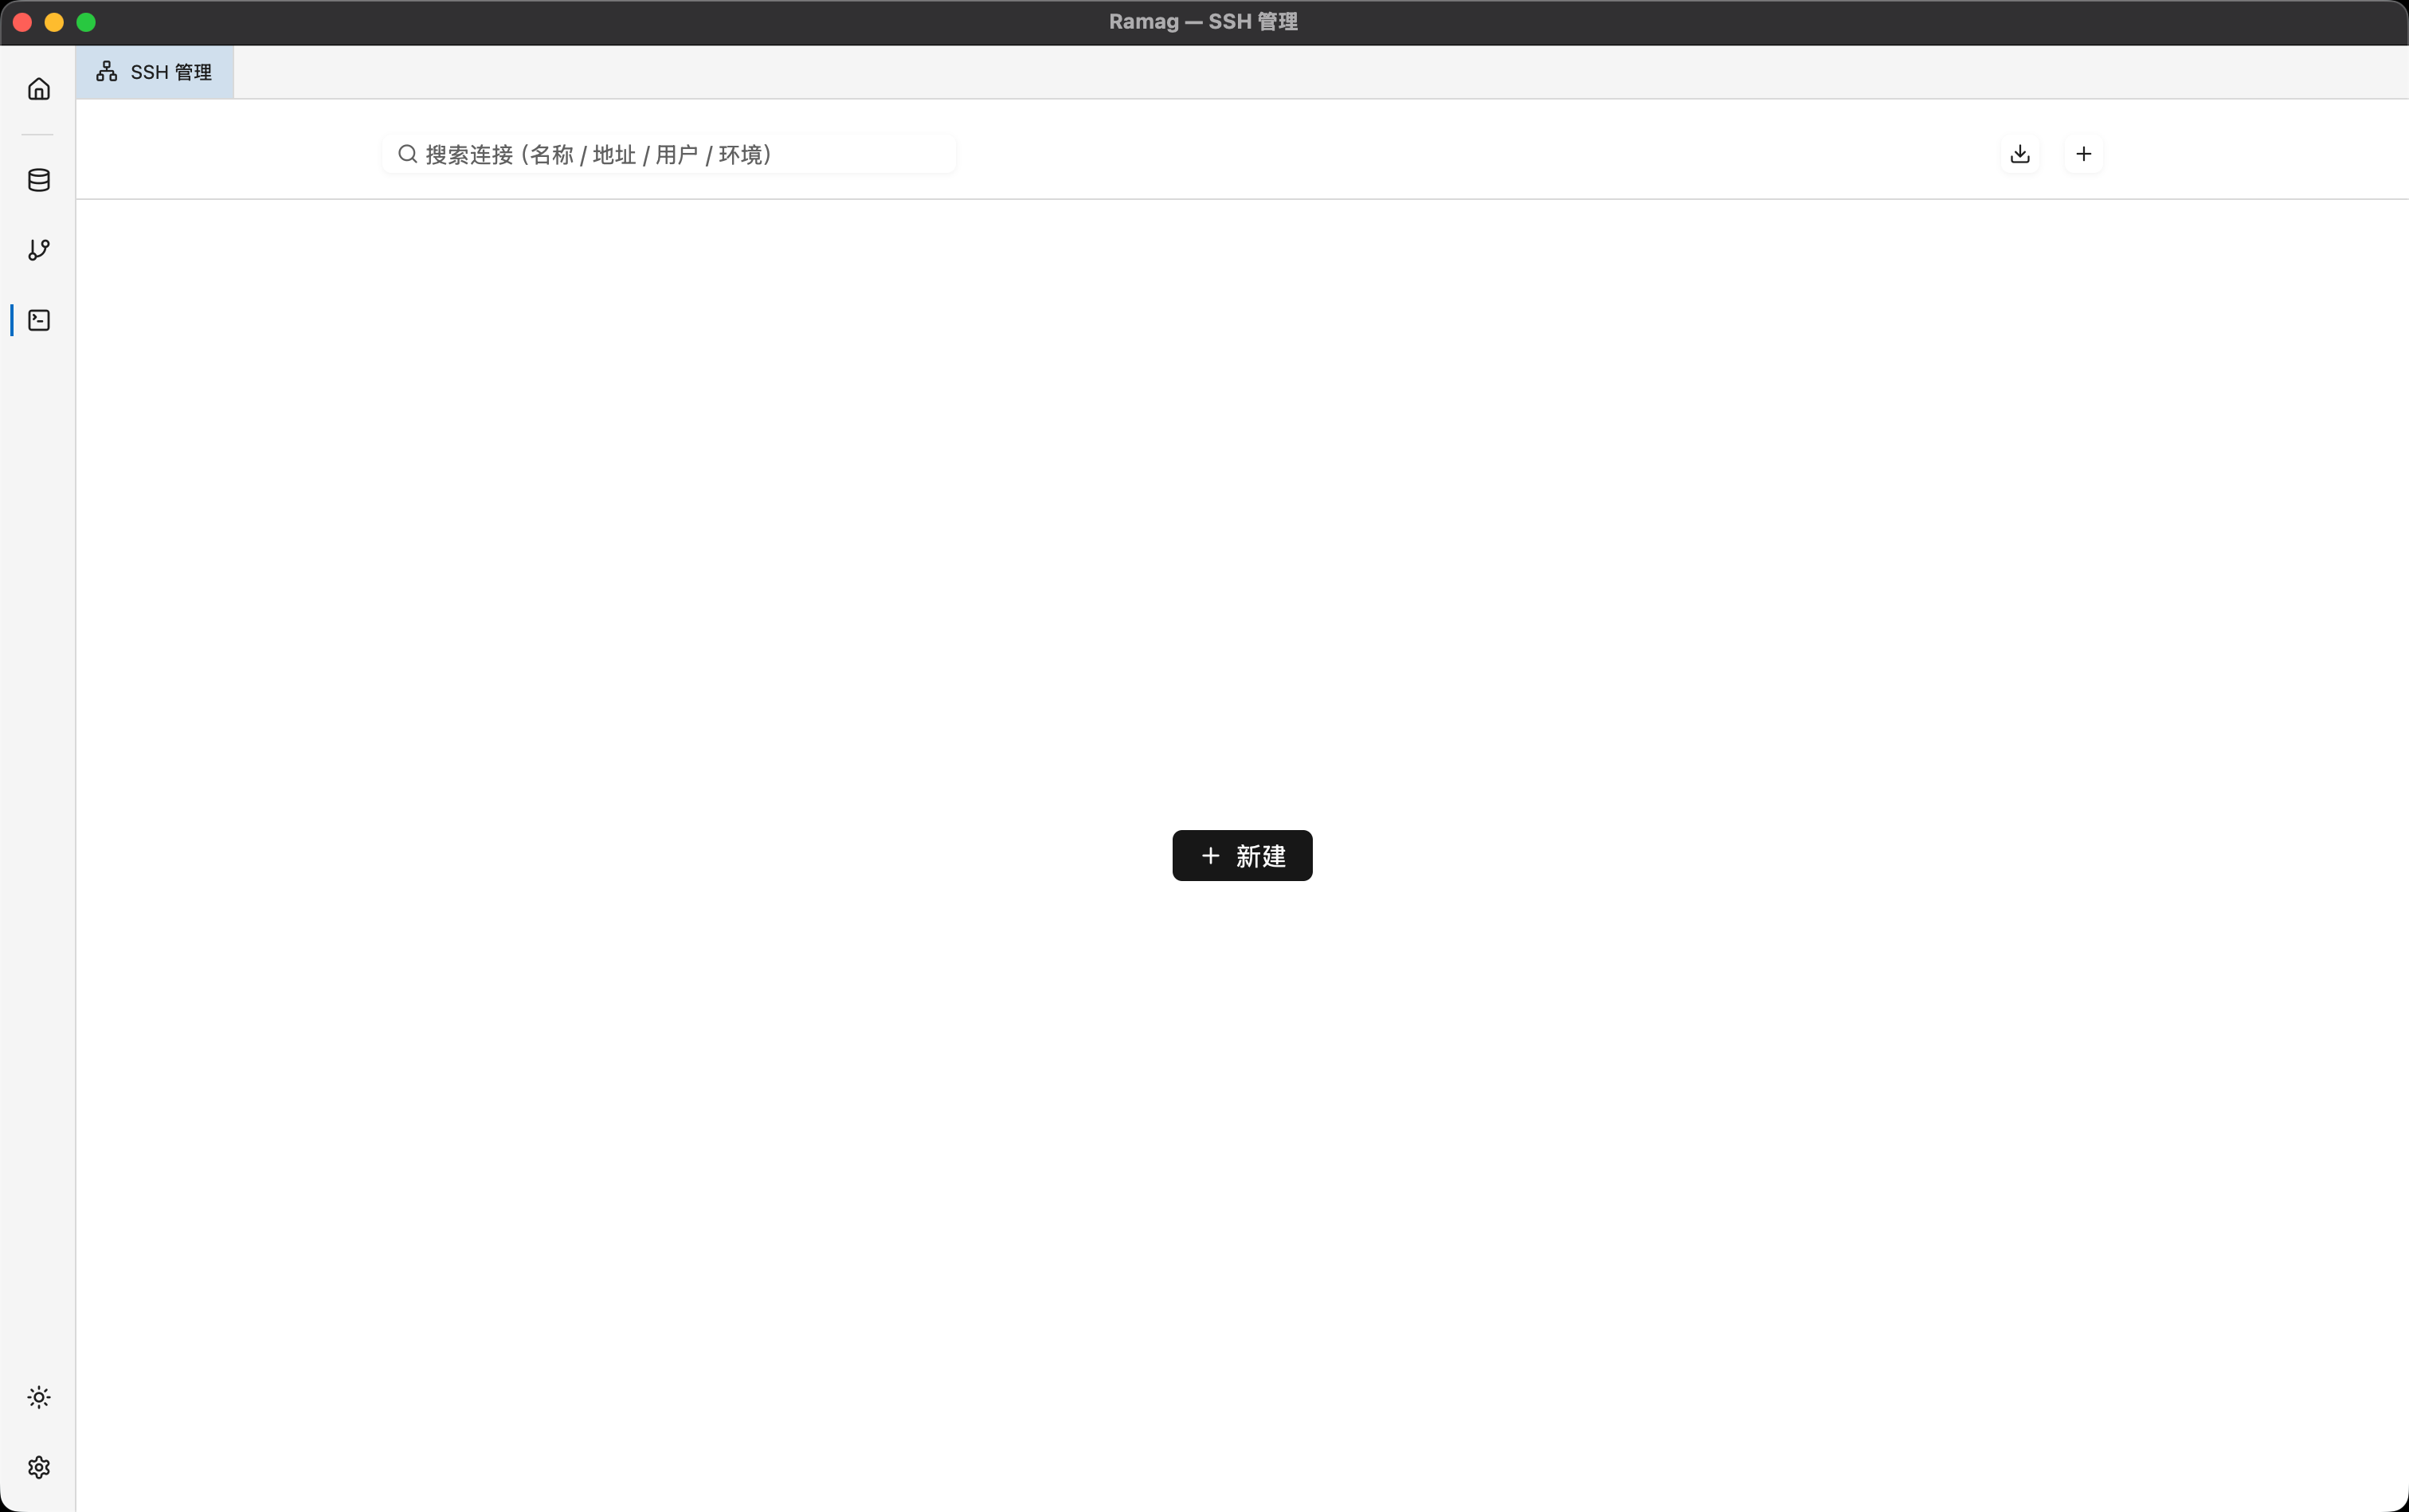
Ramag是一款用Rust和GPUI构建的本地优先开发者桌面工作台,整合数据库、Git、SSH和剪贴板。v0.0.2新增SSH连接管理、内嵌终端与SFTP文件工作区、JumpServer导入,改进数据库搜索和Git操作,并强化安全加密。支持macOS和Windows,暂不支持Linux。
Ramag是一款用Rust+GPUI构建的本地优先开发者桌面工作台,集成数据库、Git、SSH和剪贴板。v0.0.2新增SSH连接管理、内嵌终端与SFTP文件工作区、JumpServer导入,改进数据库搜索和Git操作。数据本地加密存储,不上传,支持macOS和Windows。
SSH通常指OpenSSH,它加密所有流量以防窃听和劫持。基本用法包括:用ssh-keygen生成RSA密钥对,设置强密码短语,并将私钥加入ssh-agent;通过ssh-copy-id或手动复制公钥到服务器authorized_keys实现免密登录;在~/.ssh/config中配置别名、通配符及保活、压缩等选项。安全建议:务必设密码短语,并考虑更改默认22端口。
tsshd 0.1.9发布,新增会话分离、附加及ProxyCommand支持,修复高负载下内存驻留、阻塞和超时问题。文章强调低延迟非核心,稳定性与兼容性更重要,建议先在小范围试用,评估配置复用、会话恢复和资源表现,再考虑推广。
本文介绍如何通过SSH和PowerShell远程控制Windows真机,让AI Agent执行系统查询与操作。重点包括配置OpenSSH Server、使用EncodedCommand避免转义问题、通过CUA Driver MCP实现GUI自动化,并强调安全边界、只读优先、操作后复查等原则,以建立可重跑的验证流程。
uniTerm v1.4 是一款跨平台终端工具,集成了 SSH、SFTP、RDP 和数据库客户端功能,适合个人开发者和小团队使用。它简化了运维工作,降低了工具切换带来的错误风险。使用时需注意安全配置,确保权限管理和审计机制到位,以避免安全隐患。
rssh是一款新型SSH客户端,旨在简化运维工作。它集成AI助手,支持多平台使用,并与现有Unix工具链兼容。rssh通过本地密钥管理和加密配置数据确保安全性,直接读取~/.ssh/known_hosts文件,避免GUI客户端的重复信任问题。此外,rssh提供命令片段、SFTP浏览和端口转发等实用功能,无广告、无订阅,强调工具应服务于用户的工作方式。
从Toolbox App 3.6早期访问版开始,SSH连接默认使用JetBrains Daemon(jetbrainsd),旨在提高远程开发的可靠性。用户可尝试EAP版本,遇到问题可报告并附上日志。临时解决方法包括关闭jetbrainsd SSH客户端选项或切换回稳定版本。
本文介绍了如何通过 Cloudflare Tunnel 从家里的 Mac 连接到办公室的 Fedora 服务器。首先确认 Fedora 上的 SSH 服务正常运行,然后在 Cloudflare Tunnel 中添加 SSH 入口,最后配置 Mac 以安全访问 Fedora。用户只需输入简单的 SSH 命令即可连接,提升了远程工作的便利性和安全性。
高危libssh2漏洞可致远程代码执行,攻击者利用恶意SSH包控制系统!
本文作为一篇完整的安全研究长文,将从协议原理出发,系统性拆解 MCP 的威胁模型与攻击面,深入分析 8 大类攻击手法(含完整可运行 PoC),并讨论防御思路。
512MB内存VPS因内存不足出现SSH断开和API返回521错误,内核日志显示网络接收路径内存分配失败。作者采取清理系统、将swap扩至2GB、zswap改用zstd压缩、调整内核参数、为SSH和Nginx等入口服务设置OOM保护、限制容器内存、安装earlyoom、限制日志占用等优化。九天后系统稳定,未再OOM。结论:512MB需精细调优,但根本方案仍是升级内存。
完成下面两步后,将自动完成登录并继续当前操作。