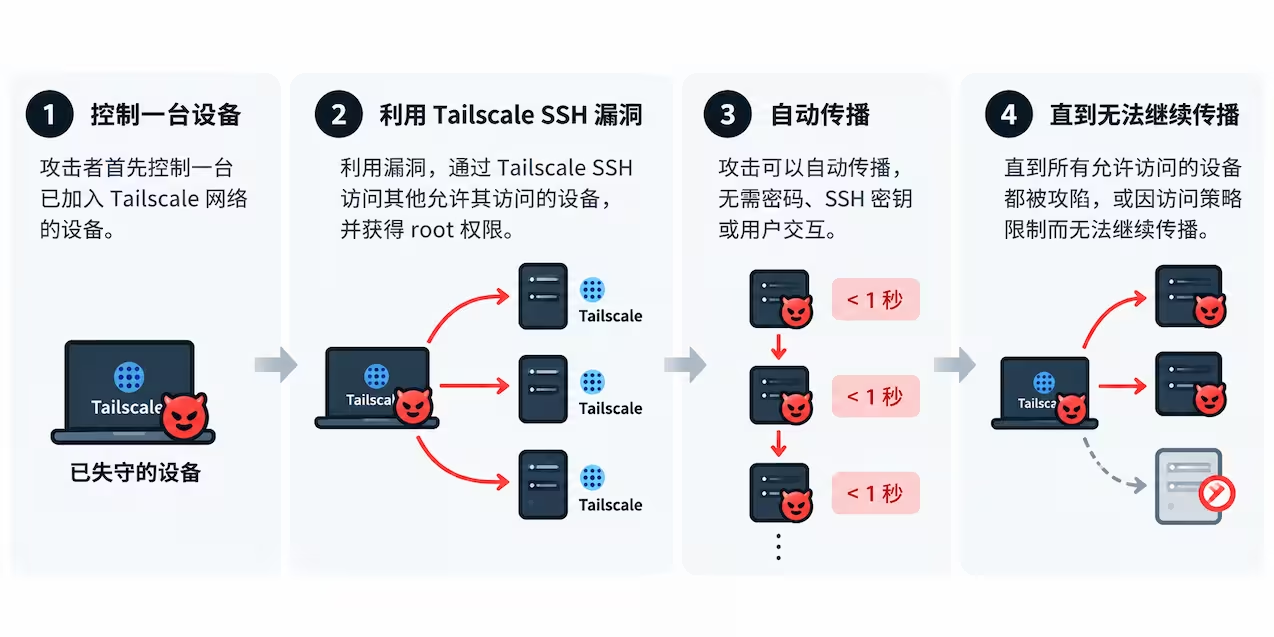
安全研究员发布Tailworm报告,指出Tailscale及其组件存在11项安全问题。最严重的是Tailscale SSH漏洞:已授权用户可通过Unix套接字转发获取目标主机root权限,实验室中每台设备被攻陷不到1秒且会自动传播。问题还涉及Serve、App Connector、DERP中继和headscale。官方称正在审查,不建议所有人禁用Tailscale SSH,将发布公告和补丁。临时缓解可执行sudo tailscale set --ssh=false。
绿盟科技CERT通告:微软2026年9月安全更新修复974个漏洞,其中114个关键、860个重要,涉及Windows、Office、Azure、SQL Server等。2个漏洞已遭在野利用:Windows Update Stack(CVE-2026-81963)和ALPC(CVE-2026-85880)权限提升漏洞。另有DNS服务器远程代码执行(CVSS 9.8)、Kerberos、Office等严重漏洞。建议用户尽快安装补丁。
微软2026年8月安全更新修复421个漏洞,涉及Windows、Office、Azure等产品,其中62个严重、358个重要。WinSock权限提升漏洞(CVE-2026-68820)已被在野利用。重点漏洞还包括DHCP服务器、DNS服务器、部署服务TFTP服务器的远程代码执行漏洞,以及SharePoint、Exchange Server、Azure AD权限提升漏洞。建议用户尽快安装补丁。
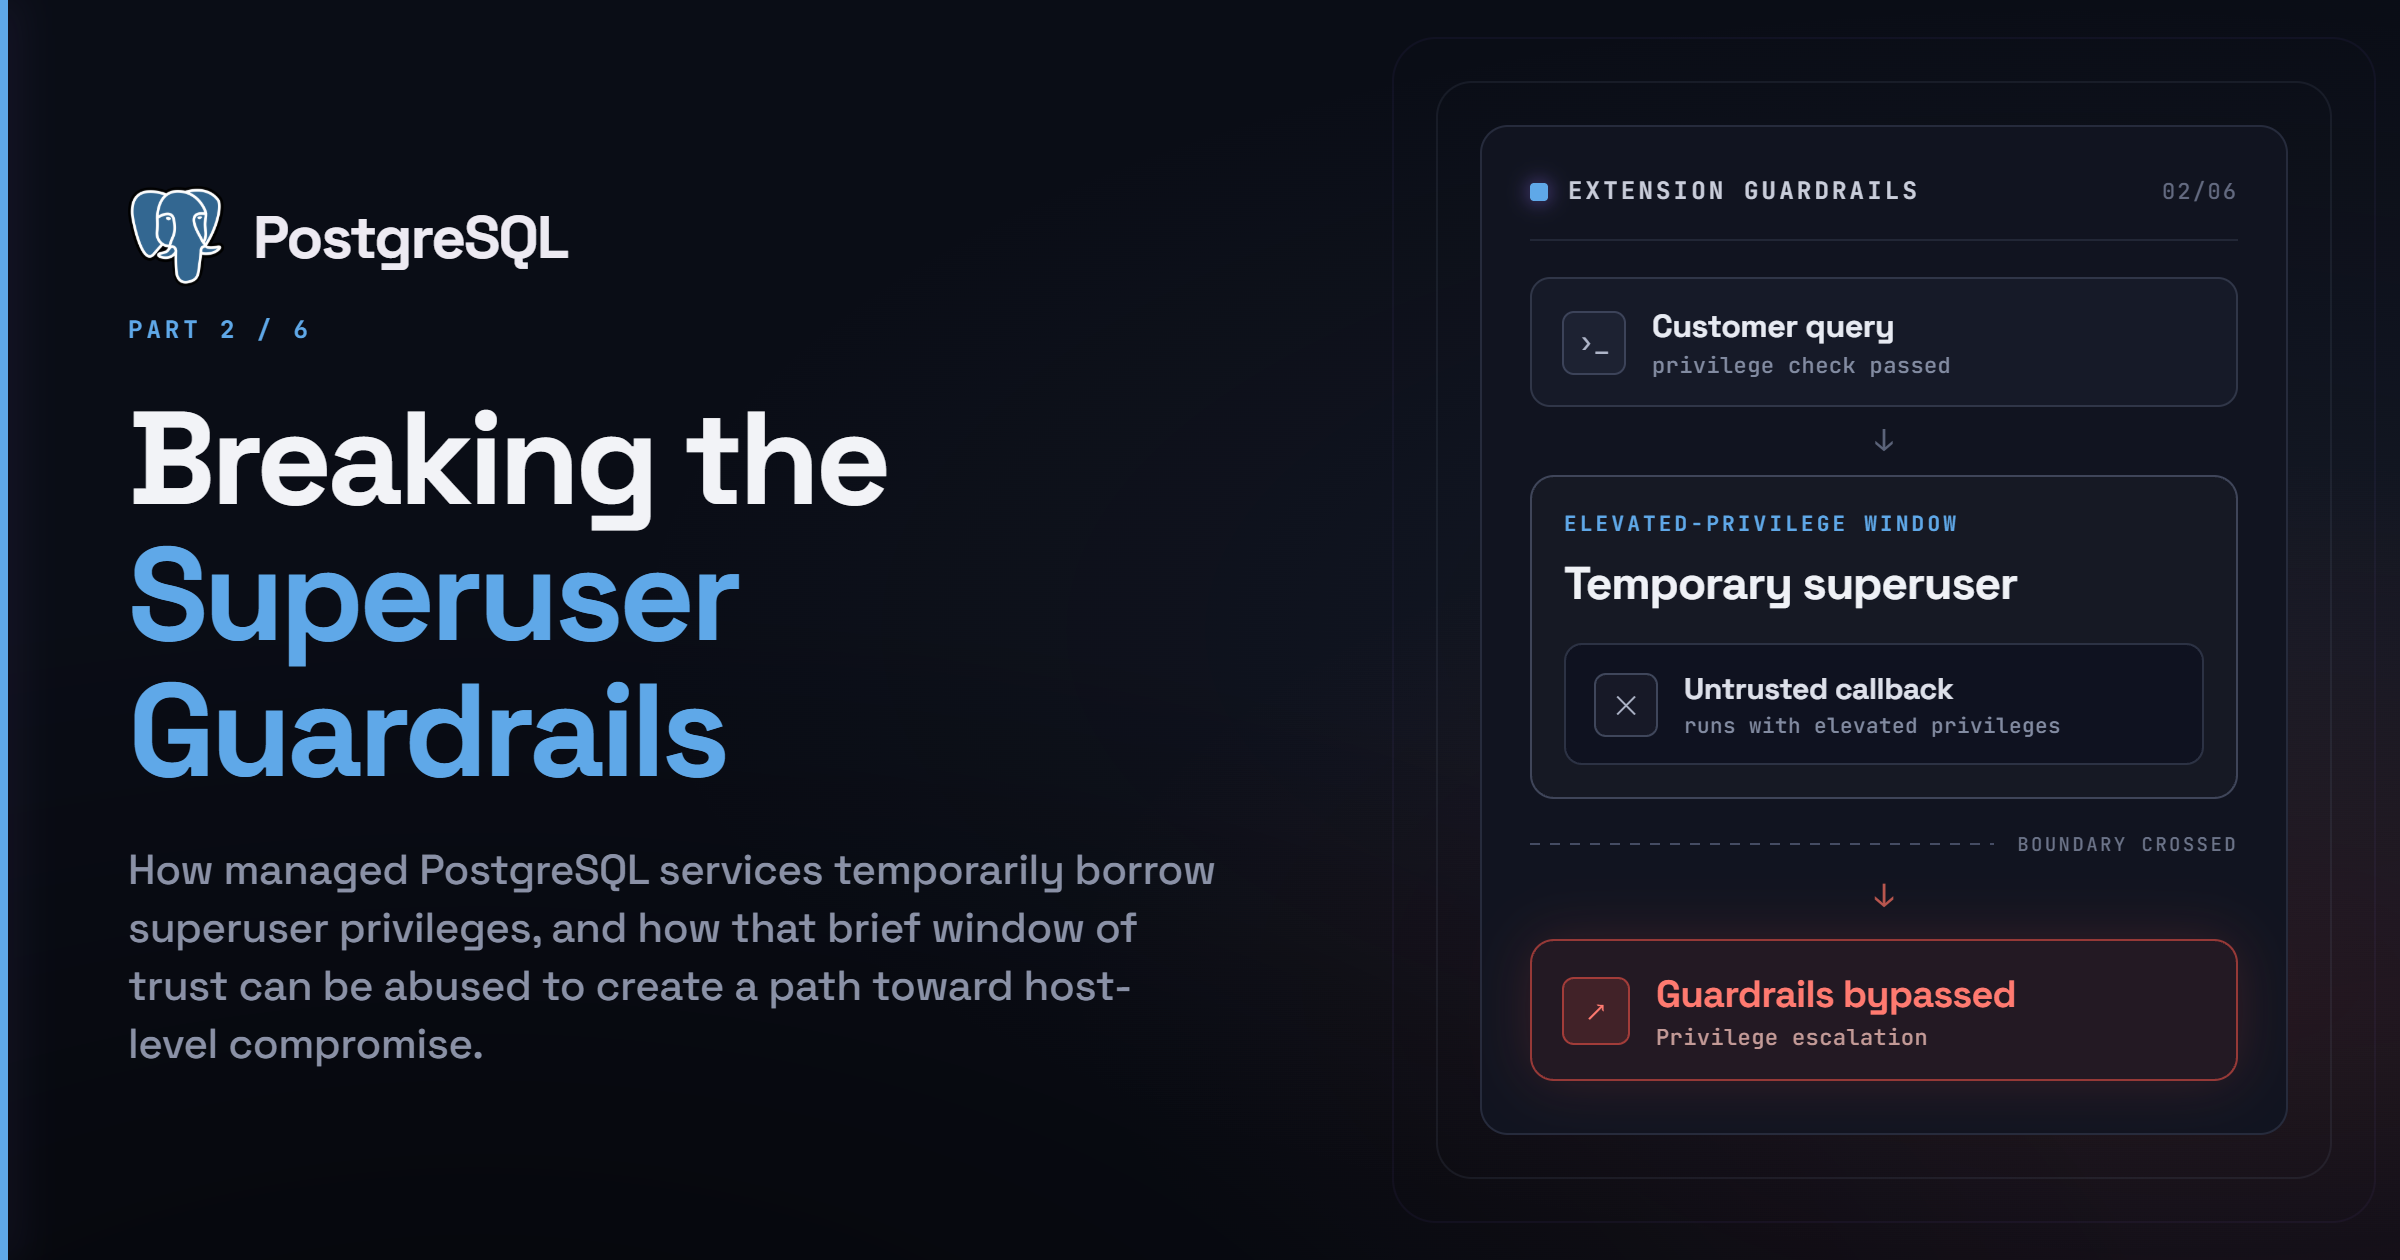
作者研究托管PostgreSQL服务的安全加固扩展,发现各厂商普遍存在权限提升漏洞:扩展临时借用超级用户身份执行用户查询,但未校验函数OID,攻击者可通过FDW验证器或search_path劫持执行恶意代码。作者共报告76个漏洞,并发现LANGUAGE internal可绕过文件读写限制,最终实现远程代码执行。
Docker采用客户端-服务器架构,守护进程以root运行,存在权限提升风险。用户常加入docker组以便使用,但这使非root用户可能获取root权限。文章建议采用rootless模式或使用Podman等替代方案,并讨论了Podman的兼容性问题及解决方案。
Debian 13.5发布安全更新,修复68个内核漏洞,其中4个为严重级别,涉及流量控制、NVMe over TCP及SMC-R子系统,可能导致权限提升或拒绝服务。实际风险取决于功能启用情况,但建议用户安装全部更新并重启系统,以彻底消除隐患。
QUALYS披露Ubuntu桌面版存在权限提升漏洞(CVE-2026-8933,评分7.8),影响24.04、25.10和26.04版。漏洞源于snap-confine组件在沙箱初始化时存在竞争条件,本地用户可提权至root。Canonical已发布snapd更新,建议用户尽快安装修复。
微软于2026年7月15日发布安全更新,修复622个漏洞,包括关键和重要级别的远程代码执行、权限提升和信息泄露漏洞。用户应尽快更新补丁,特别关注Active Directory和SharePoint Server的权限提升漏洞及多个高危远程代码执行漏洞。
安全研究员梦魇日蚀公布了微软Windows 10/11的新本地权限提升漏洞LegacyHive。该漏洞允许攻击者在获得本地执行权限后,将普通用户提权至管理员。梦魇日蚀此举被视为对微软的报复,因其与微软沟通不畅。微软批评其未遵循漏洞披露流程,增加了用户风险,此事件加剧了微软与安全研究员的紧张关系。
微软发布更新修复了 Microsoft Defender 中的权限提升漏洞,该漏洞在公开曝光一个月后得到解决。攻击者可利用此漏洞从普通用户权限提升至管理员,影响企业安全。微软已自动推送修复程序,用户只需保持联网即可完成更新。
绿盟科技发布安全公告,警告Linux内核存在Fragnesia权限提升漏洞(CVE-2026-46300)。该漏洞允许普通用户通过特定操作获取系统root权限,影响多个Linux发行版。建议用户尽快更新补丁或禁用相关模块以防护。
微软于9月发布安全更新,修复86个漏洞,其中包括13个关键和72个重要漏洞,涉及Windows、Office等产品。用户应尽快更新补丁,特别关注SharePoint、HPC和Office中的远程代码执行和权限提升漏洞。
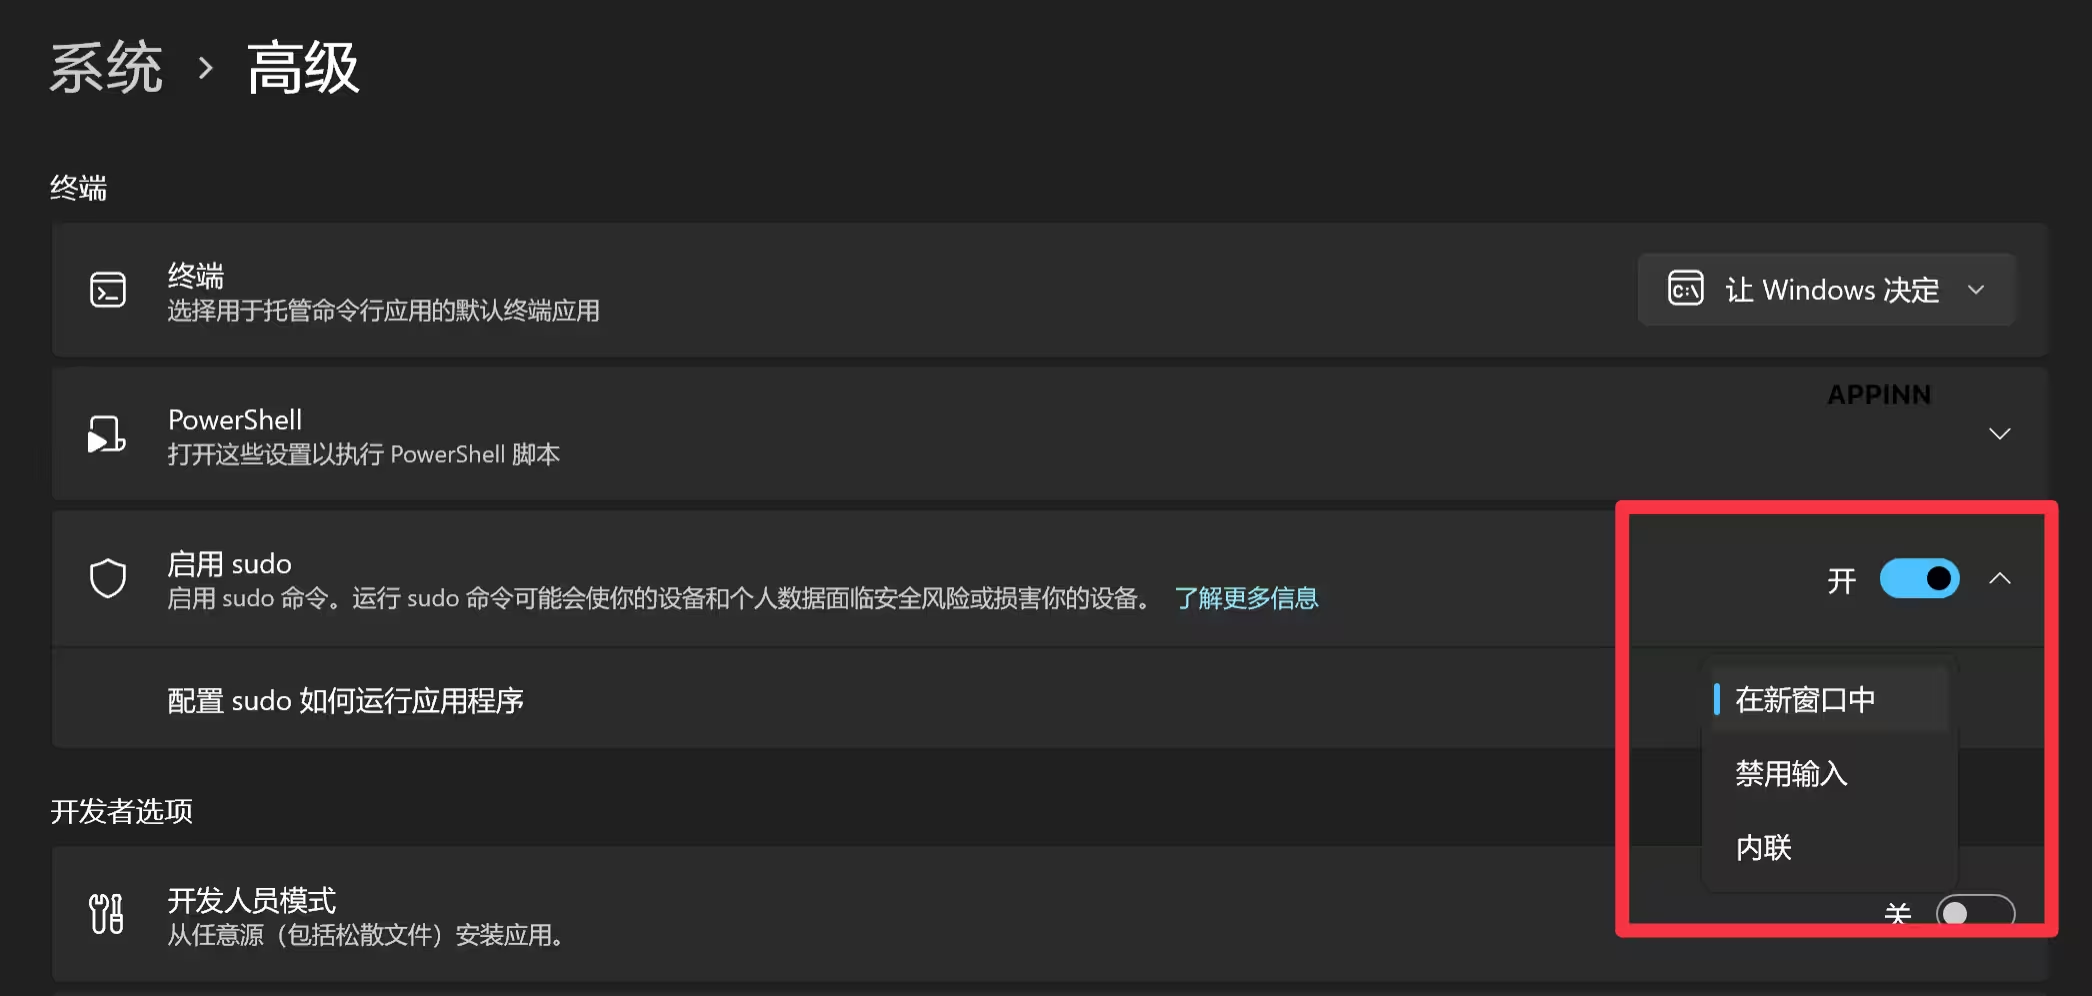
Windows 11 引入了名为 Sudo for Windows 的新功能,允许用户通过在命令前添加 sudo 来提升权限,类似于 Linux 的 sudo。该功能仅适用于 Windows 11 24H2 及以上版本,无法在图形界面使用,用户需通过系统设置启用。
研究人员在 Microsoft Defender 中发现了名为“红日”的安全漏洞,攻击者可利用该漏洞提升权限,恶意文件可覆盖系统文件,造成严重危害。由于与微软安全响应中心的矛盾,研究人员公开了该漏洞,导致黑客开始利用。微软需尽快修复漏洞并解决与研究人员的矛盾。
本文分析了Windows应用中的命名管道安全漏洞,低权限用户可通过可写服务连接并发送指令,导致高权限进程终止。发现命名管道的ACL配置不当,允许Everyone组写入,结合服务自动重启特性,构建了本地提权利用链。此漏洞提醒开发者注意命名管道和服务权限配置,以防止权限提升攻击。
谷歌安全团队再次披露了微软未完全修复的Windows 11本地权限提升漏洞,该漏洞仅影响测试版用户。谷歌在8月通知微软,11月修复不彻底,最终选择公开漏洞。尽管微软对此表示不满,谷歌坚持90天的披露周期。该漏洞需物理接触PC才能利用,潜在危害有限。
WordPress的Simple User Registration插件存在权限提升漏洞,攻击者可绕过身份验证注册为管理员。该漏洞源于对用户元数据限制不足,利用特定POST参数可绕过角色校验,造成安全隐患。
Grafana Enterprise 12.3发布了修复CVE-2025-41115漏洞的更新,解决了特定配置下的权限提升和用户冒充问题。受影响版本为12.0.0至12.2.1,建议尽快升级。
Grafana发布了多个版本更新,修复了SCIM系统中的严重安全漏洞(CVE-2025-41115),该漏洞可能导致权限提升或用户冒充。受影响版本为Grafana Enterprise 12.0.6至12.3,建议用户尽快升级到修复版本。Grafana Cloud用户已提前获得补丁。
微软披露Windows远程桌面服务(RDS)存在严重漏洞CVE-2025-60703,允许已授权攻击者提升权限。该漏洞源于不受信任的指针解引用,影响多个Windows版本。微软建议用户立即安装补丁并实施最小权限原则以增强安全性。
完成下面两步后,将自动完成登录并继续当前操作。