Cloudflare宣布将申请自有根证书,成为免费公共CA,为所有网站提供免费TLS证书,不再依赖其他CA。它与GlobalSign达成协议,收购其受信任的根CA密钥材料,可能采用交叉验证获得信任,同时申请各大浏览器根证书计划。新CA将优先支持ACME协议,便于自动化申请和续签,并要求支持ACME续期信息,以降低大规模证书失效风险。
该文章介绍了一种通过网页实现iOS虚拟定位的新方法,原理是利用IKEv2 VPN、PAC和根证书代理Apple定位请求并修改响应。用户需安装并信任证书,通过网页选择位置锁定,操作简单,但存在安全风险,建议谨慎或自行托管。
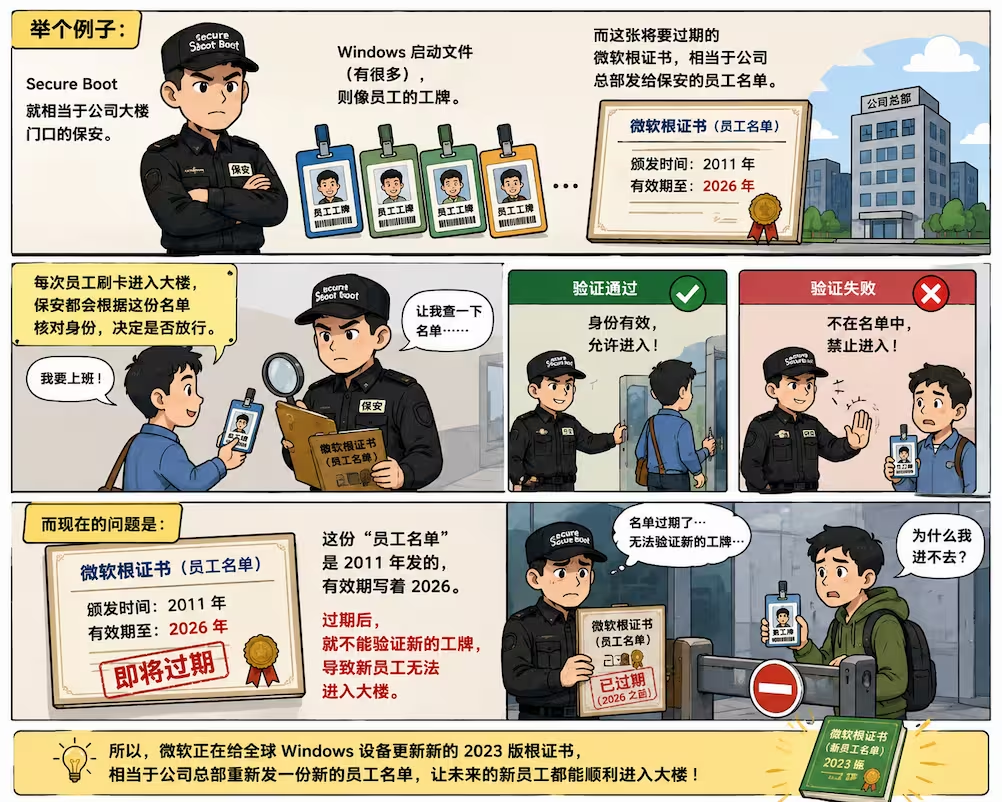
Secure Boot是Windows 11的重要安全功能,能够防止病毒在启动时入侵。尽管微软的根证书即将过期,Windows仍可正常启动,但无法验证新更新和未来版本。用户可通过Windows更新自动更新证书,部分设备可能需要更新BIOS。可以通过CMD或PowerShell检查更新状态。
微软的 Microsoft Defender 误将 DigiCert 的合法根证书标记为恶意软件,导致用户收到错误的病毒警报。此问题源于 DigiCert 被黑客攻击,窃取了代码签名证书。微软已确认这是误报,并发布更新修复问题,受影响用户无需额外操作。
Let’s Encrypt 宣布将更新证书,包括新的根证书和缩短有效期,并正式推出支持 IP 地址的短期证书,具体细节待后续更新。
谷歌宣布,自2025年8月1日起,Chrome将不再信任中华电信和匈牙利Netlock的根证书,因其持续违规且未改进。这将导致使用这些证书的网站无法访问,用户需在7月31日前更换证书。其他浏览器可能也会跟进封锁。
火狐浏览器将在2025年因根证书到期自动禁用所有扩展程序,无法播放DRM内容及更新证书库。用户需在3月14日前更新至Firefox v128.0或v115.3 ESR及以上版本,或手动下载新版本。
微软发布PowerShell脚本,协助IT管理员更新Windows UEFI CA 2023根证书。旧证书将于2026年到期,可能影响系统组件验证。新脚本支持更新可启动镜像,需先安装Windows ADK。
使用openssl生成自签名证书,指定私钥路径、证书路径和组织名称,支持IP或域名。修改hosts文件以绑定域名,安装根证书到Windows,配置Code Server后重启。
在设置本地调度器时出现无法连接服务器的错误(#101),原因是调度器的证书未安装。解决方案是导出证书并安装到受信任的根证书颁发机构,随后重启浏览器和调度器。
安装asciidoctor-pdf时出现SSL验证错误,需要将Zscaler根证书添加到本地受信任存储。解决方法是下载Zscaler证书并更新WSL的受信任证书,最终成功安装依赖。
在数字化时代,SSL证书保障客户端与服务器的安全通信。常见错误“SSL证书问题:无法获取本地颁发者证书”通常由缺少中间证书、过期或缺失的根证书、自签名证书或SSL配置错误引起。解决方法包括安装中间证书、更新证书库、验证SSL配置等。建议保持证书更新、监控证书链,并使用可信的颁发机构。
旧版火狐浏览器用户需升级至 Firefox v128.0+ 或 v115.13+ ESR,以避免2025年3月14日根证书到期后影响功能。过期将导致扩展、DRM和网页无法正常使用。桌面和安卓用户需更新,iOS版不受影响。若不升级,内置更新系统可能失效,需手动更新。长期使用旧版可能导致HTTPS验证失败。
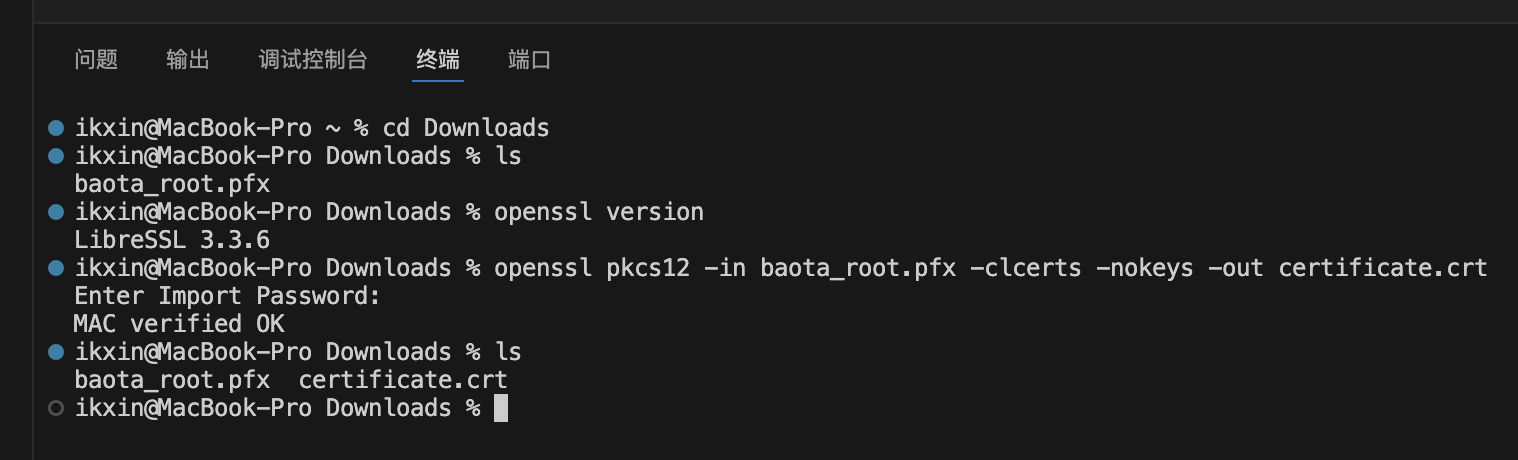
宝塔 Linux 面板 9.1.0 版本默认开启 HTTPS 访问,但在 macOS 中导入根证书时可能出现密码无效的问题。可通过 OpenSSL 提取客户端证书并保存为 `certificate.crt` 文件,导入后设置为始终信任,重启浏览器即可正常使用 SSL 证书。
宝塔面板9.1.0默认开启HTTPS,macOS导入官方根证书baota_root.pfx时提示密码无效,疑为pfx格式兼容问题。可在终端用OpenSSL将pfx提取为certificate.crt证书,密码为www.bt.cn,再双击导入钥匙串并设为始终信任,重启浏览器即可正常访问。
宝塔面板9.1.0默认开启HTTPS,macOS导入其根证书baota_root.pfx时提示密码无效,疑为pfx格式兼容问题。解决办法:用OpenSSL从pfx中提取客户端证书为certificate.crt,密码为www.bt.cn;再双击导入钥匙串,将信任设为始终信任,重启浏览器即可正常访问。
Dropbox API服务器将于2026年更新根证书,相关SDK需及时升级以确保持续访问API,避免浏览器和设备不兼容问题。
Vercel将于2024年9月30日停止使用Let’s Encrypt的DST Root CA X3根证书。用户需信任最新的ISRG Root X1根证书,现代设备无影响,但部分旧设备可能无法信任新证书。
Let's Encrypt发布了10份新的中级证书,包括5份2048位RSA证书和5份P-384位ECDSA证书。这些证书通过定期轮换和缩小体积来提高安全性和性能。新证书的根证书有两个版本,分别是ISRG Root X2和通过ISRG Root X1颁发或交叉签名的。此次更新还改变了主题密钥ID字段的计算方式,删除了SHA-1算法和证书扩展策略中的CPS OID。
开发者调试工具HTTP Toolkit指出,Android系统变得封闭,不再允许开发者修改系统内置根证书进行调试。谷歌通过Google Play更新安卓系统的证书库,以提高对CA行业的响应速度。然而,这种更新方法导致无法使用中间人手段进行劫持,影响了调试某些TLS流量的目的。目前尚不清楚是否有解决方案。
完成下面两步后,将自动完成登录并继续当前操作。