Cloudflare宣布“私有源站服务”正式可用:用户可将代理DNS记录指向私有IP,Cloudflare通过现有Cloudflare One连接访问源站,源站无需公网IP或开放防火墙端口,同时仍可使用WAF、缓存、机器人管理和Workers等功能。该功能对RFC 1918等私有地址自动启用,API新增private_routing字段。目前Argo Smart Routing和Aegis尚不支持,源站健康检查需配合负载均衡。下一步将支持私有网络间流量,计划2027年初封闭测试。
Cloudflare推出Origin Range Requests自助功能,重写缓存处理HTTP范围请求的方式。旧方案按客户配置的固定范围大小缓存,易造成过量下载或大量小请求,浪费带宽与磁盘。新方案基于Pingora的固定大小缓存块,按块边界从源站获取缺失字节,并协调已缓存、传输中与新获取的数据,确保响应仅含客户端请求的字节。R2的p99首字节时间约减半,分层缓存流量降约6%。用户可通过Cache Rules开启,无需调参。
Cloudflare宣布其Authenticated Origin Pulls和Custom Origin Trust Store现已支持后量子认证,通过ML-DSA签名保护客户源服务器连接。用户可配置完全后量子安全的mTLS,防止量子计算机攻击。文章提供配置指南,并提及工程细节及2029年全面后量子安全目标。
文章讨论了应用验证和用户信息请求,涉及应用标识、用户ID及请求参数等数据。
动态选择源站是CDN的一种应用,Amazon CloudFront通过CloudFront Functions根据访问者信息动态修改源站,以提升性能和降低成本。与Lambda@Edge相比,CloudFront Functions具有更低的延迟和更高的可扩展性,适合动态请求场景。
本文介绍了在Cloudflare保护下搭建安全WordPress网站的步骤,包括隐藏源站IP、使用CDN、安装1Panel面板、配置自签证书和域名解析。建议使用VPS服务器,安装必要应用程序,并设置防火墙和白名单以增强安全性。同时需定期更新和维护WordPress以防安全风险。
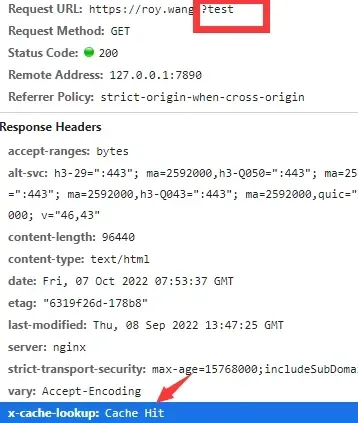
本文介绍了如何在腾讯云CDN和CloudFlare中设置忽略查询字符串,以减少回源操作。通过调整缓存配置和页面规则,可以对带查询字符串的请求进行301重定向,从而提升资源获取效率。
在配置CDN时,源站和回源HOST的区别在于:源站决定回源请求的IP地址,而回源HOST决定访问该IP上的具体站点。源站可以是域名或IP地址,回源HOST则是访问的域名。
Cloudflare CDN 如何实现自定义源站端口、代理、端口转发任何协议? 根据官方参考文章内容“Which ports will Cloudflare work with?”所述,Cloudflare 支持以下方式的自定义端口访问。 首先在 DNS 解析处正常添加解析记录,然后访问的时候支持这样: HTTP...
完成下面两步后,将自动完成登录并继续当前操作。