随着AI融入事件响应,桌面演练需新增AI层测试,注入AI自信出错、系统不可用、护栏被绕过、人员手动能力退化及人机交接不清等故障,并让AI开发者参与演练、定期重测,避免真实事件中首次暴露AI失效。
本文介绍使用 ARC Zonal Shift 进行多日可用区疏散演练。传统故障转移测试仅持续几分钟,无法暴露长时间 N-1 运行下的问题,如自动扩缩容、DNS 缓存、数据库连接等。演练将流量移出单个可用区 48 至 72 小时,覆盖 ECS、EKS、RDS 及 Aurora,并给出 CLI 步骤、监控指标与恢复流程。金融机构借此提供可审计的韧性证据。
谷歌提出Dream-RSI方法,让智能体将历史探索记录构建为虚拟回放模拟器,在决策树上反复演练搜索策略,无需改动底层模型即可大幅压缩大模型调用量,最高达162倍。该方法在算法工程、数学优化和GPU内核任务上均显著提升效率,核心是迭代上层搜索策略而非模型本身。
IntelliJ IDEA 2026.2 改进了日志断点,可在不暂停程序、无需重新部署的情况下像 println 一样记录信息。文章以 gRPC 客户端-服务器为例,演示如何附加到远程进程,用日志断点逐步定位租户名未规范化的折扣计算 bug,在运行时测试修复,甚至通过副作用修改超时值,并可用 AI 代理技能自动完成。
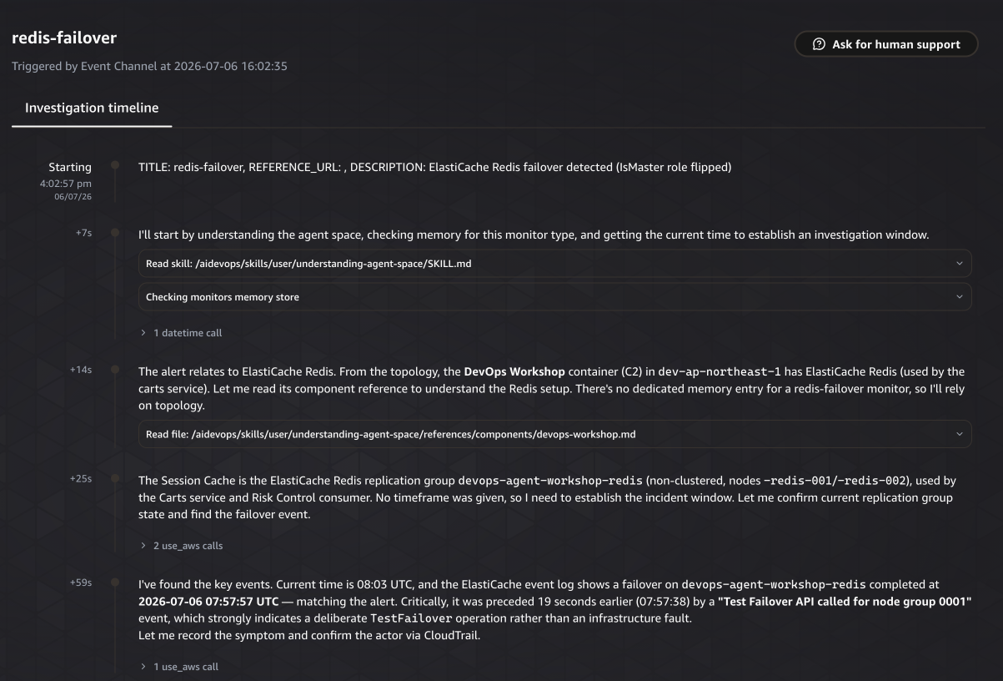
本文介绍了如何利用Kiro与AWS DevOps Agent,通过生成式AI优化故障演练流程。运维团队可以实现低成本、可复现的演练,自动生成调查报告,提升故障响应效率。文章阐述了故障检测、调查与复盘的关键环节,并提供示例应用,展示故障响应场景的设计及演练运行。最终,团队将演练结果固化为结构化文档,形成可持续改进的基础。
灾难恢复是一个过程,需要编写清晰的操作手册并进行压力测试演练。手册应简洁明了,包含明确的步骤和责任分配。定期演练可以检验手册的有效性,提升团队应对能力,营造无责文化,以便在真实事件中更好地应对挑战。
本文介绍了AWS Direct Connect故障演练的最佳实践,强调定期演练在负载均衡和主备场景中的重要性。通过CloudWatch监控、BGP故障测试和AWS Fault Injection Service,客户可以验证混合云连接的切换能力,确保在故障时业务的稳定性。建议将故障演练纳入运维计划,以提升高可用方案的可靠性。
文章探讨了云服务的可用性(SLA)及其计算方式,指出实际故障往往是关联性的,导致冗余效果被高估。阿里云的案例显示,99.975%的可用性承诺在实际中难以兑现。强调快速恢复(MTTR)比追求更多的“9”更为重要,并提倡通过演练提高系统的真实可用性。
ZFS在Linux上逐渐流行,结合了文件系统、软件RAID、校验和快照功能,适合对数据可靠性要求高的场景。本文记录了在Ubuntu 22.04上搭建ZFS镜像(RAID1)并进行性能测试的过程,探讨了设备命名问题和性能波动的原因。ZFS提供数据完整性和自愈能力,但在某些情况下可能降低读写性能。实验中使用fio进行性能测试,并模拟了掉盘和换盘的恢复过程,展示了ZFS的强大功能和潜在挑战。
这篇文章讨论了网络安全挑战中的解密和破解加密文件的过程。作者分享了使用不同工具和技术(如bkcrack、Python脚本等)提取和解密数据的经验,包括处理压缩文件、图像和音频信号。最终,作者成功获取了多个flag,展示了网络安全领域的技术应用和思路。
阿里开源项目ROCK为智能体提供可扩展的训练环境,解决了传统训练中的资源限制问题。ROCK与ROLL框架协同,提升了AI训练的效率、灵活性和稳定性,促进了Agentic AI的应用。
上周参加了为期两天的项目管理培训,进行沟通情景演练。项目经理与客户及请假的技术骨干沟通设备交付问题,但因准备不足,沟通效果不佳,导致失败。其他同事探讨改进沟通方式。
《实战紫队演练》是一本指导攻防安全团队协作的实践指南,涵盖紫队演练的核心概念、实验室建设和项目运营。作者Alfie Champion强调沟通机制和可量化成果的重要性,提供标准化的项目路径,适合安全运营各环节人员,提升安全效能。
GoPhantom是为红队演练设计的荷载加载器生成器,使用Go语言将Shellcode和诱饵文件打包成免杀的Windows可执行文件。其核心功能包括多层加密、动态API解析、反沙箱检测,支持PDF等诱饵文件格式,具备自毁机制和跨平台兼容性。
本文介绍了搭建gophish和ewomail钓鱼演练平台的关键步骤,包括域名备案、端口解封和Docker配置。作者分享了个人经验,指出常见问题及解决方法,并提醒读者遵守法律法规,谨慎使用技术信息。
0day漏洞因其隐蔽性成为网络攻防演练的主要威胁。攻击者可利用此漏洞绕过防御,获取高权限,造成严重后果。防护难度大,需结合行为分析与多层防御。有效措施包括减小攻击面、增强检测能力及与已知漏洞防护体系结合。企业应重视演练后的整改,构建多层次防御体系。
蓝队在误封IP后需迅速判断原因,确认被误封的IP,并在5分钟内恢复业务。步骤包括解封、防护调整、业务验证,最后进行复盘与优化,分析误封原因并改进防御策略。
2025演练将于7月1日9:00开始,7月31日18:00结束,周一至周六进行。各单位需做好准备,攻击队需保持摄像头开启并正确摆放。指挥部将于6月30日13:00核查场地,场地不合格者不得登录演练平台。
本文讨论了钓鱼攻击演练、供应链安全和银狐病毒的防御策略。强调演练需注重计划、场景设计和评估,同时结合安全意识培训。供应链安全建议从准入管控、动态防御和应急阻断入手。银狐病毒通过水坑钓鱼和远控扩散,防御措施包括抓取恶意域名、禁用宏和部署EDR等。
本文探讨了RTSP协议的漏洞及其在网络安全中的应用,强调合法授权的重要性。作者分享了攻击方法、工具和案例,提醒读者遵守法律,避免未授权测试。
完成下面两步后,将自动完成登录并继续当前操作。