文章介绍用Spock多主逻辑复制实现PostgreSQL零停机大版本升级:逐节点新建新版本节点,用Zodan的add_node加入集群并同步数据,验证双向复制后迁移流量,再用remove_node下线旧节点。需注意关闭DDL复制时新表未加入复制集、Spock槽需设failover、Patroni会覆盖Spock配置等问题。
Dancer2 2.2.1 发布安全更新,建议升级。此前 YAML 序列化器直接将请求体交给 YAML::Load,攻击者可用 !!perl/hash 或 !!perl/code 标签实例化任意对象或执行字符串 eval,现已明确拒绝。即使用户未配置 YAML,Serializer::Mutable 也会将 text/x-yaml 和 text/html 映射到该序列化器,仍可能受影响。最低 YAML 版本升至 1.30,并声明所需 CLI::Osprey 0.09。
Aurora MySQL 3.04将于2026年10月终止支持,建议升级至3.10 LTS版本,该版本支持r8g实例,性能提升约2倍。文章详述了升级前的预检查、零停机补丁、蓝绿部署及回滚方案,强调需排查新增关键字、比对参数差异,并建议将实例类型变更与版本升级同步进行。
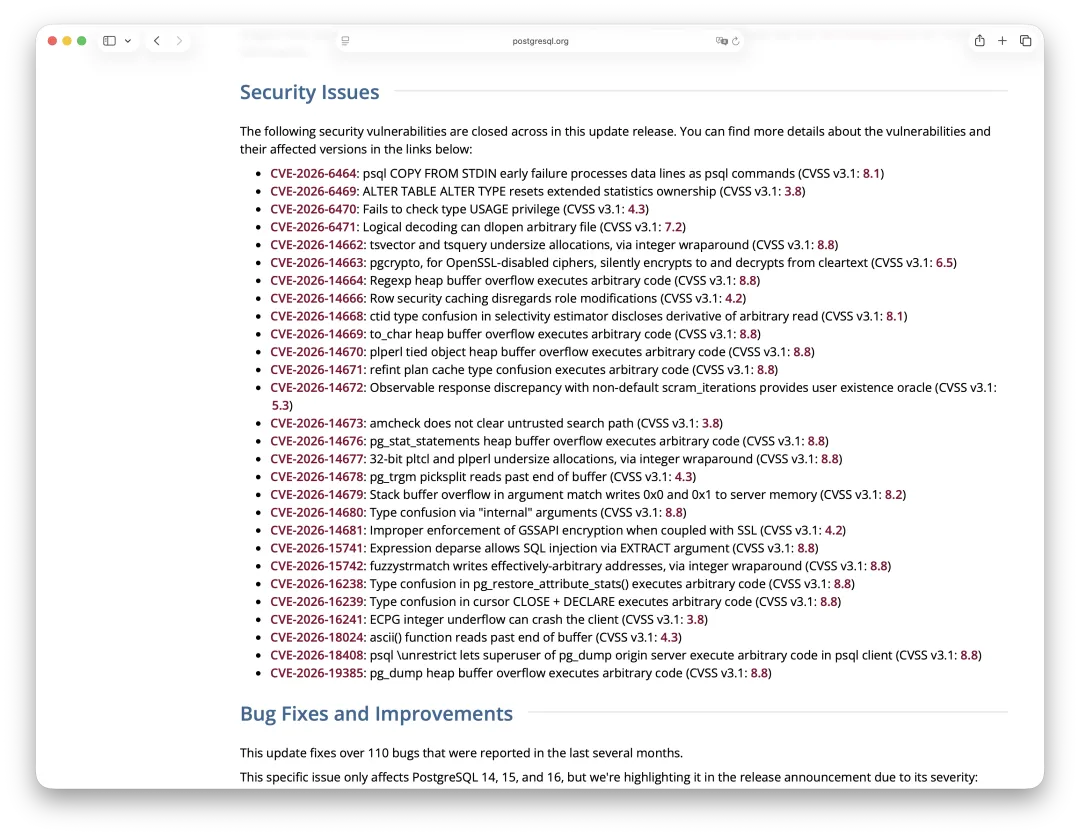
PostgreSQL 发布 18.6、17.11、16.15、15.19、14.24 及 19 Beta 3,修复 28 个安全漏洞和 110 多个 Bug,建议尽快升级。18.5 因回归问题未发布。升级后需检查 GIN 索引表的 reltuples 值,并重建 btree_gist 和 ltree 相关索引。PostgreSQL 14 将于 2026 年 11 月停止支持。
Percona发布MongoDB 8.3技术预览版,并新增对MongoDB工具中CVE漏洞的即时警报功能,强调安全监控与版本升级的重要性。
Node.js 项目计划于2026年7月27日发布26.x、24.x和22.x版本的安全更新,修复最高严重级别为“高”的漏洞。所有已停止维护的版本均受影响,建议用户升级至最新版本以确保安全。安全政策详见官网,漏洞报告流程及订阅邮件列表方式已提供。
本文分享了在AWS中国区将近70个Glue ETL作业从3.0版本升级至5.0版本的经验。升级后整体DPU消耗降低约30%,部分作业性能提升超过60%。文章讨论了升级评估、环境适配、分批部署及性能对比,强调架构优化的重要性,并建议优先重构设计缺陷导致高消耗的工作负载。
Postgres 19 解决了逻辑复制中序列未同步的问题,允许在创建和刷新订阅时同步序列值,简化了迁移过程,减少了手动干预。这一改进对数据库迁移和版本升级至关重要。
本文讨论了如何将Amazon EKS从1.32升级到1.35,强调逐版本升级的重要性。升级时需评估自管理和托管组件的风险,识别关键变更,如cgroup v1弃用和containerd升级。建议制定详细的升级路径,确保每个阶段完成必要的准备和验证,以降低风险并确保系统稳定。
绿盟科技CERT监测到Elastic Kibana存在原型污染漏洞(CVE-2025-25014),攻击者可利用该漏洞实现任意代码执行。受影响版本包括8.3.0至8.17.5及8.18.0、9.0.0。建议用户及时升级至8.17.6及以上版本,或禁用Machine Learning和Reporting功能以进行临时防护。
绿盟科技CERT监测到Apache Struts存在外部实体(XXE)注入漏洞S2-069(CVE-2025-68493),攻击者可利用该漏洞读取敏感文件或进行拒绝服务攻击。受影响版本包括2.0.0至2.3.37和2.5.0至2.5.33,建议用户尽快升级至6.1.1及以上版本以防护。官方已发布修复版本,用户也可采取临时措施禁用外部实体。
开源内容管理框架Drupal发布紧急安全通知,将于2026年5月20日发布核心安全更新,修复多个重大漏洞。所有管理员需预留时间进行升级,特别是受支持的版本11.3.x、10.6.x等。建议尽快升级到最新版本以降低安全风险。
全球互联网关键基础设施NGINX出现高危安全漏洞,攻击者可通过特制HTTP请求远程控制受影响服务器。该漏洞影响版本为0.6.27至1.30.0,用户需尽快升级至1.30.1或1.31.0版本以避免风险。F5已发布修复程序,建议用户查看相关安全公告。
全球互联网关键基础设施NGINX出现高危安全漏洞,攻击者可通过特制HTTP请求远程控制服务器。受影响版本为0.6.27至1.30.0,用户需尽快升级至1.30.1或1.31.0版本。F5已发布修复程序,建议用户查看安全公告以获取更多信息。
本文介绍了Amazon Aurora PostgreSQL的大版本升级指南,包括升级前的准备、兼容性测试、性能测试及多种升级方案(如蓝绿部署)。强调提前规划升级窗口以避免业务中断,并提供详细步骤和注意事项,以确保顺利完成升级。
YouTrack在2026年3月发现了安全漏洞CVE-2026-33392,影响所有2025.3.132953之前的版本。建议使用旧版本的管理员尽快升级到2025.3.132953或更高版本。该漏洞允许代码执行,但未发现被利用的证据。YouTrack Cloud已修复,YouTrack Server的修复包含在新版本中。
升级GitLab时,如果版本跨度过大无法直接升级,可以使用GitLab升级路径查询工具,逐步升级至目标版本。具体步骤为:先从18.5.0升级到18.5.5,再到18.8.4,最后到18.9.0。按照查询的命令逐步执行即可。
Codex 在早期适合快速开发,但后期修复 bug 依赖其高智商。新推出的 Plan 模式需升级到 0.93 版本并在配置文件中添加设置,输入 /plan 可享受修复能力。Codex 主要使用英文,中文响应较少。
PostgreSQL Build Farm通过TestUpgradeXversion模块检查版本升级,保存当前软件和数据,尝试将旧版本数据升级到当前版本。该模块支持从9.2版本升级,但因时间和空间限制,默认未启用。
亚马逊RDS for MySQL提供完全托管的MySQL数据库服务,支持从8.0升级到8.4。8.0标准将于2026年终止,建议尽早升级。8.4带来新特性和安全改进,升级前需注意兼容性和性能变化,建议在测试环境中验证后再上线。
完成下面两步后,将自动完成登录并继续当前操作。