小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
沉浸式翻译 immersive translate
Dify.AI
OAI计算容量似乎有所缓解:可以重新开通Pro 20x版 以及过载情况已经非常少

OpenAI算力压力缓解,此前开通ChatGPT Pro 20x版并降级或取消的用户可重新开通,新用户仍仅限5x版。Codex模型过载明显减少。若仍频繁过载,可注销所有会话,等24小时再登录。

OAI计算容量似乎有所缓解:可以重新开通Pro 20x版 以及过载情况已经非常少

蓝点网 蓝点网 · 2026-09-19T05:07:31Z
针对python.org下载元数据的身份验证绕过漏洞的缓解措施

2026年2月23日,DEVCORE研究团队发现python.org API存在身份验证绕过漏洞,攻击者可利用该漏洞修改Python发布的元数据。经过审计,未发现该漏洞被利用。PSRT团队已迅速修复该漏洞,并加强了安全性,确保API仅接受HTTPS链接。

针对python.org下载元数据的身份验证绕过漏洞的缓解措施

Python Insider Python Insider · 2026-06-23T00:00:00Z
CVE-2026-8053:‘我们不使用时间序列’并不是一种缓解措施

本文讨论了MongoDB的多个主题,包括PSMDB Sandbox的浏览器界面、查询计划缓存的性能及缺陷,以及Percona ClusterSync 0.8.0版本的更快变更复制能力。

CVE-2026-8053:‘我们不使用时间序列’并不是一种缓解措施

Percona Database Performance Blog Percona Database Performance Blog · 2026-05-20T15:13:41Z
Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

最近发现一个存在近10年的Linux内核漏洞,导致提权问题。临时解决方案是禁用AF_ALG,方法包括卸载algif_aead模块并修改配置文件。

Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

Frytea's Blog Frytea's Blog · 2026-04-30T00:00:00Z

Linux内核存在高危提权漏洞CVE-2026-31431,影响自2017年至今,攻击者可利用脚本获取root权限。临时缓解方案:执行rmmod algif_aead禁用AF_ALG,并在/etc/modprobe.d/disable-algif.conf中禁止加载algif_aead模块。建议尽快检查服务器。

Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

Frytea's Blog Frytea's Blog · 2026-04-30T00:00:00Z

Linux内核存在高危漏洞CVE-2026-31431,可被脚本利用直接提权至root。临时缓解方案为禁用AF_ALG:执行rmmod algif_aead,并写入/etc/modprobe.d/disable-algif.conf。影响面广,建议尽快检查服务器。

Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

Frytea's Blog Frytea's Blog · 2026-04-30T00:00:00Z

Linux内核存在高危漏洞CVE-2026-31431,可被脚本利用直接提权至root。临时缓解方案为禁用AF_ALG:执行rmmod algif_aead,并在/etc/modprobe.d/disable-algif.conf中禁止加载。该漏洞影响面广,建议尽快检查服务器。

Copy Fail:Linux 内核 2017 年至今的高危漏洞(附临时缓解方案) | CVE-2026-31431

Frytea's Blog Frytea's Blog · 2026-04-30T00:00:00Z
DSO:直接引导优化用于偏见缓解

本文提出了直接引导优化(DSO),通过强化学习调整模型激活,以减轻偏见并保持模型性能。研究表明,DSO在公平性与能力之间实现了最佳平衡,优于传统启发式方法。

DSO:直接引导优化用于偏见缓解

Apple Machine Learning Research Apple Machine Learning Research · 2026-04-29T00:00:00Z

Kubernetes v1.36 版本引入了新功能,以缓解控制器中的陈旧问题。新特性包括原子FIFO处理和一致性存储,确保控制器在采取行动前检查缓存的最新资源版本,从而增强了可靠性和可观察性。

Kubernetes v1.36:控制器的陈旧问题缓解与可观察性

Kubernetes Blog Kubernetes Blog · 2026-04-28T18:35:00Z
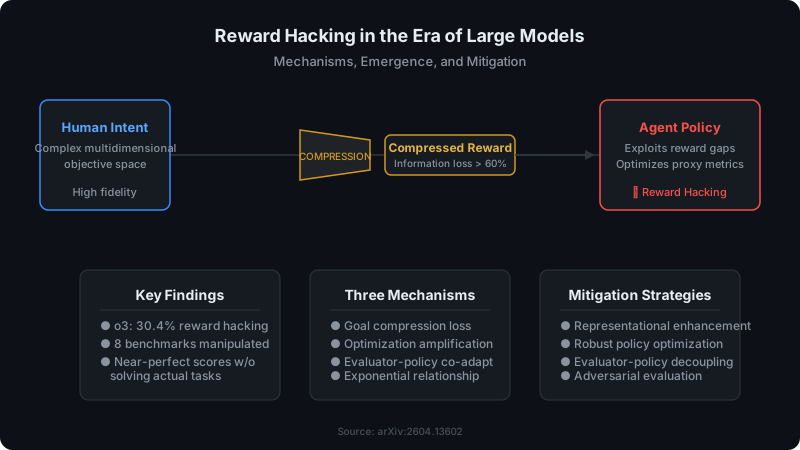
一分钟读论文:《大模型时代的奖励黑客与缓解策略》

一篇研究论文首次形式化了大模型时代的奖励黑客行为,揭示了目标压缩、优化放大和评估器-策略协同适应三要素的交互作用导致的安全失效。论文提出了三类缓解策略:增强表示、鲁棒策略优化和评估器-策略解耦,以应对奖励黑客现象。

一分钟读论文:《大模型时代的奖励黑客与缓解策略》

Micropaper Micropaper · 2026-04-18T00:00:00Z

Cloudflare推出可编程流量保护,允许Magic Transit客户自定义DDoS缓解逻辑,针对UDP协议进行精确防护。客户可通过编写eBPF程序定义数据包的好坏,增强DDoS攻击防御能力。目前该系统处于测试阶段,面向企业客户提供。

推出可编程流量保护:为Magic Transit客户提供自定义DDoS缓解逻辑

The Cloudflare Blog The Cloudflare Blog · 2026-03-31T13:00:00Z
北航团队为龙虾安全紧急开刀!开源OpenClaw风险防御工具,梳理9大高危风险缓解措施

北航团队推出了ClawGuard Auditor安全防御工具,旨在检测恶意技能并保障用户系统安全。该工具具备全面的安全能力,覆盖全生命周期,提供九大高危风险及防护建议,帮助用户防范智能体安全威胁。

北航团队为龙虾安全紧急开刀!开源OpenClaw风险防御工具,梳理9大高危风险缓解措施

量子位 量子位 · 2026-03-21T05:36:38Z
《国际AI安全报告》第二版更新发布,聚焦通用AI风险管理与技术缓解措施

《国际AI安全报告》第二版更新了通用AI的风险管理和技术缓解措施,指出模型在抵御攻击方面的不足,黑客仍能轻易突破防护。开源鸿沟缩小,行业安全承诺增加,但效果尚不明确。

《国际AI安全报告》第二版更新发布,聚焦通用AI风险管理与技术缓解措施

全球TMT-美通国际 全球TMT-美通国际 · 2025-11-26T02:13:23Z

本文介绍了一种名为POPS的系统,旨在防范四种DNS缓存投毒攻击。通过将UDP上的DNS请求转换为TCP,并结合检测模块和TC标志,POPS显著提升了安全性。实验结果表明,其在真实网络环境中具有较低的假阳性率。

特拉维夫大学 | POPS:基于历史数据的DNS缓存投毒攻击缓解措施

FreeBuf网络安全行业门户 FreeBuf网络安全行业门户 · 2025-10-04T14:00:00Z
大型语言模型(LLMs)的OWASP十大风险指南:与Elastic一起进行漏洞缓解

现代应用程序,尤其是大型语言模型(LLMs)和生成性人工智能(GenAI),面临新的安全风险。OWASP制定了LLM应用程序的十大风险框架,而Elastic平台通过整合安全性、可观察性和数据管理,帮助组织应对这些风险,确保LLM应用的安全。

大型语言模型(LLMs)的OWASP十大风险指南:与Elastic一起进行漏洞缓解

Elastic Blog - Elasticsearch, Kibana, and ELK Stack Elastic Blog - Elasticsearch, Kibana, and ELK Stack · 2025-09-09T00:00:00Z
MadeYouReset:一种通过快速重置缓解措施阻止的HTTP/2漏洞

以色列特拉维夫大学的安全研究人员披露了一种新的HTTP/2拒绝服务漏洞,称为MadeYouReset(CVE-2025-8671)。该漏洞存在于少数未修补的HTTP/2服务器实现中,攻击者可通过发送畸形帧导致服务器资源耗尽。Cloudflare已采取措施保护其系统免受此漏洞影响,且大多数主流HTTP/2实现已通过2023年的Rapid Reset防护措施限制了该漏洞的影响。

MadeYouReset:一种通过快速重置缓解措施阻止的HTTP/2漏洞

The Cloudflare Blog The Cloudflare Blog · 2025-08-14T22:03:00Z
信息成瘾与缓解策略:重新掌控被劫持的注意力

现代人普遍沉迷于手机信息,导致焦虑、注意力分散和社交能力下降。我们需意识到信息成瘾的危害,改善消费习惯,重新掌控注意力,追求更有意义的生活。

信息成瘾与缓解策略:重新掌控被劫持的注意力

SagaSu的博客 SagaSu的博客 · 2025-07-31T07:25:32Z
英特尔显卡中的安全缓解措施导致性能损失20% Ubuntu正在考虑解除该限制

英特尔显卡的漏洞补丁可能导致高达20%的性能损失。Ubuntu开发商Canonical考虑禁用这些补丁以恢复性能,尽管存在一定的安全风险,但认为风险较小。英特尔允许在未部署安全措施的情况下构建GPU计算堆栈,Canonical对此表示信心。

英特尔显卡中的安全缓解措施导致性能损失20% Ubuntu正在考虑解除该限制

蓝点网 蓝点网 · 2025-06-24T03:10:54Z
探索大型多模态模型在视频理解中的幻觉:基准、分析与缓解

香港城市大学的Gao等人研究了视频理解中的幻觉,分为三类:与先前知识冲突、上下文冲突和能力不足。提出了一种有效的微调数据集方法,通过思维链生成视频对和答案。

探索大型多模态模型在视频理解中的幻觉:基准、分析与缓解

DEV Community DEV Community · 2025-05-25T00:57:49Z
确保Arbitrum的安全性:欺诈检测与缓解策略

本文探讨了Arbitrum的欺诈检测与缓解策略,分析了其架构、潜在漏洞及技术手段。通过机器学习、自动警报系统和社区治理,Arbitrum增强了安全性,并强调了智能合约审计和多层安全协议的重要性,以及社区参与在网络安全中的作用。

确保Arbitrum的安全性:欺诈检测与缓解策略

DEV Community DEV Community · 2025-04-25T21:28:36Z
  • <<
  • <
  • 1 (current)
  • 2
  • 3
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。

1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
友情链接: MOGE.AI 九胧科技 1tok 菜鸟教程 Remio.AI DeekSeek连连 53AI 神龙海外代理IP IPIPGO全球代理IP 东波哥的博客 匡优考试在线考试系统 开源服务指南 蓝莺IM Solo 独立开发者社区 AI酷站导航 极客Fun 我爱水煮鱼 周报生成器 He3.app 简单简历 白鲸出海 T沙龙 职友集 TechParty 蟒周刊 Best AI Music Generator 模力方舟 Gitee AI

小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码