作者将闲置的TR3000路由器刷入OpenWrt,搭配RTL-SDR(R828D)搭建车载APRS网关,工作频率434.640,呼号BI6NOO-10,接收的APRS数据包上传至网络。Direwolf需在Ubuntu上交叉编译后部署,天线通过MCX转SMA跳线连接。脚本抓取自身呼号位置作为网关坐标并稍作偏移,车台关闭约十分钟后停止上报旧坐标;移动时约一分钟发送一包,静止时更稀疏。另搭建监控页面,可查看运行与登录状态、修改呼号、频率和简介,并设置开机自启与自动拉起。
Christian Posta 通过四篇文章探讨 AI Agent 外部 API 凭证安全:主张 Agent 不应持有凭证,凭证集中管理后需将解密权从存储密文的进程中剥离。方案从信封加密、AWS KMS Grant 演进到 OpenBao 2.7 的 Control Groups,实现控制器只能提议、Broker 只能批准,应用侧无组件持有常驻解密权。但网关被攻陷、热路径明文泄露等风险仍存。
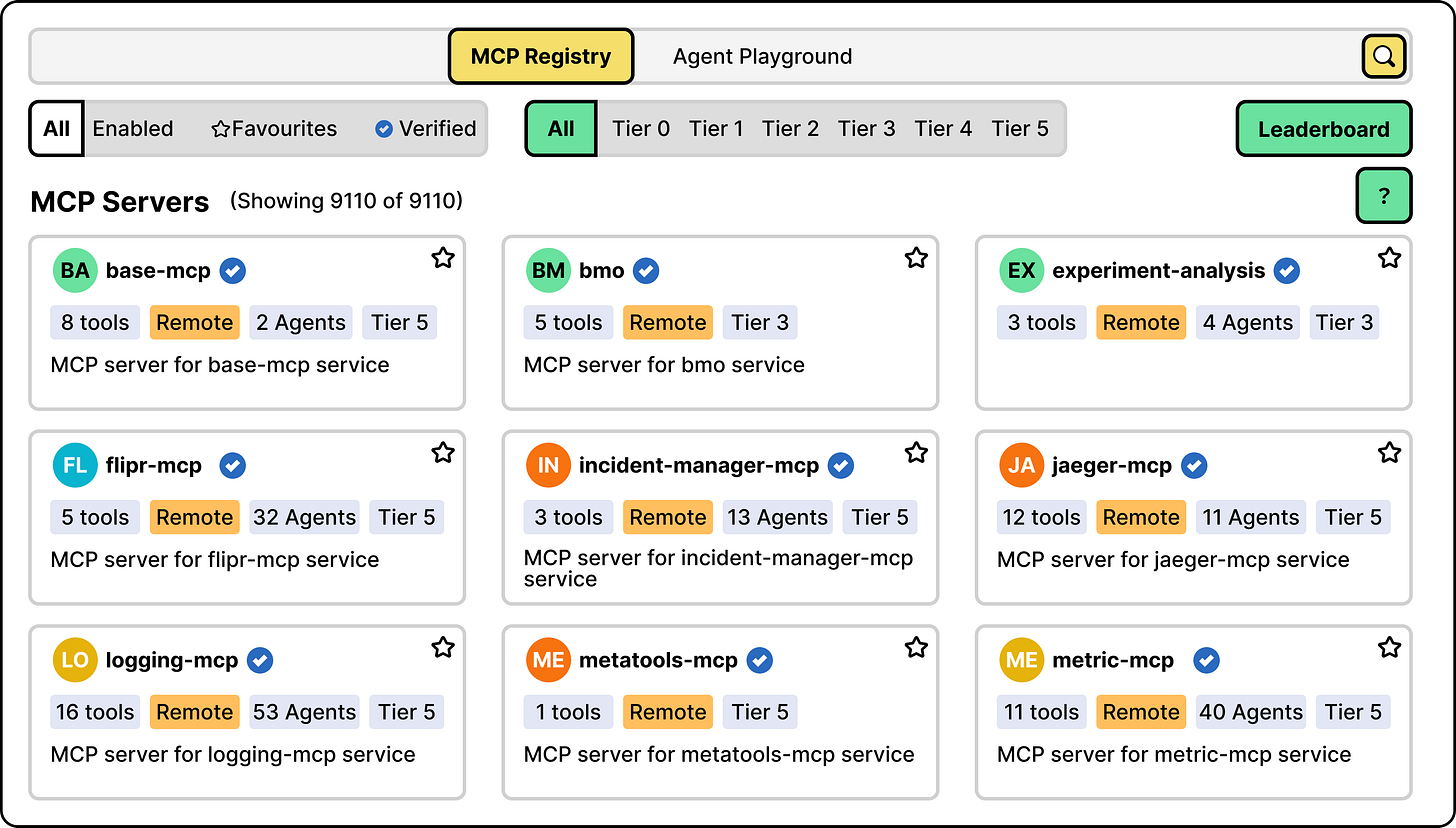
Uber构建MCP网关,让AI代理安全调用内部工具。平台分为注册中心(管理工具目录与配置)和代理网关(处理实际请求)。AutoCrawler自动发现API和原生MCP服务器并生成工具定义,新工具默认禁用,需所属团队审核启用。网关统一处理权限、PII脱敏和第三方认证,并通过Omni MCP的渐进发现、响应投影和代码模式控制上下文膨胀。
文章以Citrix NetScaler高危漏洞为例,说明公网登录页是重要攻击面,建议在打补丁之外构建纵深防御:用Cloudflare Access在请求到达网关前实施零信任访问控制,通过Tunnel或专用出口IP限制源站直连,用WAF及机器学习评分拦截恶意请求,并将零信任扩展到桌面访问以减少暴露。
10月15日,绿盟科技牵头的《大模型安全网关产品安全指南》国家标准试点验证会在京召开,50余家单位代表出席。该标准是首批AI安全产品国家标准,已进入征求意见稿阶段。会上介绍了标准进展与试点要求,各参编单位将启动试点,检验安全功能、测评方法及行业部署适用性,完善标准文本。
Cloudflare为Gateway和DLP引入可编程能力,推出Forward动作和自定义函数,允许用户通过Workers在策略评估路径中运行自有代码,实现流量转换、动态响应、JWT头注入和DLP验证,无需额外基础设施,且无网络跳转延迟。
文章介绍JT/T 808平台后端设计:jt-gateway负责808/1078/809协议接入,jt-server承载业务,两者仅通过RocketMQ信封通信。808网关用Netty管线解码,1078流媒体网关设六端口收流分发,809对接监管平台。下行靠Redis会话路由,数据层采用统一信封、月分区和双轨ORM,自研模块无状态以保障高可用。
Cloudflare推出OHTTP网关付费附加服务,帮助开发者在应用中内置隐私保护。OHTTP是IETF标准,通过中继和网关两跳分离,使后端接收HTTP请求时看不到用户IP。网关负责解密请求、加密响应,与中继互不串通,确保无单一方同时掌握用户身份和请求内容。该服务部署于全球边缘网络,自动扩缩容,并集成Cloudflare Access防滥用。
Cloudflare推出Monetization Gateway封闭测试,允许网站、API、MCP工具或数据集所有者通过HTTP 402状态码按次向AI代理收费,支付以USDC在Base链上结算。AI Gateway、Ceramic.ai、Stocktwits和API2PDF已投入生产使用,支持固定与可变定价,目前面向美国卖家开放。
作者将 Trae 桌面端模型代理重写为本地大模型网关,统一接入 Trae、DeepSeek、Kimi、Ollama 等渠道。客户端只需一个 baseURL 和 key,模型 id 通过前缀区分渠道。网关负责解析 id、选择渠道、转发请求并记录用量,支持 key 权限控制、SQLite 用量统计和客户端配置导入。核心思路是把 Trae 仅作为模型来源之一,对外提供统一的 /v1 端点。
作者最初为Trae桌面端开发OpenAI兼容代理,后转向构建本地大模型网关。该网关统一接入Trae、DeepSeek、Kimi、Ollama等渠道,模型ID带前缀,客户端只需一个baseURL和key。网关负责解析模型ID、选择渠道、转发请求并记录用量,支持key权限控制、SQLite用量统计和配置导入。核心产品是统一的/v1端点,Trae仅为渠道之一。
Vercel数据显示,8月开放权重模型占其AI网关56%的token流量,首次过半,去年12月仅7%;但因价格低廉,仅占支出14%,Anthropic模型仍占支出64%。报告指出,用户忠诚于模型特性而非品牌,新模型无法满足需求时会转向其他厂商。
OpenClaw.NET 是开源的 .NET AI Agent 运行时与网关,内置鉴权、记忆和多渠道接入,支持 NativeAOT 编译为无依赖单文件原生二进制。文章面向 C++ 开发者,通过类比 C# 概念讲解系统组成与消息流转,并演示如何编写工具、技能、插件和渠道适配器。
本文介绍Phorge现代化改造中新增的Conduit网关,使Go服务能经统一入口调用Phorge API。网关处理认证、限流,保持Conduit协议格式,并迁移至Fiber v3。文章强调协议兼容、中间件顺序、测试验证及版本对齐等关键点,确保服务稳定集成。
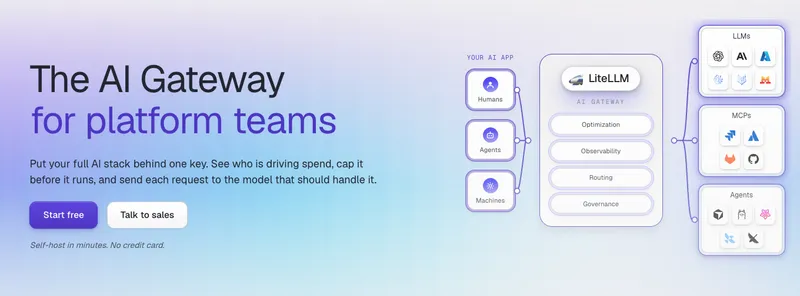
本文介绍了作者搭建LiteLLM网关,统一管理多个大模型接口,供Hermes使用。配置了PostgreSQL、Redis、Traefik和ArgoCD,并分享了Kustomize管理配置、Redis缓存及部署中的坑。文章强调通过模型映射切换底层模型,无需改动客户端,并计划后续补充健康检查等功能。
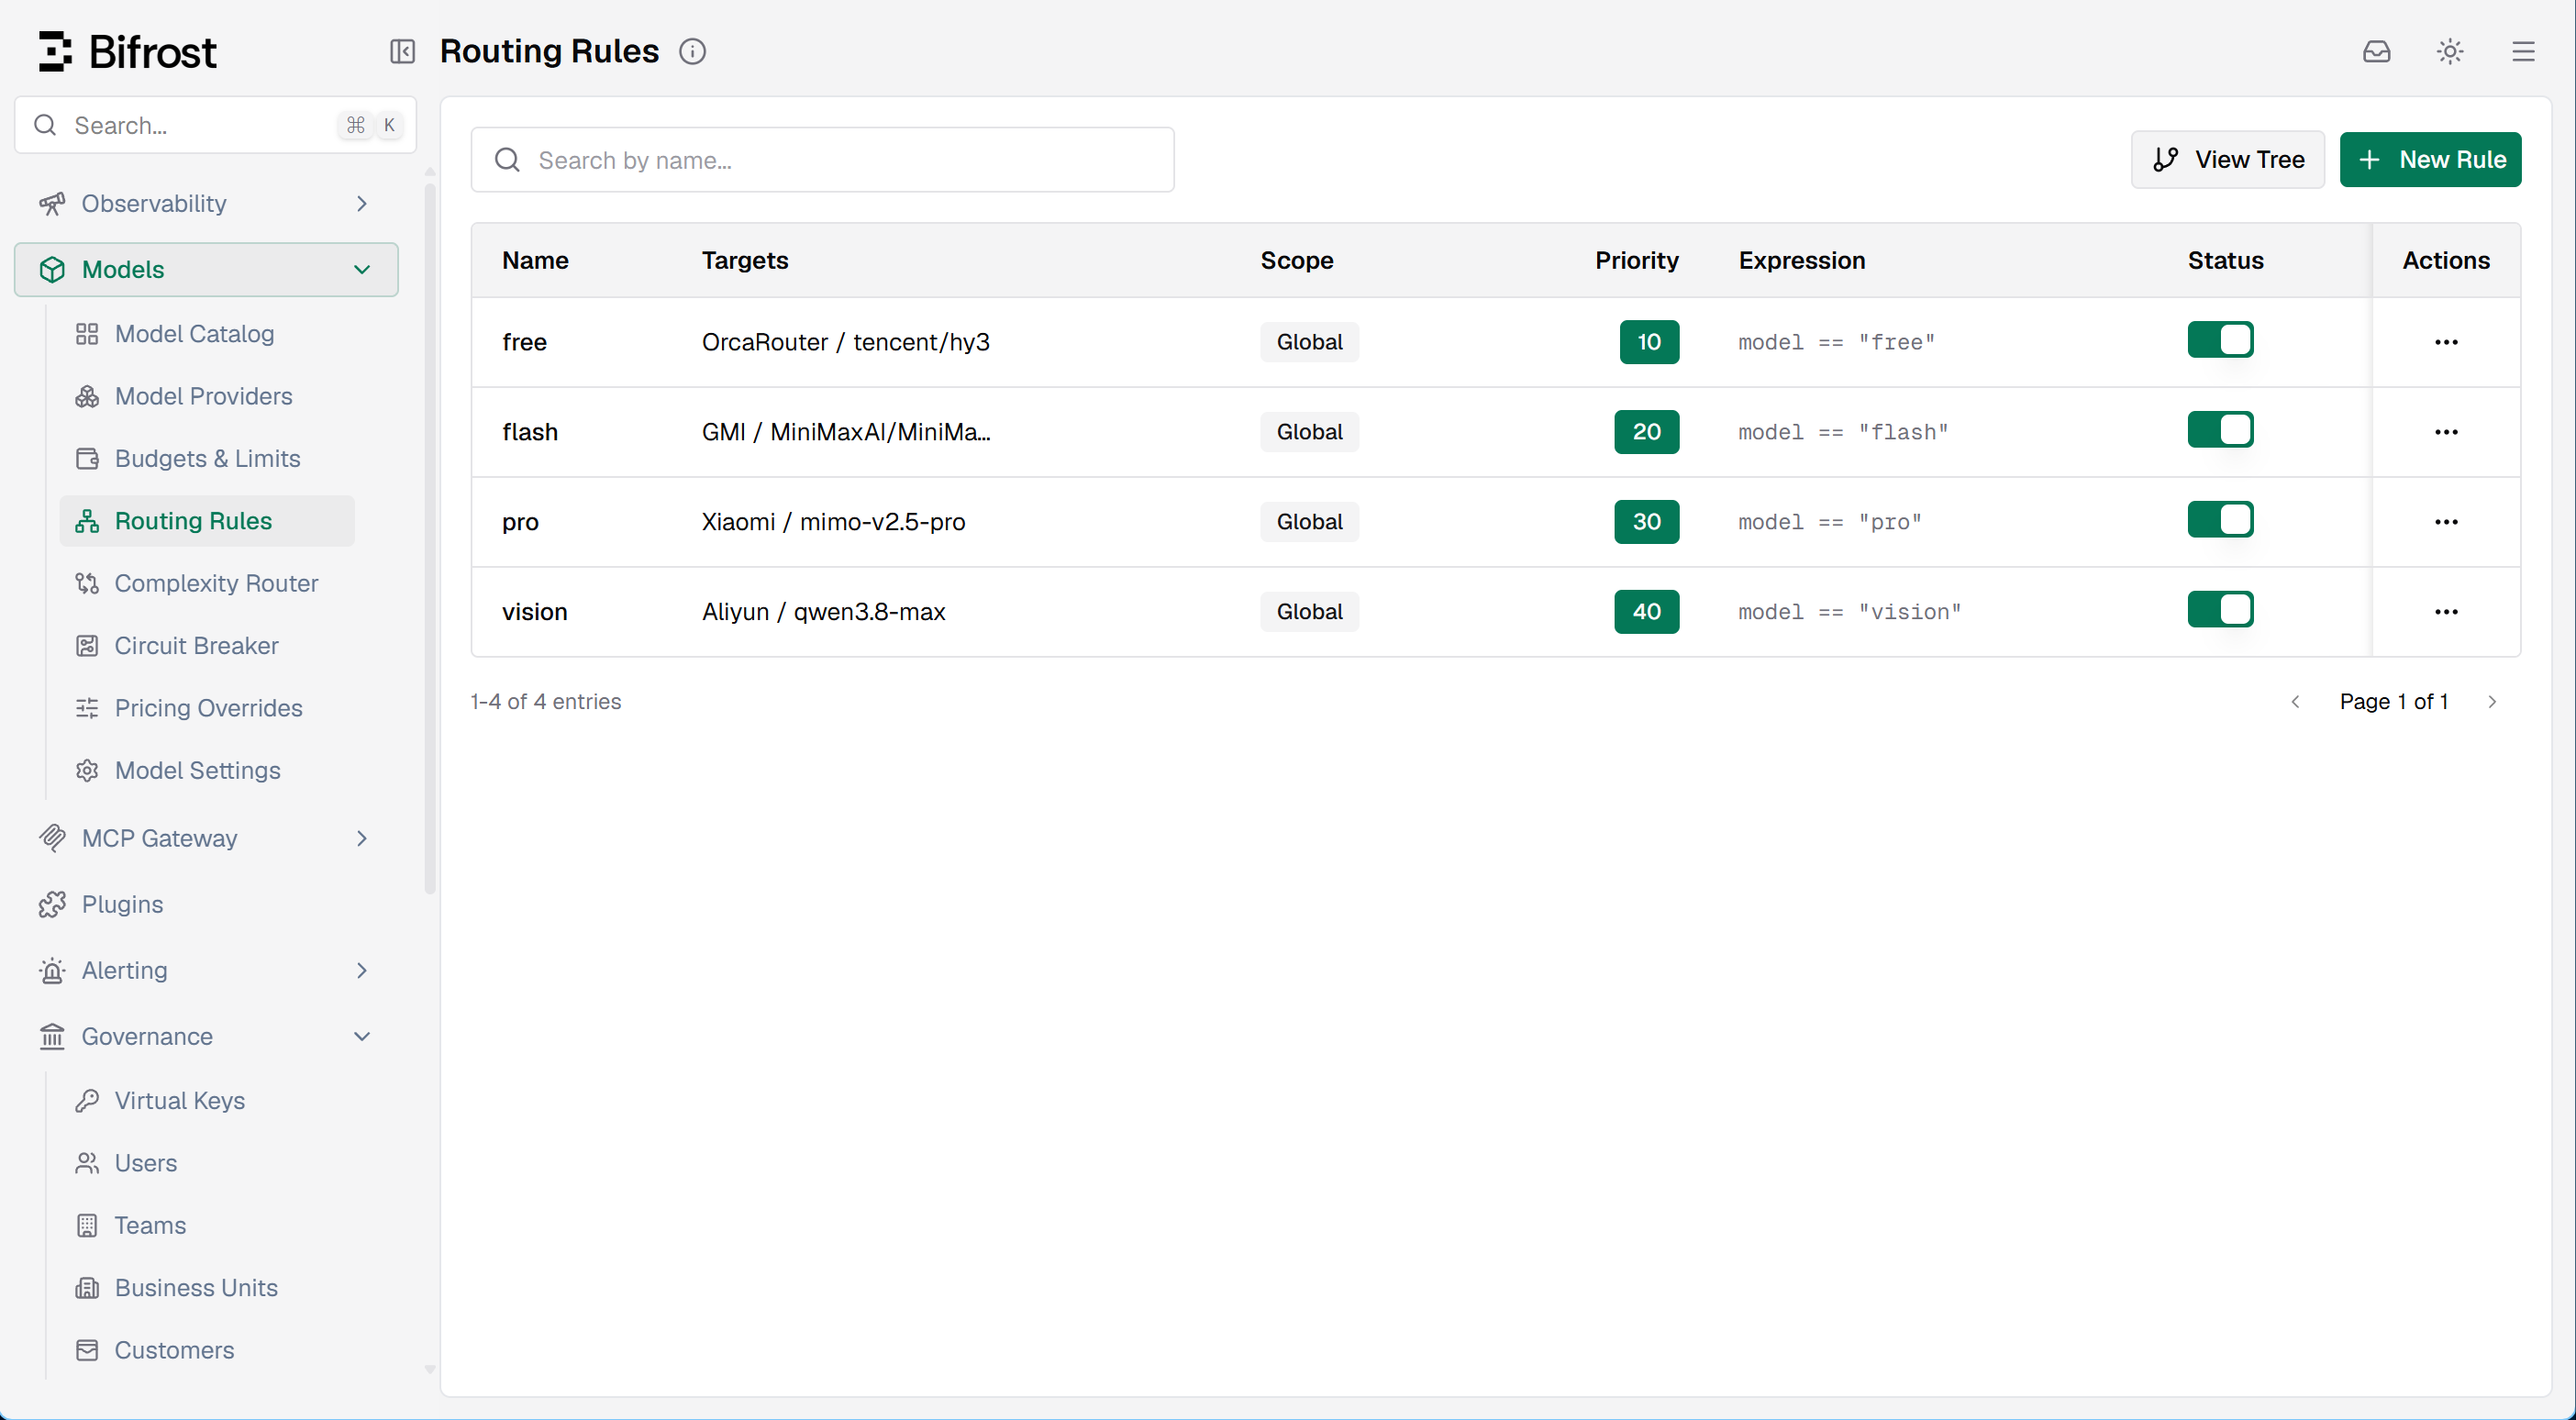
作者因AI模型提供商众多、切换配置繁琐,尝试自建AI网关。对比New API、OmniRoute后,选用轻量级Bifrost,通过Docker部署在Mac mini并绑定公网域名。配置安全访问、模型接口及虚拟密钥,创建路由规则(免费、快速、专业、视觉)重定向模型。最终实现客户端统一调用网关,切换模型只需在网关操作,省时省力。
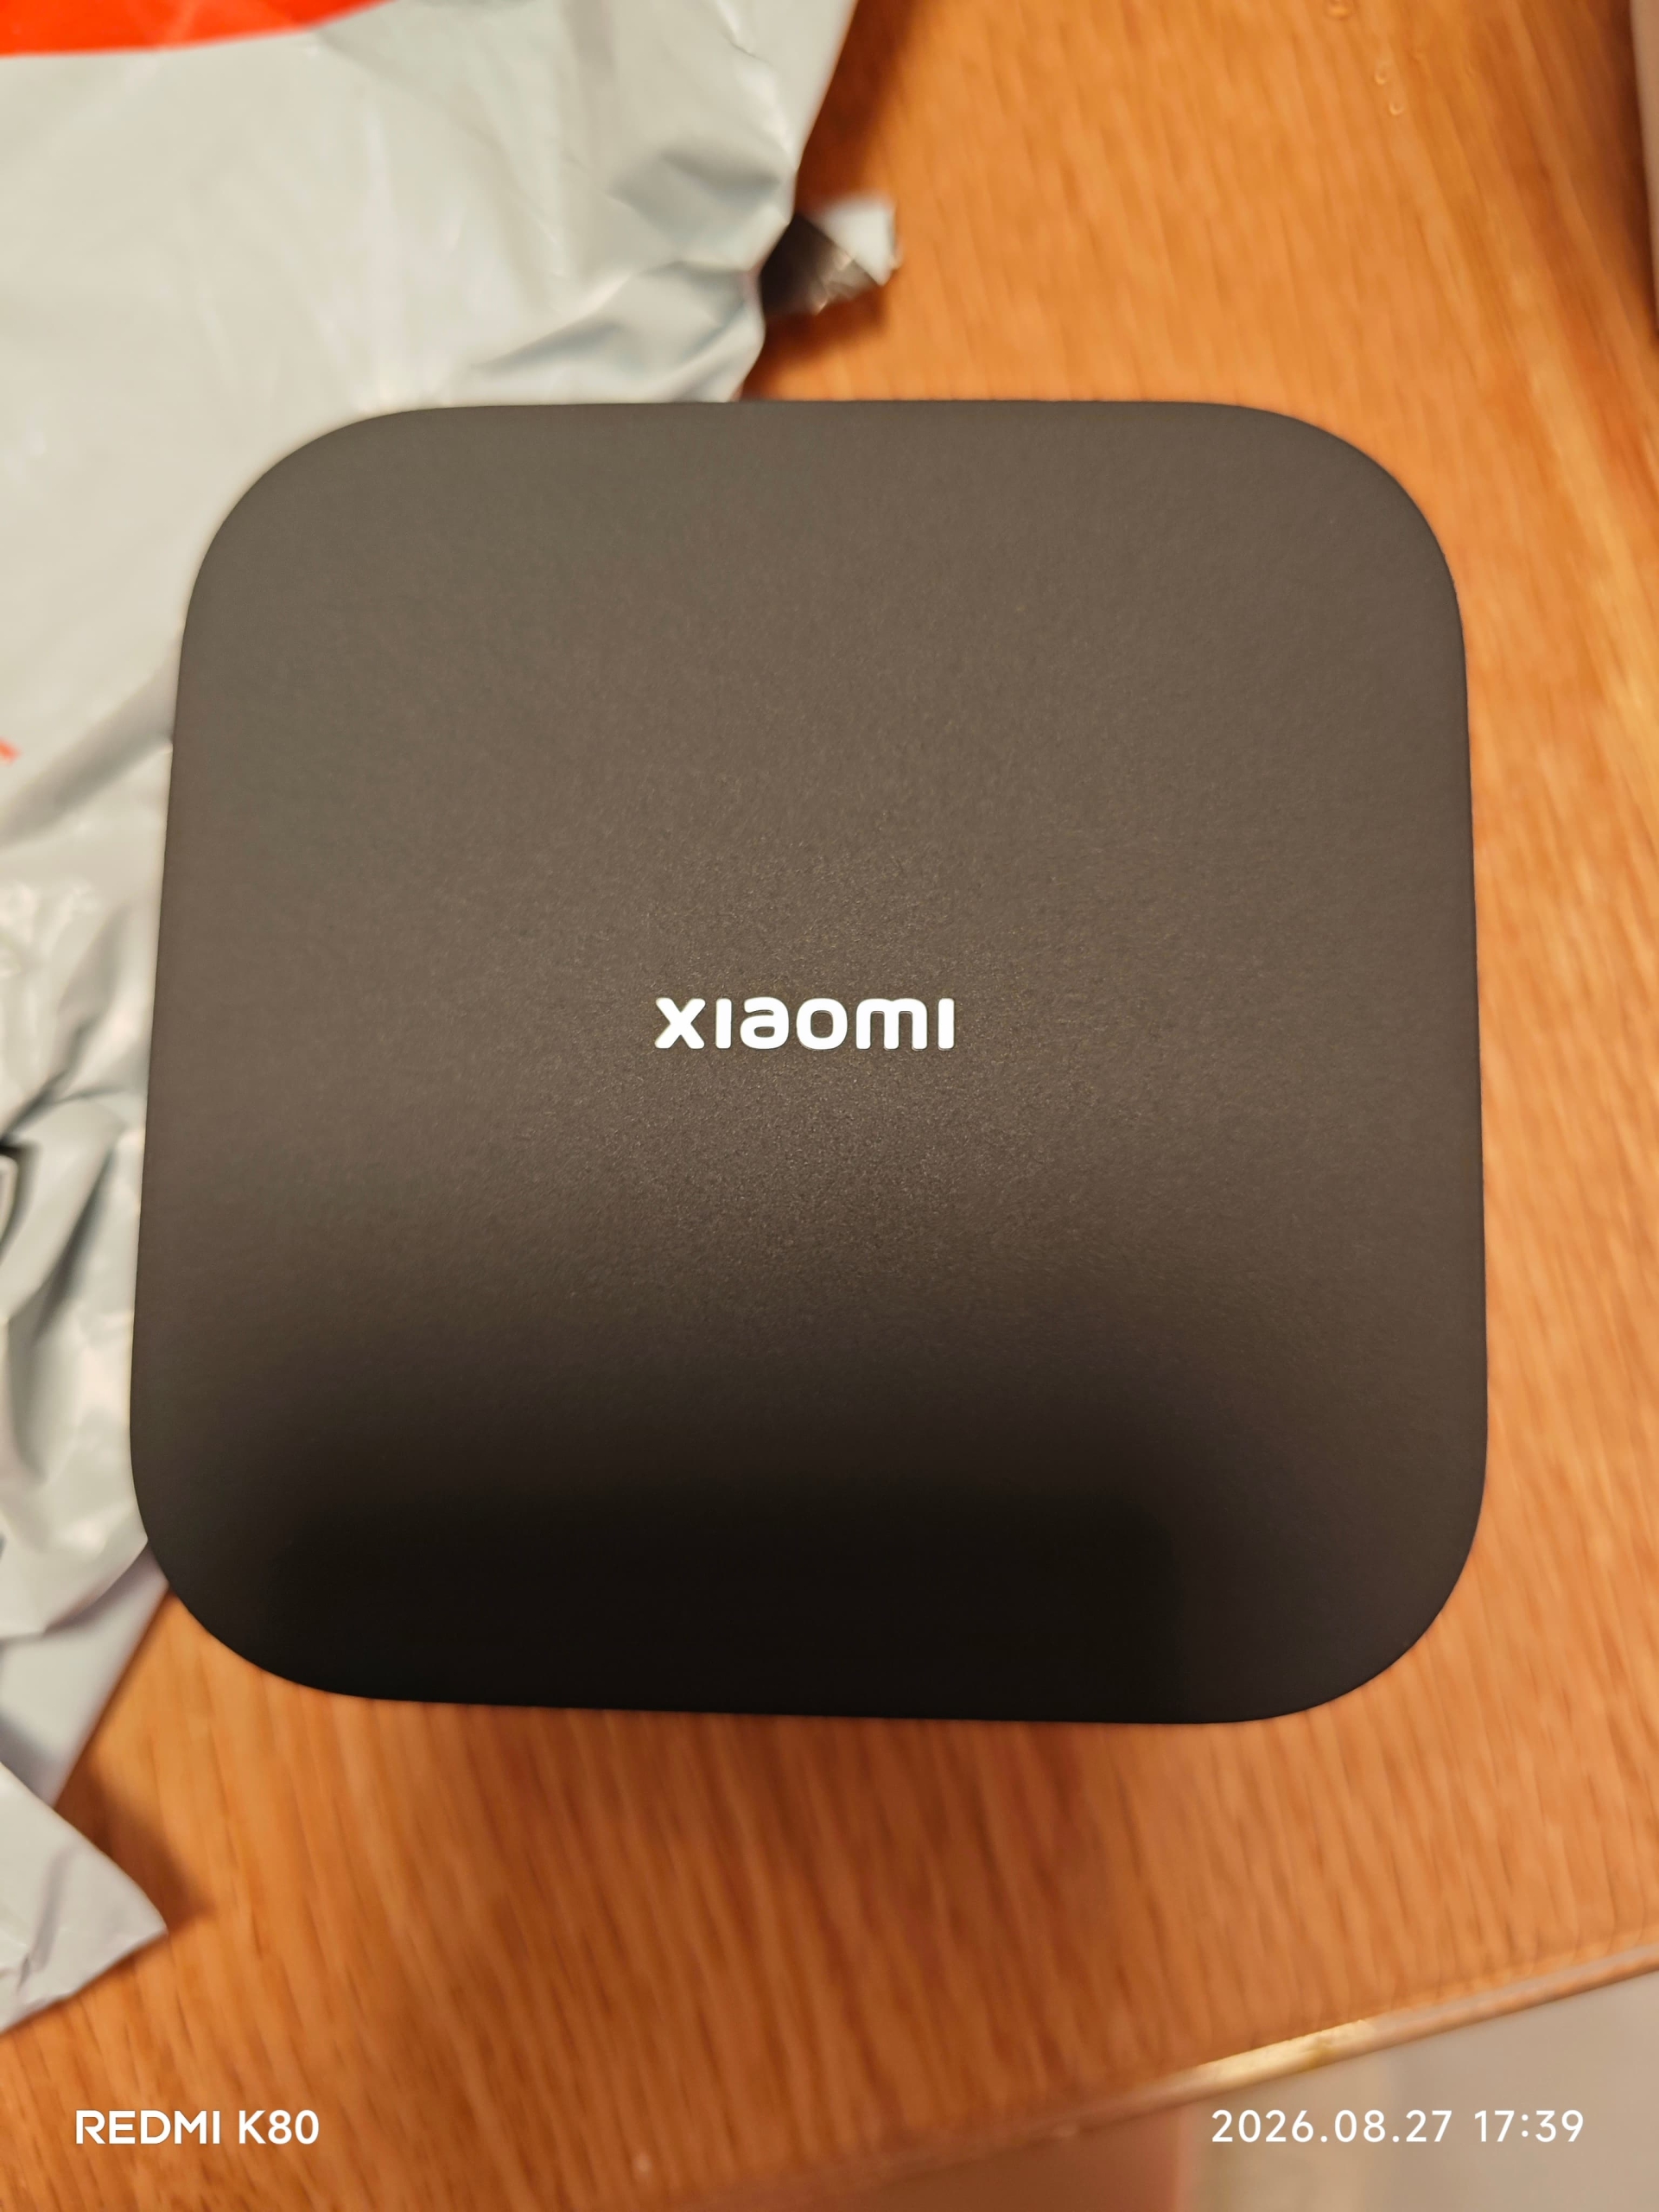
作者因拼多多购买的小米BE6500Pro路由器故障,导致智能设备控制失效,紧急购入小米BE3600路由器(2.5G版)和中枢网关。文章介绍设备参数、购买渠道及价格,并提及路由器散热设计便于加装风扇,网关连接蓝牙设备稳定,整体性能一般但够用。
阿里云Wan 3.0视频模型已上线AI网关,支持文生视频、图生视频、首尾帧及参考生成,输出最长30秒、30fps、最高1080p并含音频。提供轮询、异步任务及Webhook三种生成方式,支持图像、视频、音频参考,简化了多模型流程。
该项目需在Spring Cloud Gateway公网网关配置入口,经Nginx代理转发至后端服务,支持HTTP和WebSocket请求。文章详细说明了Gateway和Nginx的路由配置方法,包括WebSocket握手头处理、路径前缀剥离、SSL证书配置及超时设置,并提供了验证步骤和常见错误排查表,如协议错误、SSL握手失败等问题的解决方案。
企业架构中,模型路由应置于Harness层而非网关。实测表明,网关路由导致成本增加237%、延迟增加65%,而Harness路由节省58%成本,91%的会话成本减半。网关缺乏任务上下文和缓存信息,无法优化决策;Harness能感知会话状态、失败信号和缓存代价,实现高效路由,同时保持质量不降。
完成下面两步后,将自动完成登录并继续当前操作。