亚马逊AWS蜜罐在PHP漏洞公开前4天(10月17日)就记录到针对PHP2Shell的攻击尝试,攻击者如何提前获知漏洞尚不清楚。补丁发布后攻击尝试激增,Cloudflare观测已超数百万次,可能涉及多个黑客团体。PHP基金会称暂无成功入侵案例,专家也认为利用条件苛刻。该漏洞为无需认证的远程代码执行漏洞,评分9.2,建议用户尽快升级至PHP 8.5.12、8.4.27、8.3.36或8.2.35版。
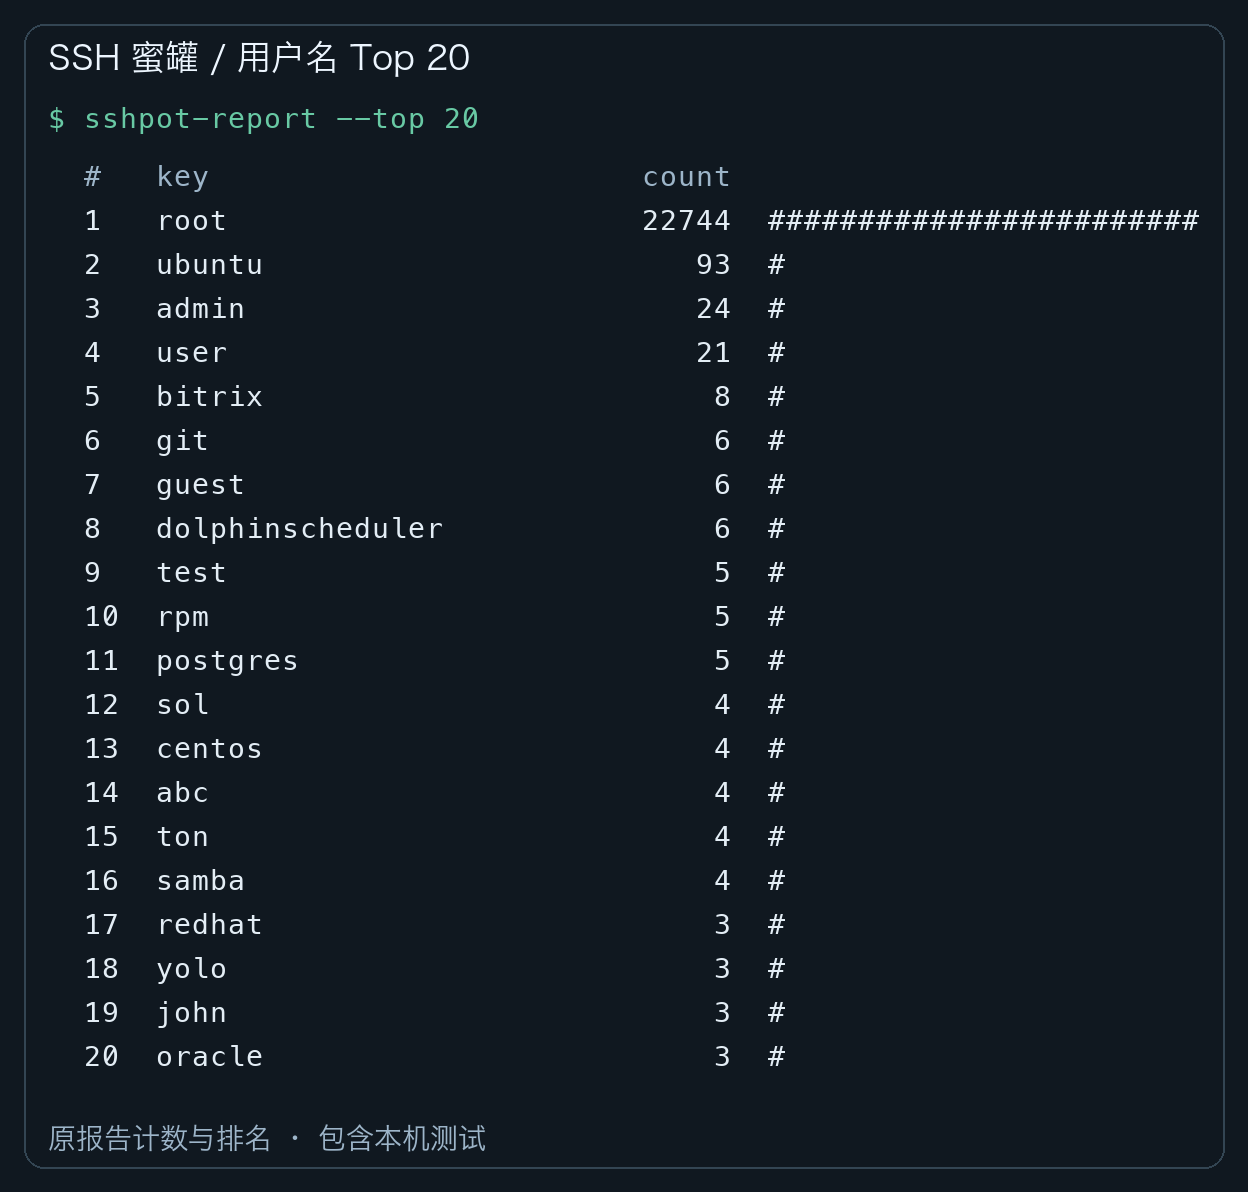
作者用 Python 和 AsyncSSH 在自有 Ubuntu 机器上搭建 SSH 蜜罐,被动记录认证尝试并一律拒绝。不到 22 小时内记录约 2.3 万次认证尝试、65 个来源 IP 和 321 种用户名。密码前三为 123456、12345678、password,但去重后密码种类极多,头部占比不高。root 占认证尝试约 97.7%,少数来源贡献约 96.7% 的尝试。作者强调蜜罐仅用于授权环境观察,结果受位置、时长和来源影响,不能当作全网密码字典;生产服务器仍应使用密钥认证并收紧管理入口。
安全研究员发现,旧版Plex媒体服务器漏洞Plex2Shell于10月16日公布后仅一天即被攻击者利用。攻击者通过由四个漏洞组成的攻击链入侵服务器,植入门罗币挖矿程序并部署代理。Plex已于9月1日发布修复版本1.43.3.10861+,建议用户及时升级;NAS用户应检查版本并避免将服务暴露于公网。
HFish蜜罐是一种主动防御技术,通过虚假主机诱导攻击者,记录并分析攻击行为。其优势包括低误报率、深度交互和灵活部署,能够生成高质量的威胁情报,提升安全防护能力。安装时需配置防火墙并使用一键部署脚本。
HoneyLLM是一种基于大语言模型的交互蜜罐系统,通过生成虚拟Shell响应,解决了传统蜜罐在安全性与数据可用性之间的矛盾。该系统无需真实操作系统,能够捕获深层攻击行为,降低安全风险,提升交互真实性,为网络安全提供新的防御模式。
本文综述了提升蜜罐性能的网络欺骗技术,分析了蜜罐的分类、有效性评估方法及单蜜罐的欺骗技术,旨在为相关从业者提供理论与实践参考,推动蜜罐技术向主动防御升级。
搭建HFish蜜罐需要两台虚拟机,支持多种服务和平台,旨在提升企业安全能力并降低运维成本。使用前需遵循网络安全法,注意技术的适用性和时效性。
网络安全至关重要,企业应关注使用蜜罐(如Cowrie)来诱捕和记录攻击者的入侵尝试,以便进行分析和防御。安装Cowrie需要Ubuntu Server及依赖,配置后可监控潜在攻击,定期检查日志以防止安全事件。
腾讯云回应数据泄露事件,称泄露的服务器为蜜罐,专门用于钓鱼,未包含真实数据。事件因配置错误引发误解,实际并无安全漏洞。腾讯云已下线该蜜罐以进行黑客攻击手法研究。
CanaryToken 是一项提供29种蜜罐陷阱的服务,能够监控文件夹、程序和文档的访问,并及时通知用户。用户可以生成蜜罐密钥并放置在易受攻击的位置,一旦被使用,便会通过邮件或Webhook收到通知,适合用于监控开发环境和私有代码仓库。
本周「FreeBuf周报」总结了网络安全热点,包括蜜罐扫描量创纪录、铁路系统高危漏洞、NVIDIA容器漏洞和IP摄像头后门。此外,报告提到DDoS攻击和新型恶意软件威胁,强调多层防御和自动化防护的重要性。
全球网络安全事件频发,蜜罐扫描量创新高,恶意软件攻击升级。Windows Server 2025存在严重漏洞,NVIDIA和甲骨文发布安全更新,Cloudflare DNS服务中断,PyPI封禁垃圾邮件源,Fortinet和Nexxt Solutions设备遭入侵,需加强防护措施。
网络安全领域出现前所未有的恶意扫描活动,DShield蜜罐系统首次记录单日超100万条日志。多个蜜罐系统持续生成大量数据,攻击者集中关注特定API端点,显示出系统化的漏洞探测模式。这表明威胁态势正在演变,安全团队面临存储和应对挑战。
网络安全研究人员发现,代号为ViciousTrap的组织入侵全球84个国家的5300台网络设备,利用思科路由器漏洞CVE-2023-20118构建蜜罐网络。澳门受影响最严重,850台设备被劫持,攻击者通过特定脚本重定向流量,实施中间人攻击,最终目标尚不明确。
本文介绍如何在Linux服务器上设置蜜罐,以观察攻击者行为。蜜罐是一个虚假的系统或服务,旨在吸引攻击者。以Cowrie为例,提供了在Ubuntu和Red Hat上安装与配置的步骤。
蜜罐系统通过诱捕黑客,观察其行为以增强安全性。蜜罐分为生产型和研究型,前者保护真实系统,后者用于研究黑客策略。使用Cowrie等工具可简化蜜罐安装,并定期监控日志以获取攻击信息,提升防御能力。
本研究关注下一代无线网络(NGWN)物联网面临的日益演变的网络攻击威胁,提出了一种基于区块链和自适应蜜罐的动态攻击检测和预防方法。通过结合区块链认证、改进的随机森林算法和扩散卷积递归神经网络,研究展示了其在多个性能指标上显著优于现有方法,强化了物联网生态的安全性。
蜜罐是网络安全中的诱饵系统,旨在吸引黑客并记录其活动。它们模拟真实系统,帮助安全团队监控攻击、收集数据并分散攻击者注意力。蜜罐分为低交互和高交互两种,前者简单安全,后者提供更丰富的数据。虽然蜜罐无法阻止攻击,但能增强安全防御和威胁理解。
Kubernetes环境的复杂性增加了横向移动攻击的风险。蜜罐作为诱饵系统,有助于检测和防范这些威胁。攻击者通过初始pod获取权限,进而访问敏感信息。部署蜜罐能够有效应对这些攻击。
蜜罐是一种网络安全工具,用于吸引和检测攻击者。本文介绍了蜜罐的类型、开发环境的设置、构建基本蜜罐的步骤,以及如何模拟攻击和分析日志。通过Python编程,用户可以创建中等交互的蜜罐,记录连接尝试和攻击行为,以理解攻击模式和技术。
完成下面两步后,将自动完成登录并继续当前操作。