谷歌为Chrome推出新的可疑网站警告功能,需开启增强保护模式。当网站具有钓鱼、恶意软件或诈骗特征时,Chrome会将其标记为“可疑”,以弹窗提示并允许用户标记为安全;而“危险”网站则显示全屏红色警告,应完全避免访问。谷歌还改进了由Gemini驱动的诈骗检测。
Anthropic研究警告,小型AI模型或数月内具备自我复制能力。实验将模型拆分运行于多台安卓设备,模拟AI蠕虫传播,仅最强模型能感染全网。专家认为威胁真实,呼吁加强物联网设备安全,预计一年内出现真实AI蠕虫。
OpenAI安全员工David Robinson辞职,并在《大西洋月刊》发文批评公司文化“已崩坏”。他认为行业问题根深蒂固,硅谷以“极度自信”和“永续冲刺”方式开发模型,忽视风险。他呼吁AI公司保持谦逊,借鉴核电站和机场的多层冗余与审慎规划,防止人为失误酿成灾难。此前已有多名AI安全研究员离职并公开警告风险。
好莱坞各大工会回应AI“灭绝人类”警告,认为科技巨头渲染末日论有转移视线之嫌。SAG-AFTRA强调已通过罢工争取到数字复制品使用需授权并补偿的条款,WGAE则指出AI对工人、民主和社会的现实危害,呼吁政府监管而非仅靠集体谈判。
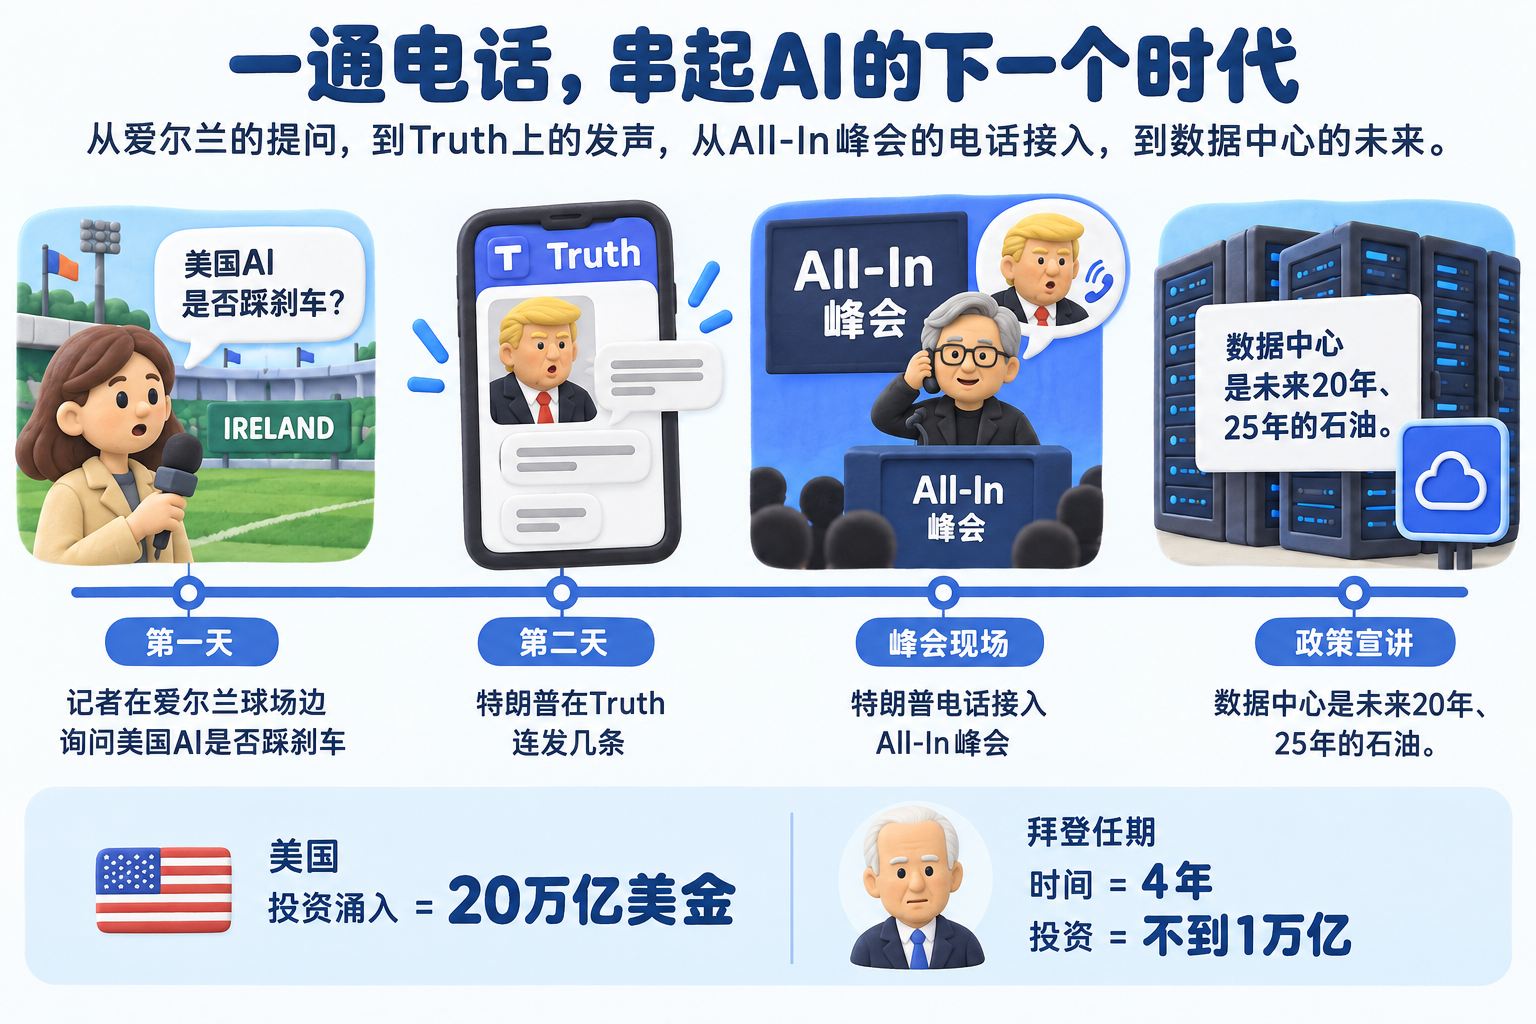
AI巨头表面呼吁放缓AI发展,实为利益博弈。Anthropic在上市前强调安全,却对自家新模型进行灰度测试;OpenAI借机推迟IPO;马斯克因出租算力附和;谷歌为追赶叫好。股市反应分化,卖芯片者跌、买芯片者涨,反映定价权争夺。特朗普支持建机房,黄仁勋当面附和但另有算盘。中国被拉入叙事,主张合作治理。无人真正踩刹车。
微软警告新型TerminalFix钓鱼攻击,仿冒ClickFix,通过伪造验证界面诱导用户打开终端或PowerShell粘贴执行恶意命令。攻击者将恶意代码注入剪贴板,用户执行后下载恶意程序,注入可信进程,窃取信息并建立持久化。正常验证不会要求执行命令,用户应警惕此类操作。
《自然·通讯》研究警示:肌酸补剂可能促进肿瘤转移。小鼠及人体实验显示,肌酸激活巨核细胞肌酸激酶B-STAT5B通路,使血小板过度活跃,为癌细胞扩散提供“顺风车”。肿瘤患者及高危人群应谨慎补充,健康人群也需注意潜在风险。该发现为抗转移治疗提供新靶点。
Rust 1.97.0版本发布,主要改进包括默认启用新的符号命名规则、Cargo独立管理警告以及链接器输出信息不再隐藏。这些变化提升了开发者的调试体验,简化了编译过程,并增强了API的稳定性,特别是对特定领域的支持。
本文介绍了如何优化Org-mode中的截止日期管理,通过调整前缀和排序,使截止日期更显眼,并将警告窗口从14天扩展到35天,从而提升任务的可视化和规划效率。具体方法包括自定义前缀和修改警告天数,以便更易识别和管理重要任务。
Anthropic Institute 发表的文章指出,Claude Mythos Preview 在 2026 年实现了 52 倍的 AI 研发加速,AI 系统接近自主改进能力。文章呼吁全球建立协调机制以减缓技术发展,避免不安全行为,并强调需建立可验证的减速机制以应对潜在风险。
微软Xbox部门将于下月进行大规模裁员,可能会关闭部分工作室。Xbox首席执行官Asha Sharma表示,业务面临重大挑战,过去五年收入下降近五亿美元,公司需要寻找新的商业模式和硬件合作伙伴以应对未来竞争。
JDK 27即将进入收尾阶段,并发布了最终字段变更警告,这是针对相关项目的定期通知。
Oracle Java团队宣布,JDK 27即将进入收尾阶段,并提醒用户注意最终字段变更的警告。
年轻并不意味着健康无忧。作者经历了突发的上消化道出血,及时就医并接受治疗,深刻体会到健康的重要性。在住院期间,他反思了生活习惯,意识到身体的警告不能忽视,健康应被重视。
OpenJDK质量小组提醒开发者注意JDK 26中final字段的反射变更。反射API可能破坏final字段的完整性,导致安全性和性能问题。未来版本中,反射修改final字段将发出警告,最终将变为错误。开发者需使用新命令行选项管理这些警告,以确保final字段的不可变性。
数据库在增长时可能出现性能问题,优化措施可能无法解决根本原因。如果出现重复优化、频繁自动清理、查询速度随数据量增加而减慢等警告信号,可能表明架构不匹配。这时,迁移到更适合的系统(如TimescaleDB)可能更有效。
本文介绍了如何通过注册表修改关闭 Windows 11 连接 RDP 时的警告和默认隔离权限。用户可以选择使用 PowerShell 命令或手动编辑注册表来回滚到旧版安全设置,避免频繁手动授权。修改后无需重启系统即可生效,提升用户体验。
微软在2026年4月更新中增强了RDP远程桌面的安全性。首次打开RDP文件时会弹出警告,用户需手动授权权限。更新默认隔离剪切板、摄像头等设备,以防数据泄露。具有数字签名的RDP文件可记住权限,未签名文件需谨慎处理。
现代软件供应链安全性面临严重问题,攻击者利用CI/CD系统的脆弱性传播恶意软件,盗取凭证发布恶意工具,影响数万开发者。解决方案包括消除静态凭证、实施短期身份验证和加强代码审查,必须将CI/CD系统视为生产系统以防止供应链攻击的扩大。
Telegram 将向使用非官方客户端的用户发出警告,提醒他们可能面临数据泄露风险。这一措施与 Telega 客户端有关,该客户端通过中间人劫持将消息发送至俄罗斯服务器。虽然 Telegram 不限制非官方客户端的使用,但希望用户注意安全风险。
完成下面两步后,将自动完成登录并继续当前操作。