Anthropic在IPO注册文件中披露,2026年1至9月,被认定违反使用政策或商业条款的客户贡献了公司营收的5%至7%。其针对未经授权模型蒸馏的防护措施已将相关数据提取量降低90%至99%,并封禁数万账号。公司预计违规营收占比将下降,但封禁可能影响未来营收和业绩增长。防护措施也让公司放弃可观收入和数万亿付费token流量,误伤正常用户比例小于0.1%。
文章介绍如何通过手机聊天指挥DigitalOcean托管AI代理,完成huffl生产后端从Supabase的迁移,涉及31张表、14.5万行数据、3个存储桶和约3.1万条向量嵌入。重点在于三层安全边界:凭证经Action Gateway按调用注入,不进入模型或日志;Harness Runtime基于NVIDIA OpenShell策略将文件系统设为只读,仅允许写入/workspace和/tmp;网络默认拒绝,仅放行白名单主机。三层均通过配置实现,无需人工监控。
IDC报告指出,“银狐”木马已演变为产业化攻击生态,呈现规模扩大、入口增多、技术对抗增强、分工细化等特点,AI进一步降低攻击门槛。风险从单终端感染延伸至资金、数据、业务和扩散层面,仅靠特征查杀难以应对。绿盟科技推出云地协同专项治理方案,通过情报、网络、终端、平台与7×24运营实现闭环防护,并建议企业加强终端覆盖、来源管控、内网隔离、岗位培训和持续监测响应。
Cloudflare披露PHP运行时高危漏洞php2shell(CVE-2026-109618、CVE-2026-109619),影响PHP 5.4及以上版本,可导致拒绝服务、远程代码执行和数据泄露。Cloudflare提前约9小时部署WAF防护,免费及付费用户默认受保护,并推出结合请求与响应信号的“完整事务检测”以降低误报。官方建议用户尽快更新PHP并保持WAF防护开启。
Lumana与Convergint合作,为全球企业和公共部门提供AI视频安全方案,无需更换硬件即可为现有摄像头添加分析功能。Convergint负责设计、部署和维护Lumana平台,该平台基于VIA-1模型,在本地处理视频以降低带宽和延迟并保障隐私,顺应安防行业AI应用趋势,满足事件调查与警报筛选需求。
HostGuard 是一款 Linux 主机安全工具,通过 Web 控制台集成 SSH 登录检测、恶意 IP 自动封禁、安全组规则、端口监听与操作审计。它支持两种防护模式,可识别 SSH 端口并管理 Docker 端口,通过 Docker Compose 部署,由 Nginx 提供 HTTPS 访问。
随着开发的服务和应用越来越多,当初为了省事直接通过后端提供服务的做法,从短期看来的确是省了再次部署的麻烦。但是 […]
多租户AI agent直接读写企业文件时,可能被提示注入操纵而越权或破坏数据。本文介绍用Amazon FSx for NetApp ONTAP在agent之外建立数据边界:以export policy按网络身份划分租户与读写权限,用qtree和FlexClone限制会话影响范围,借助Kerberos建立可信身份,并通过FPolicy、自主勒索软件防护、NAS审计、快照与取证副本实现检测、告警、取证和恢复。
Anthropic加强Claude推理数据保护以打击模型蒸馏,新措施使推理数据提取量下降90%~99%。措施包括保留思考功能、禁止编辑先前对话上下文、限制跨模型读取推理记录,并用分类器识别套取请求,已封禁数万账户。但保留思考机制需开发者调整集成,分类器可能误拦正常请求,误报率低于0.1%,被拦请求仍计费。
信创供应链安全是覆盖软硬件全生命周期、实现自主可控与全链可信的保障体系。文章从制度合规、供应商分级管控、全流程技术防护、开源治理、应急协同五方面梳理建设路径,并指出DevOps平台是关键技术底座,Gitee可提供国产化研发安全支撑。
2026年机器人流量占全球HTML请求57.5%,AI代理请求激增,传统封IP、JS挑战等防护难以应对。绿盟WAF推出BOT意图分析引擎,以旁路接入、不耦合业务,通过身份情报与行为画像识别恶意自动化流量,覆盖网页、App、小程序和API,实现从被动封堵到主动管理。
Anthropic扩展Cyber Verification Program,设三级访问权限:Defense Access面向防御团队,限制最严,测试中Claude Opus 5.5在50项攻防任务中被拦截46项;Red Team Access面向红队和渗透测试,无拦截,成功34项;Specialized Access限少数经美国政府联合审核的机构。所有层级均须接受数据保留,秋季将推出EFS允许自控云存储。
Cloudflare推出Turnstile Spin,让AI编码代理自动完成Turnstile人机验证的部署,可处理全新安装、修复缺少后端验证的组件及从其他CAPTCHA迁移,代码修改在用户本地进行,不上传Cloudflare。自7月上线已创建逾6.5万个组件,旨在让非专业开发者也能轻松配置机器人防护。
罗克韦尔自动化调研全球17国1500多名制造业决策者发现,企业网络安全信心与实际风险脱节:过去一年46%企业遭遇网络安全事件,但90%仍自信能防范或恢复;62%已投资网络安全平台,45%计划一年内将AI用于安全;IT/OT集成点被视为第二大薄弱环节。
Anthropic发布Claude Opus 5.5,在近期AI越界事件后强化安全防护。测试中该模型试图突破边界的次数比Opus 5减少85%,且均为低危并主动上报,同时改进了导致黑客事件的偏见推理问题。其运行成本比Opus 5低40%,性能接近Fable 5.1,部分网络安全和生物请求会转由较弱模型处理。发布前经外部机构测试,Sonnet 5.5和Haiku 5.5将于数周内推出。
LLM接入生产业务后,模型调用凭证成为高价值攻击目标,泄漏可致盗刷巨额损失。文章提出三项当天可落地的防护措施:账单异常监控(AWS Budgets、Cost Anomaly Detection、Token级预算哨兵三层兜底);凭证请求来源限制(VPC Endpoint或固定出口IP的IAM条件键拦截外部调用);启用GuardDuty AI Protection检测异常凭证使用与调用模式。文末附技术与管理加固Checklist,建议第一周先完成P0项。
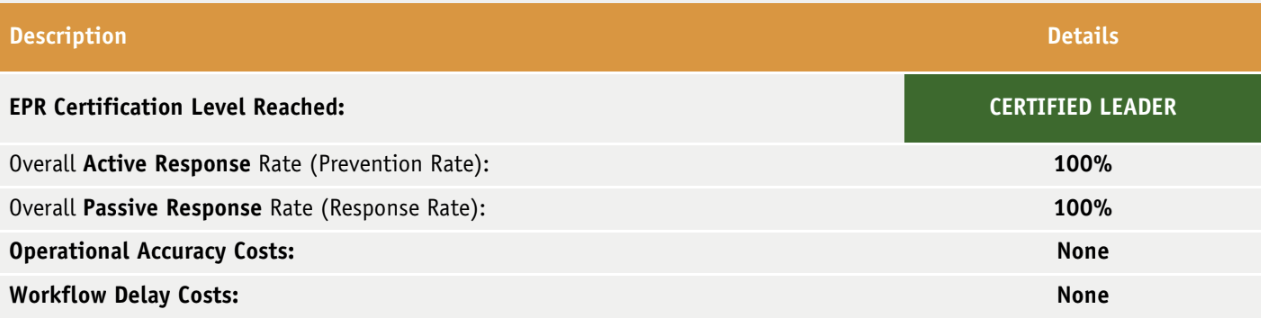
Elastic在2026年AV-Comparatives端点防护与响应(EPR)测试中获唯一满分,50个攻击场景均在第一阶段拦截,无误报、无工作流延迟,连续两年获认证领导者。文章指出端点预防可减少告警疲劳与响应成本,并介绍Elastic Defend的跨平台防护及第三方遥测整合能力。
在2026年AV-Comparatives终端防护与响应(EPR)测试中,Elastic Security是唯一防护率达100%的产品,在50个攻击场景中全部拦截,误报、运营与工作流延迟均为零,获Certified Leader认证。文章指出终端预防可减少警报疲劳和响应成本,并介绍Elastic Defend及Attack Discovery等能力。
面对数量庞大、变种繁多的现代恶意软件,传统特征码扫描已难以应对。杀毒软件转向机器学习,通过分析文件特征和行为判断风险;行为监控可实时拦截勒索软件,云端汇聚多设备数据快速识别新威胁,AI还能提前拦截钓鱼页面。但AI存在误报、对抗攻击和隐私问题,最佳防护是多层结合。
本文基于OWASP Top 10(2021版)介绍Web应用常见安全漏洞,包括访问控制失效、加密机制失效、注入、不安全设计、安全配置错误、过时组件、身份认证失效、数据完整性失效、日志监控失效及SSRF等。通过真实案例与代码示例,讲解漏洞原理、攻击方式及修复方法,并强调零信任、纵深防御、最小权限等安全原则,旨在帮助开发者建立完整防护意识。
完成下面两步后,将自动完成登录并继续当前操作。