

KeycloakCon日本2026将于7月28日在横滨举行,重点讨论自主AI代理和模型上下文协议(MCP)的身份管理。会议将探讨如何利用Keycloak应对身份验证挑战,包括OAuth 2.0、身份链和零信任架构等技术,并分享在云原生基础设施中实现安全身份管理的经验。
随着Claude Mythos等AI模型的出现,网络安全攻防能力严重失衡,传统防御手段已无法应对。企业需引入AI能力,构建多智能体安全红队,以提升漏洞检测和修复效率。零信任架构成为AI时代的安全基石,强调边界管理和访问控制。未来,AI将推动安全运营的范式重置,企业需提前布局以应对不断演变的安全威胁。
本文分析了NIST SP 800-207零信任架构,重点讨论逻辑组件模型、信任算法及三种部署变体。核心组件包括策略执行点(PEP)和策略决策点(PDP),二者需逻辑分离以确保安全。信任算法的输入源多样,决策模型包括基于条件、分数和上下文的评估。NIST在工程决策中留白,涉及状态管理和策略传播延迟等,需根据组织环境灵活选择。
零信任架构要求持续验证设备的安全状态,依赖TPM和操作系统信号。TPM提供硬件信任根,PCR作为系统的加密指纹,确保启动过程的可信性。osquery用于实时采集操作系统的安全状态。信任分数模型评估设备合规性,Google的BeyondCorp采用等级模型明确访问权限,设备姿态信号需多层次验证以防伪造。
新组织可以直接构建零信任架构,而历史组织需要处理遗留系统的迁移。迁移策略包括侧车代理、反向代理、身份桥接和协议适配器。切流应逐步进行,关注用户群、地理位置和应用类型。迁移需要多个团队协作,特别是应用团队需理解mTLS和身份模型,以确保成功实施。
本文对Google的BeyondCorp、美国联邦政府的EO 14028和金融服务行业的零信任架构实施进行了对比分析。Google经历了七年的迁移,强调身份统一的重要性。美国政府在行政命令的推动下推进零信任,但面临遗留系统和预算挑战。金融行业因监管要求优先实施特权访问管理。三个案例表明,身份系统的统一是成功迁移的关键。
Kubernetes的安全性因AI工作负载而变得复杂,传统的集群安全措施已无法应对动态流量。Azure Kubernetes Service(AKS)通过网络隔离和私有端点等新功能增强安全性,并采用零信任架构和细粒度政策管理,确保代理间通信安全,防止数据泄露。
在人工智能时代,保护关键基础设施至关重要。随着基础设施互联性增强,网络攻击频率和复杂性上升,传统安全措施面临挑战。组织需建立稳固的数据基础,确保敏感信息安全,采用零信任架构和主动威胁狩猎策略,以应对现代威胁。利用AI驱动的安全工具提升检测和响应能力,确保关键服务的连续性和可靠性。
在AI时代,保护关键基础设施至关重要。随着网络攻击和AI驱动威胁的增加,传统安全方法面临挑战。关键基础设施如能源、交通和医疗等系统需实现数据统一可见性和安全性,以防止数据泄露和服务中断。采用零信任架构和数据网格方法可增强安全性,威胁狩猎和AI自动化则提升响应能力。组织需投资于现代化安全措施,以应对不断变化的威胁环境。
360发布了《OpenClaw安全部署与实践指南》,提醒用户在使用AI智能体时需谨慎,强调建立安全机制以防数据泄露和系统控制风险。指南总结了多种风险,并提出“先可控、再提效”的原则,建议通过容器化技术和零信任架构保障安全。
机密计算旨在保护敏感数据,确保工作负载在隔离环境中运行。虽然受限于昂贵硬件,但开源标准SPIFFE和SPIRE推动了工作负载身份的建立,支持零信任架构。Edera通过轻量级虚拟机和强身份验证提供无需专用硬件的安全解决方案。
在云原生环境中,身份管理是安全与自动化的核心,尤其在Kubernetes中。RBAC、SPIFFE和SPIRE等技术确保服务间的认证与授权,RBAC负责权限管理,SPIFFE提供可验证身份,SPIRE实现身份管理与凭证分发。这些技术结合可构建安全的零信任架构,确保服务间的可信通信与精细权限控制。
美国国家安全局(NSA)对国家授时中心进行了长达700天的网络攻击,旨在获取对社会运转的控制能力。这一事件显示了国家级网络对抗的演变,攻击者从信息窃取转向控制基础物理常数,潜在破坏力巨大。此事件警示全球需加强关键基础设施保护,并强调移动设备安全和零信任架构的重要性。
亚马逊云科技宣布,Amazon Verified Permissions已在中国宁夏和北京区域上线,提供细粒度授权,支持易读策略管理权限,符合零信任架构原则。
企业数字化转型需结合身份认证、动态风险评估和细粒度安全访问控制,构建人防与技术结合的安全体系。通过零信任架构,缩小攻击面,确保远程办公环境的网络和数据安全,提升企业的安全与业务保障。
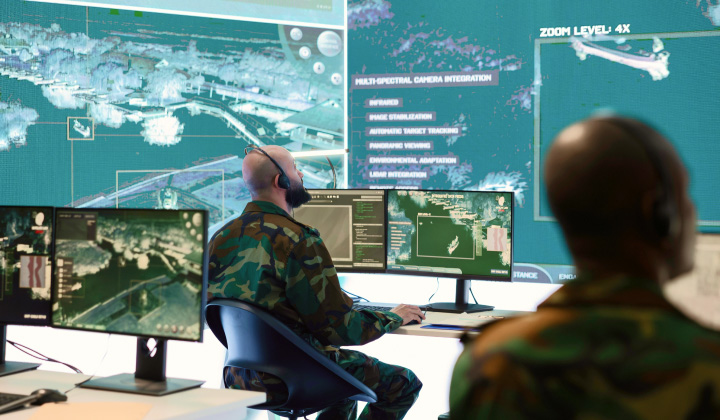
英国国防部正在利用人工智能提高安全分析效率,减少分析人员的工作负担。AI能够自动处理大量警报,快速识别真正的威胁,提升决策速度。国防部计划在2026年前实现零信任架构,以确保安全运营,降低成本并提高响应速度。
美国国家标准与技术研究院(NIST)发布了SP 1800-35,提供零信任架构(ZTA)实施指南,强调身份基础的访问控制和政策执行。文档介绍了增强身份治理(EIG)方法,展示如何结合不同供应商的产品构建符合NIST参考架构的ZTA。Cloudflare的零信任平台支持该架构,确保安全访问和合规性。
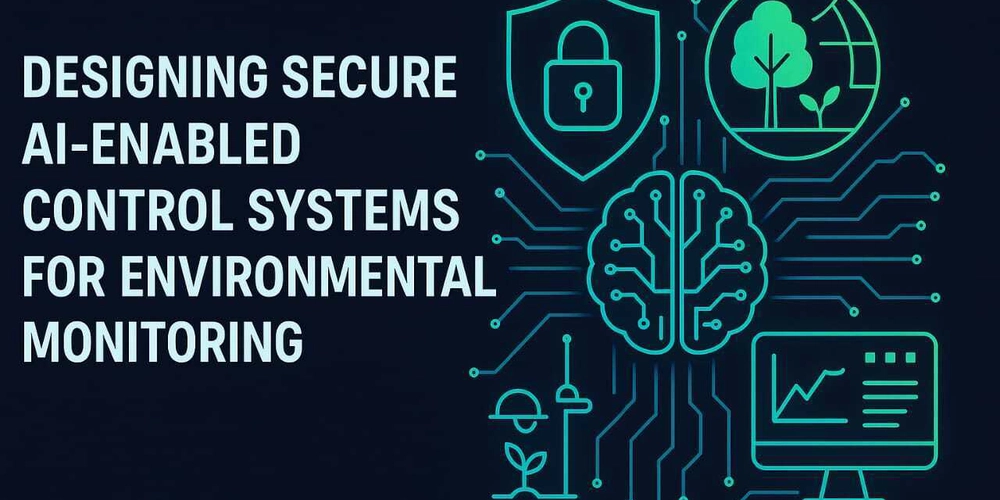
随着人工智能在工业自动化和智能基础设施中的应用,环境监测系统的安全性变得至关重要。AI控制系统需具备实时监测和自动响应能力,同时确保网络安全和合规性。关键组件包括物联网传感器、边缘AI单元和控制接口。实施零信任架构、加密通信和网络分段等安全措施,以保护公共健康和基础设施的完整性。
随着数字交易平台的发展,网络安全成为运营的关键。网络攻击增加了18%,投资网络安全基础设施达新高。数字交易环境面临钓鱼、DDoS攻击和内部威胁等多种风险。为应对这些挑战,组织采用零信任架构,确保每个访问请求都经过验证。同时,人工智能和区块链技术被用于增强网络安全,提升透明度和实时监控。网络安全已成为企业战略的优先事项,确保交易生态系统的安全与信任。
零信任架构(ZTA)是一种基于“永不信任,始终验证”原则的安全模型。与传统安全不同,ZTA不对任何用户或设备隐含信任,所有访问请求都需经过验证。其实施依赖于强大的身份管理、网络微分段和持续监控,特点包括最小权限访问、多因素认证和设备安全评估。尽管实施复杂且成本高,ZTA在现代安全环境中至关重要。
完成下面两步后,将自动完成登录并继续当前操作。