

本文深入解析Ceph CRUSH机制细节:bucket类型影响迁移量,straw2最优;rule的step语法控制失败域,firstn用于副本、indep用于EC;weight三层体系(device weight、OSD reweight、primary_affinity)不可混用;CRUSH与一致性哈希根本差异在于显式失败域约束和中心化map传播。upmap作为二次修正,需权衡迁移字节与peering风暴。
文章讨论了Postgres数据库中数据分析师在处理数值列数据分布时的“bucketing”问题,提出了一种改进的SQL查询方法,以生成更清晰的直方图,避免了默认实现中的多余桶问题。同时,文章指出Postgres在某些数据探查任务上缺乏便利函数,建议增加更多功能以提升用户体验。
在Google上设置静态页面CDN加速的步骤包括:创建公开访问的bucket并授予`allUsers` Storage Object Viewer权限;设置CDN并指向新创建的bucket;最后在负载均衡控制台获取公网IP进行DNS解析。
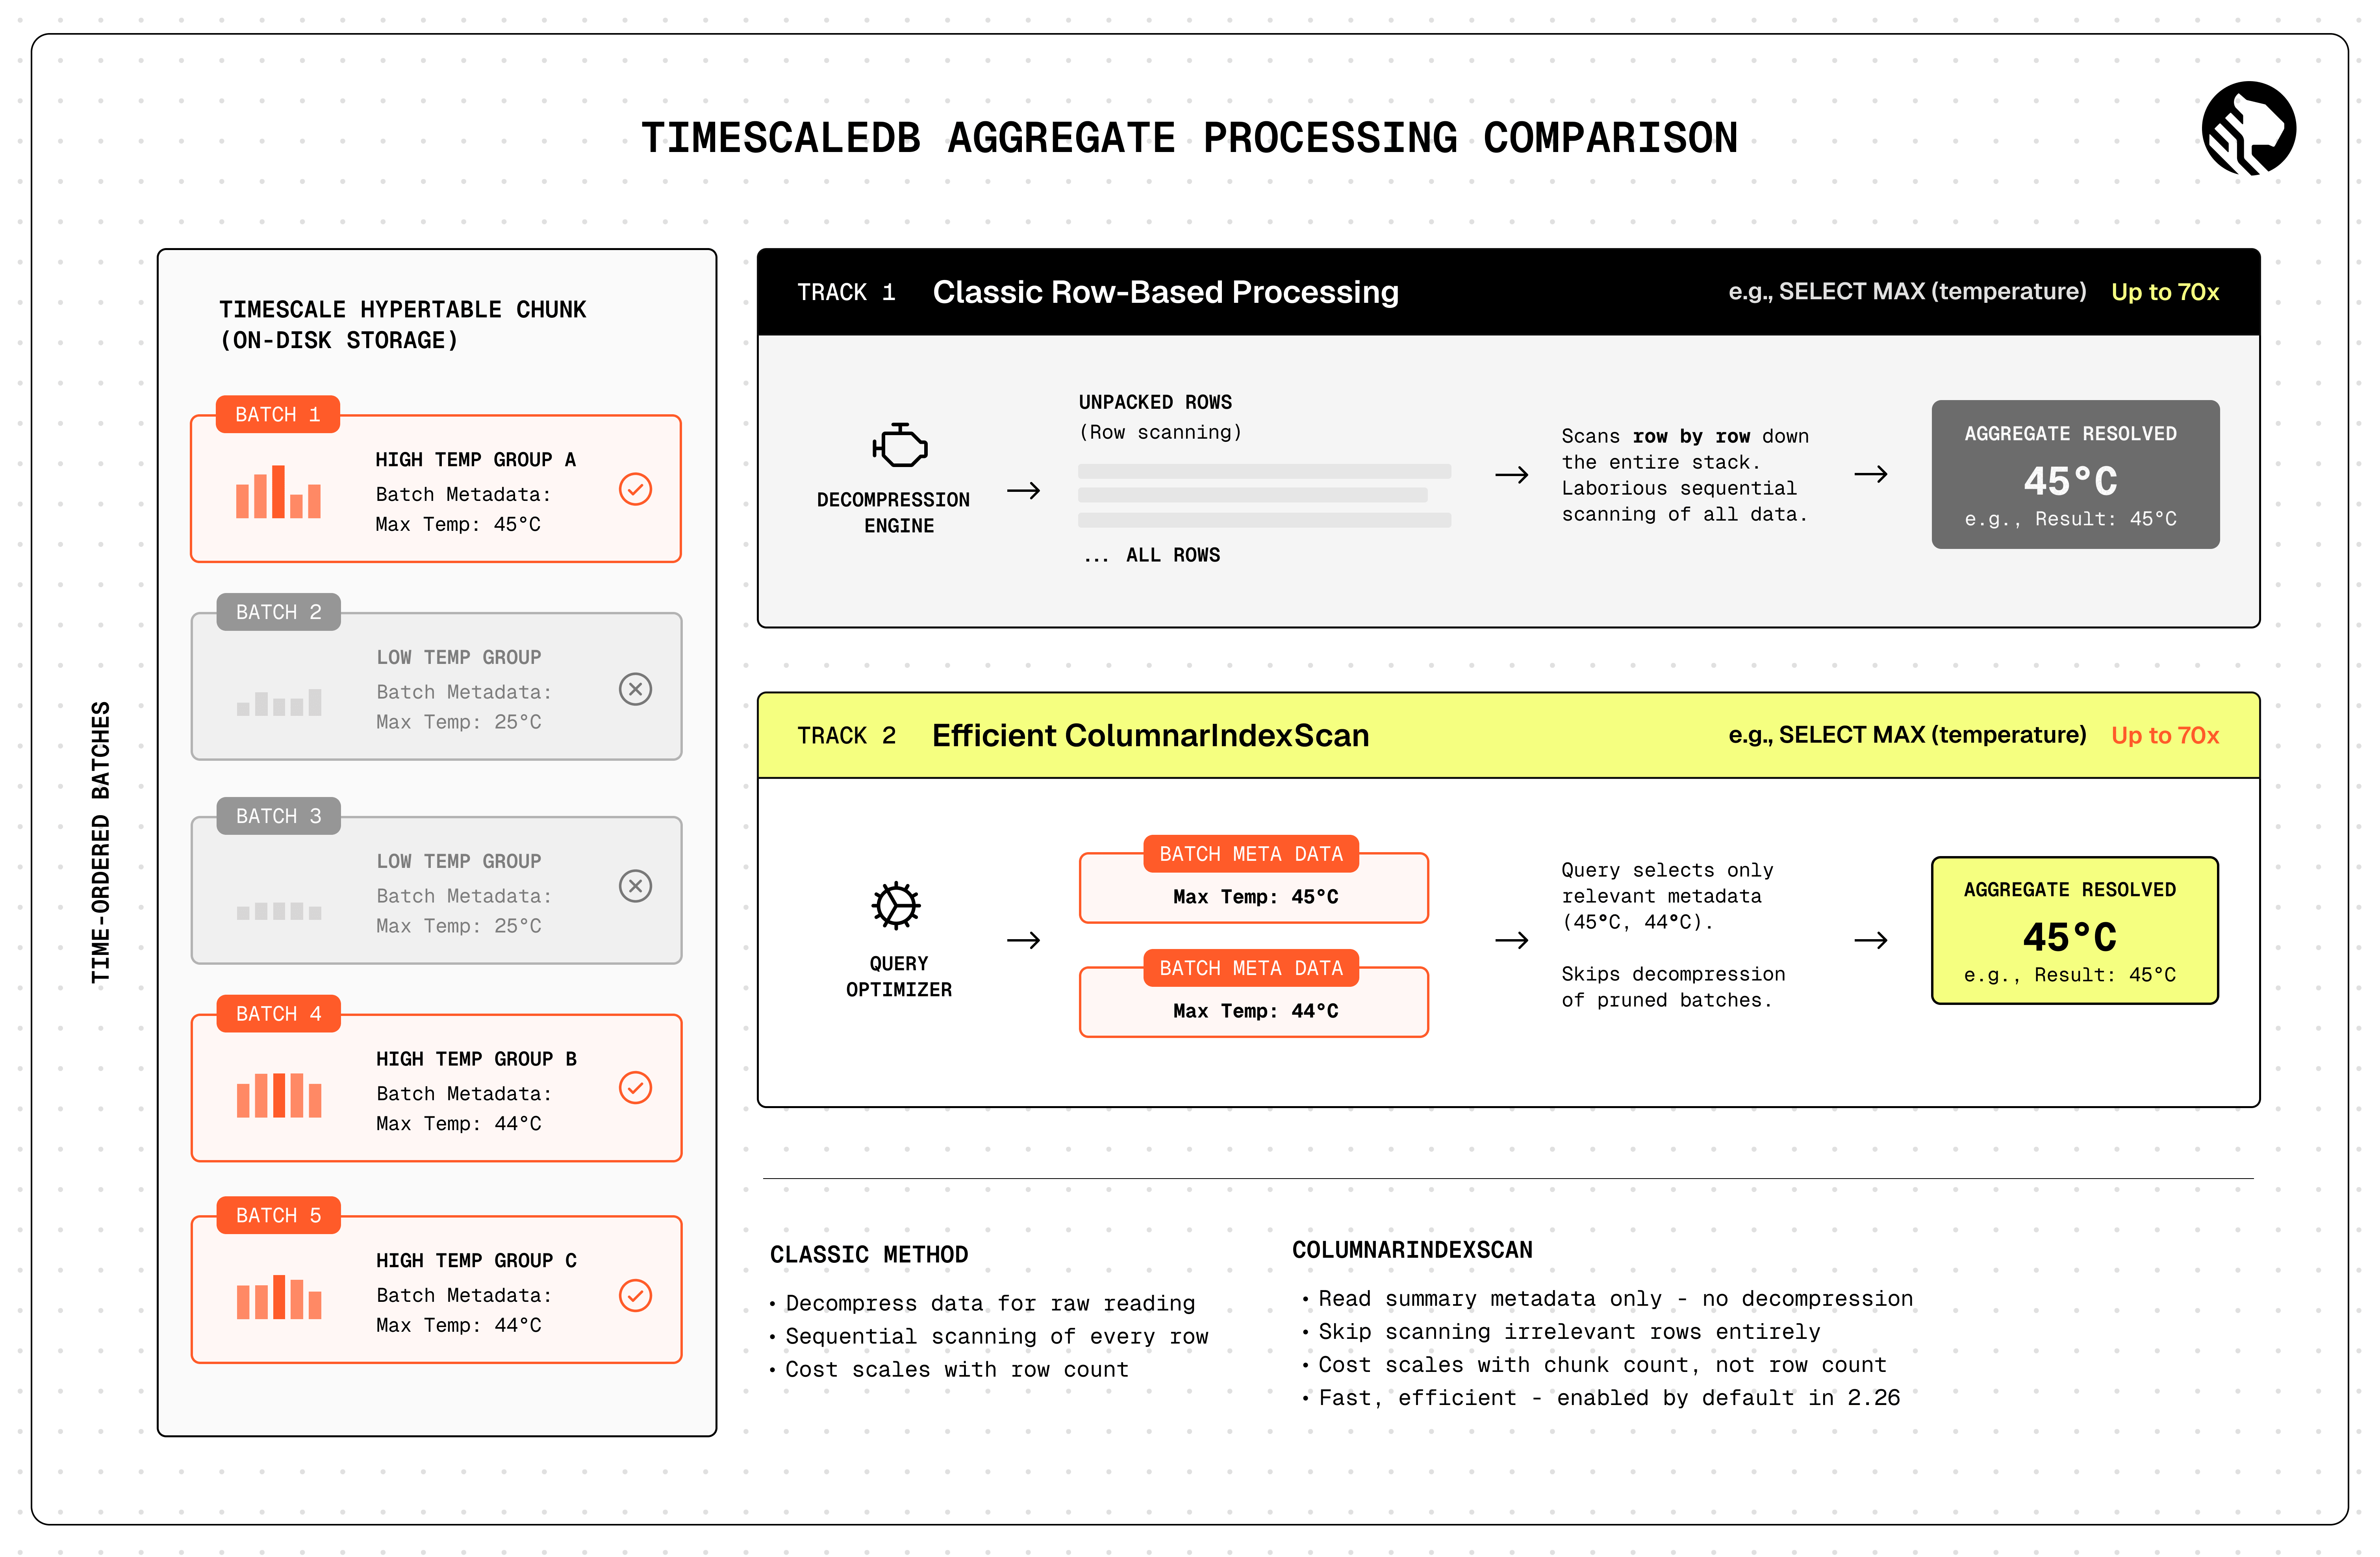
TimescaleDB 2.26通过扩展向量化列存引擎提升了查询性能,支持更高效的时间序列分析,允许直接从元数据读取结果,显著加快聚合查询和多列查找的速度。某些查询速度提升可达70倍,整体性能提升超过2倍,用户无需更改查询即可享受这些改进。
AWS introduced account-regional namespaces for S3, fixing global bucket name collisions that broke IaC automation for 18 years. The new format is {prefix}-{account-id}-{region}-an. CloudFormation...
Token Bucket是一种流量控制算法,通过限制令牌数量来管理并发执行。Go语言的rate包提供了简单实现,支持allow、wait和reserve三种策略,有效防止过度执行,并可用于实现简单的Circuit Breaker。
Token Bucket是一种流量控制策略,通过限制令牌数量来管理并发执行。Go语言中的rate包提供三种策略:allow、wait和reserve,帮助开发者控制goroutines的执行,并支持简单的Circuit Breaker实现,适用于多goroutine环境。
Bucket将在2025年4月推出MCP服务器,改进Slack通知,并发布新主页以简化功能标记。欢迎反馈与建议!
Bucket将于下周举行首次发布周,推出五个新功能以提升SaaS开发者体验。过去一年,团队已发布38次产品更新,未来几个月将继续推出更多更新,并与Tinybird合作增强品牌影响力。
Bucket推出Remote Config功能,使B2B工程师能够在运行时灵活配置特性。文章讲述了如何在React中标记新特性、设置发布策略并收集用户反馈。通过Slack集成,团队可实时获取特性更新,最终目标是根据反馈迭代特性并发布GA版本。
2025年2月,Bucket推出了多个新功能,包括改进的事件日志、秘密功能、定制特征键命名、用户头像支持和Beta远程配置,旨在提升产品开发体验和简化调试过程。
开发者在学习过程中首先接触文档,随着使用深入会不断回归。文档是产品的重要组成部分,Bucket强调质量优先,致力于提供高质量的开发者文档,以确保用户体验的一致性和愉悦性。
本研究扩展了传统的排名聚合问题,提出了最优桶顺序集问题,以提供多个共识排名,更好地反映输入排序中的偏好。实验结果表明,适应性显著提高,同时结果的可理解性得以保持。
作者Flo Merian于1月30日宣布将加入Bucket.co。
AWS推出S3 Tables Bucket,优化Apache Iceberg表的分析工作负载,查询性能提升3倍,事务速率提升10倍。该选项与AWS Glue Data Catalog集成,支持多种分析服务。尽管开发者对定价和功能有顾虑,S3 Tables仍被视为增强数据湖能力的重要工具。
Sa7mon-S3scanner是一款用于扫描S3 Bucket配置错误的工具,支持多种云服务,具备多线程扫描和结果保存到Postgres数据库的功能。用户可通过命令行安装和使用,支持多平台,遵循MIT开源协议。
本文探讨了如何通过放宽Top-K精确要求来提高在高度并行的机器学习加速器上的并行性。研究表明,近似Top-K算法能有效提升稀疏性算法在语言模型中的性能。
Cloudflare R2 存储为初创公司和个人用户提供免费云存储,但有每月使用限制。本文指导用户如何设置和使用 Cloudflare R2 存储,包括创建存储桶、将其绑定到 worker,并通过 worker 访问。还解释了如何配置 worker 代码,并通过自定义头和密钥保护存储桶操作。文章最后提供了部署和测试存储桶的说明。
AWS S3权限管理复杂,创建Bucket时可使用域名映射避免配置。配置ACL控制其他AWS账户写入权限,私有Bucket一般不开启。开启公开访问权限需关闭阻止公开访问限制。配置Bucket权限策略允许所有人访问指定路径资源。通过Cloudflare获取Bucket资源URL,配置CNAME至Cloudflare的DNS。使用CloudFront CDN配置自定义域名访问,导入SSL证书,创建CloudFront分配,添加备用域名与SSL证书。配置CNAME至Cloudflare。
goGetBucket是一款用于AWS S3 Bucket的渗透测试和安全研究的工具,可以快速扫描和发现Bucket的权限和访问权限信息。安装需要配置Go语言环境,可通过克隆源码或使用go get命令安装。使用时需提供目标域名和相关参数。遵循GPL-3.0开源许可证。
完成下面两步后,将自动完成登录并继续当前操作。