小红花·文摘
  • 首页
  • AI Tokens🪙
  • 排行榜🏆
  • 直播
  • FAQ
沉浸式翻译 immersive translate
Dify.AI
Coffee Break Clojure, Async

文章讲解Clojure异步编程与并发控制:区分同步、异步、并发、并行;介绍future/deref、agent/send、pmap等机制,并对比core.async的go与chan,借鉴Go的CSP模型,用channel解耦状态管理、控制并发,最后建议按场景权衡选择。

Coffee Break Clojure, Async

極客死亡計劃 極客死亡計劃 · 2026-10-12T15:48:37Z
实测 Django 6.0:模版片段、后台任务、CSP 安全,三大特性体验报告 - 曦远Code

Django 6.0 将于2025年发布,新增模版片段、内置后台任务框架和内容安全策略等功能,提升开发者体验。支持Python 3.12及以上版本,弃用旧功能,需参考迁移指南。

实测 Django 6.0:模版片段、后台任务、CSP 安全,三大特性体验报告 - 曦远Code

程序设计实验室 程序设计实验室 · 2026-03-04T03:16:00Z

本文介绍如何在Docker版本的Nextcloud中插入外部JavaScript脚本。首先需了解Nextcloud的代码位置,然后修改layout.user.php以添加自定义代码,并在docker-compose.yml中挂载该代码。安装后,通过post-installation钩子自动复制自定义代码,解决CSP的nonce问题,最终实现网页效果。

Nextcloud客製化網頁:插入外部JavaScript腳本 / Nextcloud Customized Webpage: Inserting External JavaScript Scripts

布丁布丁吃什麼? 布丁布丁吃什麼? · 2025-06-30T04:00:00Z
安全性 - 解决Next.js中未设置内容安全策略(CSP)头的问题

本文介绍了如何为Next.js应用设置内容安全策略(CSP),通过中间件添加nonce以防止跨站脚本攻击(XSS)。提供了使用ZAP工具扫描生成报告的代码示例,并讨论了请求头中设置nonce和脚本元素使用的常见错误及解决方案。

安全性 - 解决Next.js中未设置内容安全策略(CSP)头的问题

DEV Community DEV Community · 2025-05-28T10:43:57Z
优雅地消除CSP中的'unsafe-inline'指令

文章讨论了网站安全中“unsafe-inline”指令的风险,尤其在处理敏感用户数据时。对于电商或认证系统网站,使用该指令可能导致安全隐患。推荐使用Lua与Nginx结合的方法,安全处理内联脚本,提升安全性并减少延迟。

优雅地消除CSP中的'unsafe-inline'指令

DEV Community DEV Community · 2025-05-04T07:34:05Z

机器之心数据服务现已上线,提供高效稳定的数据获取,简化爬取流程。

通过成分准确预测晶体结构,一种基于ML的CSP新方法

机器之心 机器之心 · 2025-04-25T04:58:42Z
网络应用的内容安全政策(CSP)

内容安全政策(CSP)是网络应用安全的重要措施,旨在防止跨站脚本(XSS)和数据注入攻击。CSP通过指定允许加载的资源来源来增强网页安全性,实施时需细致配置、监控违规行为,并在安全与性能之间取得平衡。

网络应用的内容安全政策(CSP)

DEV Community DEV Community · 2025-04-13T07:59:45Z
如何在Laravel中防止跨站脚本包含(XSSI)

跨站脚本包含(XSSI)是一种安全漏洞,攻击者可利用浏览器处理脚本的方式,导致未授权的数据访问。在Laravel应用中,防范XSSI至关重要。应确保数据端点设置正确的Content-Type头,避免在脚本中包含敏感数据,实施内容安全策略(CSP),并定期进行安全评估。

如何在Laravel中防止跨站脚本包含(XSSI)

DEV Community DEV Community · 2025-03-18T08:42:02Z

本研究提出了一种名为DAO的西亚梅斯基础模型框架,专用于晶体结构预测(CSP)。实验结果表明,该框架在生成多样化晶体结构和准确预测关键温度方面显著优于现有方法,展现出在材料科学研究中的潜力。

Siamese Foundation Models for Crystal Structure Prediction

BriefGPT - AI 论文速递 BriefGPT - AI 论文速递 · 2025-03-13T00:00:00Z

Market pressures and operational demands are reshaping telecommunications. Communication service providers (CSPs) face mounting challenges as networks grow more complex and customer expectations...

Learn How AI-Powered Solutions Enhance CSP Service Assurance

BMC Software | Blogs BMC Software | Blogs · 2025-02-25T15:11:49Z
Laravel中的内容安全策略绕过:风险与缓解措施

内容安全策略(CSP)在现代网络开发中至关重要,旨在防止恶意内容执行。Laravel框架中的CSP配置错误可能导致安全漏洞,常见的绕过技术包括JSONP端点利用和不当的script-src指令配置。有效实施CSP的建议包括使用中间件设置CSP头、限制脚本源至可信域,并定期审计CSP策略以增强安全性。

Laravel中的内容安全策略绕过:风险与缓解措施

DEV Community DEV Community · 2025-02-23T07:59:15Z
当吾辈遇上 Firefox 中 9 年的陈年老 Bug

在开发跨浏览器扩展时,Chrome与Firefox对Content Script的CSP处理存在差异,导致Firefox中请求被拒绝。为解决此问题,可以通过将请求转发到Background Script或使用declarativeNetRequest API来修改CSP。推荐使用Background Script转发请求,尽管代码量较大。

当吾辈遇上 Firefox 中 9 年的陈年老 Bug

rxliuli blog rxliuli blog · 2025-02-16T12:31:06Z
内容安全策略:您网站的无名英雄

内容安全策略(CSP)是通过HTTP头保护浏览器免受XSS等攻击的机制,主要通过白名单限制可加载资源。关键指令包括default-src、script-src和style-src。建议使用HTTPS,避免使用'unsafe-inline'和'unsafe-eval',并监控报告以提升安全性。

内容安全策略:您网站的无名英雄

DEV Community DEV Community · 2025-02-11T16:08:01Z
使用内容安全策略(CSP)和JavaScript的网页安全

本文介绍了内容安全策略(CSP),通过限制网页加载的资源类型来防止跨站脚本(XSS)攻击。CSP通过HTTP头部定义,允许设置资源的安全来源。可在Apache和Nginx服务器上配置CSP,以增强应用程序安全性。实施CSP是现代网页应用安全的重要步骤。

使用内容安全策略(CSP)和JavaScript的网页安全

DEV Community DEV Community · 2025-02-03T23:10:32Z

云服务提供商(CSP)是云计算的核心,负责管理云基础设施并提供服务。2024年,云服务支出预计增长20.4%,达到6754亿美元。CSP的优势包括灵活性、可扩展性和安全性,主要服务类型有基础设施即服务(IaaS)、平台即服务(PaaS)和软件即服务(SaaS)。选择CSP时需考虑成本、功能、可靠性和安全性。未来,云计算将继续增长,企业将越来越多地采用多云策略。

什么是云服务提供商?CSP解析

BMC Software | Blogs BMC Software | Blogs · 2024-12-19T00:00:15Z

云服务提供商(CSP)是云计算的核心,负责管理基础设施并提供服务。2024年,云服务支出预计增长20.4%,达到6754亿美元。CSP的优势包括灵活性、可扩展性和安全性,主要服务类型有基础设施即服务(IaaS)、平台即服务(PaaS)和软件即服务(SaaS)。选择CSP时需考虑成本、功能、可靠性和安全性。企业越来越多地采用多云策略。

什么是云服务提供商?CSP解析

BMC Software | Blogs BMC Software | Blogs · 2024-12-19T00:00:15Z
如何调整边缘 AI 的规模以方便企业使用

CSP正在进行网络改造,以支持企业数字化转型。戴尔和英特尔的专家在电信AI论坛上指出,AI将增强边缘计算能力,边缘AI解决方案已准备就绪。通过结合技术与业务需求,企业能够降低成本并实现商业价值。戴尔和英特尔的联合产品优化了边缘AI应用,适用于多个行业。

如何调整边缘 AI 的规模以方便企业使用

实时互动网 实时互动网 · 2024-12-10T03:04:08Z

CsGo是一个适用于工业自动化和机器视觉的C#并发流程控制框架,具备高效的任务处理、灵活的调度机制和高精度定时器,支持多种并发模式和任务优先级设置,广泛应用于生产线控制和图像处理。

C#并发流程控制框架:基于CSP模型的工控逻辑与运动控制利器(单线程调度每秒100万次以上)...

dotNET跨平台 dotNET跨平台 · 2024-10-25T00:03:26Z
五分钟弄懂 CSP-J

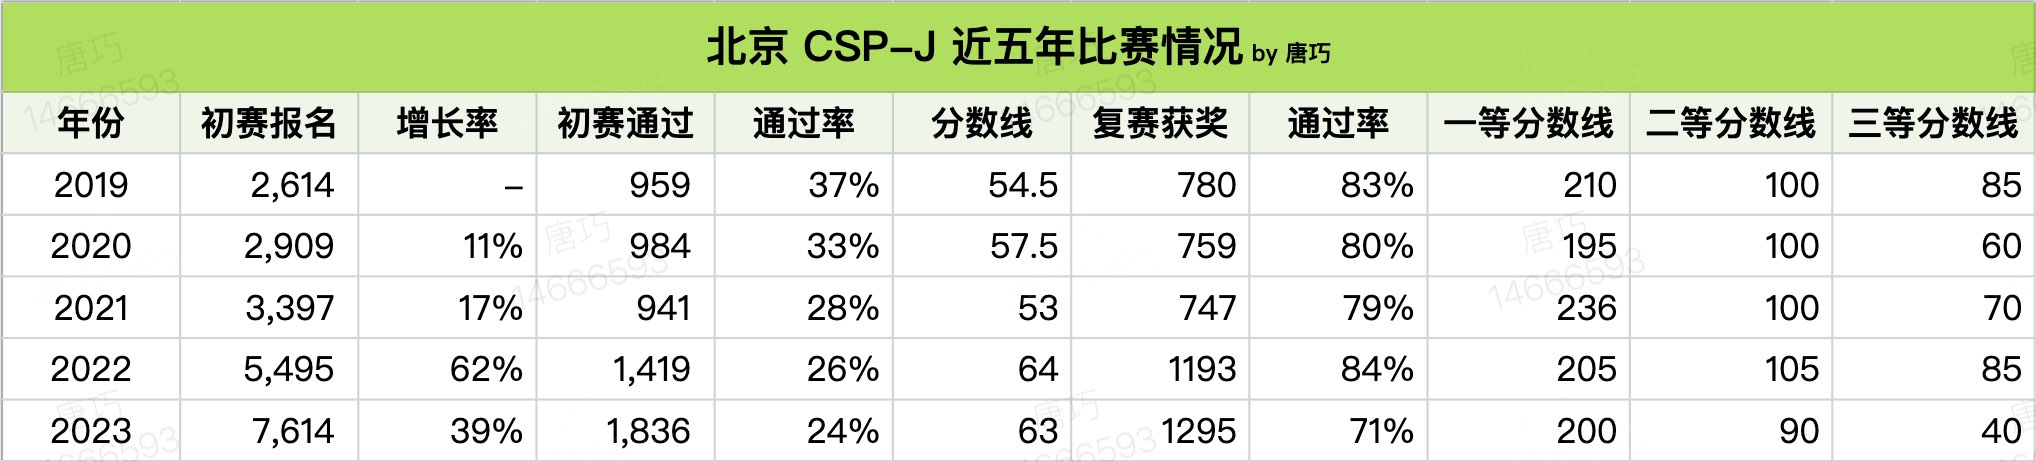
CSP-J是中国计算机软件人才的专业技能认证,主要用于选拔NOIP选手。比赛包括笔试和计算机测试。不同比赛获奖难度不同,大多数小学和初中生目标是CSP-J,而大多数高中生目标是NOIP。获得CSP-J奖项的难度相对较高。准备CSP-J的最佳年龄是四年级上学期。准备过程包括学习C++语言、数据结构和算法。总准备时间约为600小时。建议从四年级开始准备,目标是在六年级或初中获得奖项。

五分钟弄懂 CSP-J

唐巧的博客 唐巧的博客 · 2024-09-17T13:51:36Z
  • <<
  • <
  • 1 (current)
  • 2
  • 3
  • >
  • >>
👤 个人中心
在公众号发送验证码完成验证
登录验证
在本设备完成一次验证即可继续使用

完成下面两步后,将自动完成登录并继续当前操作。
1 关注公众号
小红花技术领袖公众号二维码
小红花技术领袖
如果当前 App 无法识别二维码,请在微信搜索并关注该公众号
2 发送验证码
在公众号对话中发送下面 4 位验证码
小红花技术领袖俱乐部
小红花·文摘:汇聚分发优质内容
小红花技术领袖俱乐部
Copyright © 2021-
粤ICP备2022094092号-1
公众号 小红花技术领袖俱乐部公众号二维码
视频号 小红花技术领袖俱乐部视频号二维码