Elastic推出ES|QL的新JOIN功能,帮助安全分析师更有效地进行威胁狩猎。通过JOIN,分析师可以将外部数据与查询结果结合,提升上下文理解,快速识别可疑活动,优先处理警报并响应事件,从而简化数据整合流程,增强安全工作流效率。
Elastic 8.18和9.0版本推出了ES|QL查找连接和Lucene 10等新功能,提升了查询性能和日志管理效率。ES|QL简化了数据丰富过程,支持安全和可观察性分析。新版本默认启用logsdb索引模式,优化了大规模日志处理的存储和查询性能。
Elastic 9.0和8.18版本正式发布,带来了更快的性能和更智能的索引。新版本新增LLM可观测性、Attack Discovery和自动导入等功能,提升了安全分析能力。同时,ES|QL查询语言也进行了改进,增强了实时数据连接和语义搜索功能。Elastic Cloud现已支持这些新特性。
Elasticsearch 8.18 推出 ES|QL 查找连接(技术预览),一种 SQL 风格 LEFT OUTER JOIN,通过单分片查找索引关联事件与参考数据(如资产、威胁情报),支持直接更新和多个匹配行。相比 ENRICH 更易管理,无需策略。示例包括按环境或团队分析日志、关联恶意 URL。创建查找索引可通过 Kibana 或 API 设置 index.mode。未来将支持更多连接类型。
Elastic 8.17发布了Elasticsearch logsdb索引模式、Elastic Rerank模型和ES|QL全文搜索功能,显著提升了存储效率和搜索性能。logsdb模式可减少65%的日志数据存储,Rerank模型增强了语义搜索,ES|QL支持更快速的日志查询。这些更新优化了用户体验,适用于电商等多种场景。
Elastic Search 8.14版本引入了ES|QL工具,旨在简化数据调查,包括高级搜索功能和向量搜索改进。其他亮点包括Elastic Observability和Elastic Security的更新。所有解决方案都建立在Elasticsearch平台上。
Elastic 8.14版本推出了攻击发现、ES|QL正式发布和AI助手等新功能,旨在通过AI驱动的安全分析现代化安全操作。攻击发现利用生成式AI增强复杂攻击模式的检测,帮助安全分析师快速识别攻击链。ES|QL提供高效的数据搜索和处理能力,支持自然语言生成查询。AI助手改善用户体验,支持实时响应和聊天记录保存,提升安全管理效率和安全性。
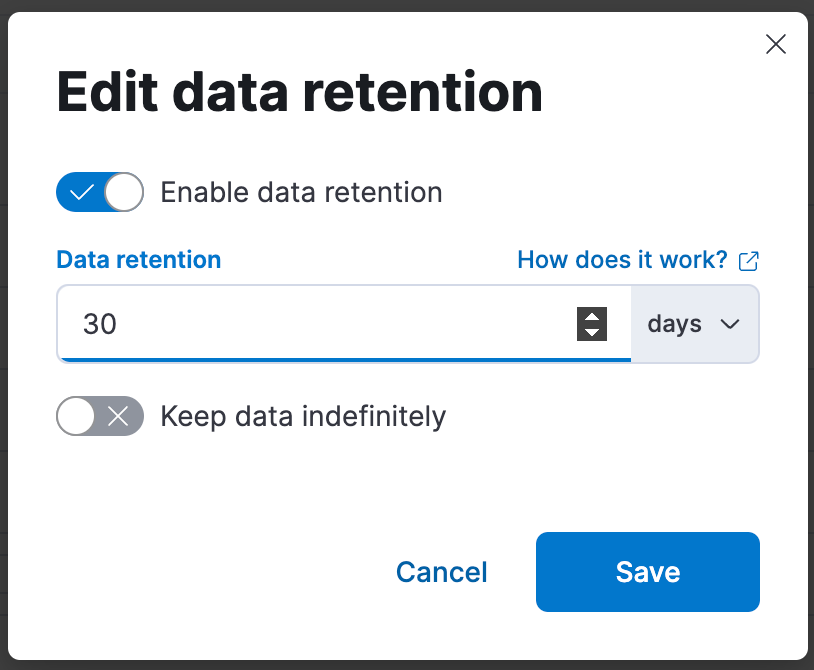
Elastic平台8.14发布,ES|QL查询语言正式可用,支持复杂数据分析。新增AWS KMS客户管理密钥加密、向量搜索优化(默认int8量化)、检索器简化查询。其他功能包括Logstash on ECK、远程集群API密钥安全、AIOps日志分析、数据流生命周期管理及仪表盘链接面板等。
Elasticsearch 8.11发布了Elasticsearch Query Language (ES|QL)的技术预览版,这是一项基础平台创新,可在Elastic解决方案中广泛使用。其他亮点包括改进的可观察性和安全功能。Elastic的解决方案建立在Elasticsearch平台上,为所有用户提供核心增强功能。
Elastic Stack 8.11发布,引入新查询语言ES|QL,简化数据探索,支持聚合、可视化及告警。新增数据流生命周期管理(技术预览)、跨集群搜索响应详情、reroute处理器GA、ELSER模型升级、向量搜索增强(多向量、4096维、MIPS、稀疏向量)及Kibana改进(Lens内联编辑、链接面板、颜色映射)。
完成下面两步后,将自动完成登录并继续当前操作。