烧饼旗下 doma.in 开放 wz.org、wz.io、com.fo、co.fo 等二级域名注册,支持烧饼、Google、GitHub 等账号登录。注册需真实信息,建站须启用 HTTPS,DNS 自行托管,域名信息可通过 RDAP 查询。论坛会员可用大米在商城购买代金券兑换余额注册域名,每次限购 10 张,兑换码不退款。
文章系统梳理网络知识:DNS负责域名与IP解析;HTTP为无状态协议,涵盖请求方法、报文、状态码及1.1与1.0差异;Cookie存于客户端,Session存于服务器;HTTPS通过SSL实现加密与认证;TCP包括三次握手、四次挥手、流量控制与拥塞控制;IP负责寻址与路由;TCP/IP采用分层封装;并介绍XSS、SQL注入、CSRF等Web攻击及IGMP、ICMP、ARP协议。
文章由同事将网址前缀从 HTTPS 改为 HTTP 即可访问的现象引出,介绍两者区别:HTTP 运行于 TCP 之上,内容明文传输,无法验证身份,默认端口 80;HTTPS 在 HTTP 与 TCP 之间加入 SSL/TLS,内容加密,可验证双方身份,默认端口 443。因此在公共网络下输入敏感信息时应确认网址以 https 开头,并警惕可疑证书。
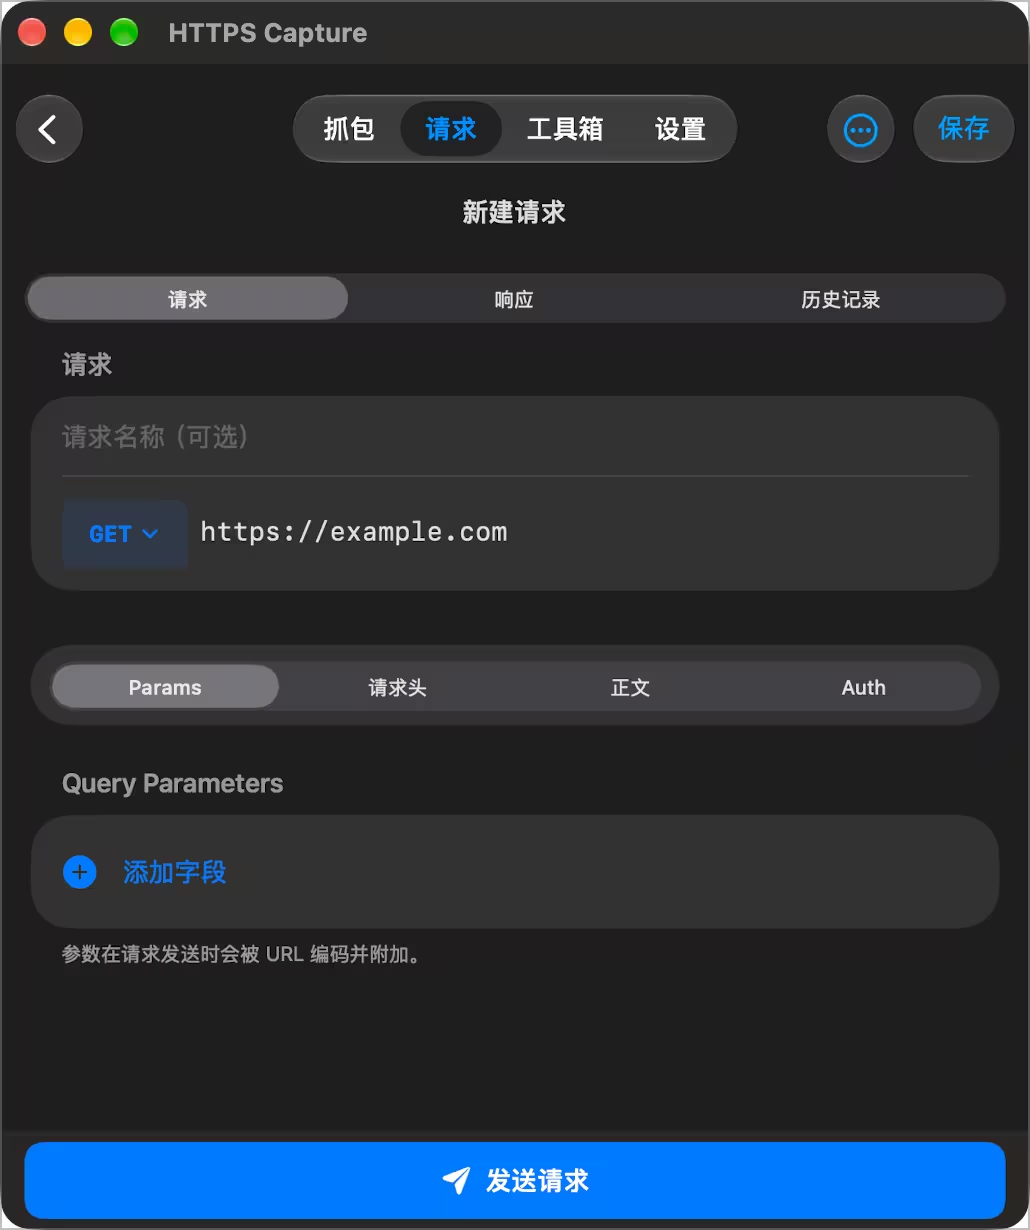
HTTPS Capture 是一款支持 iPhone、iPad、Mac 的抓包与 API 调试工具,App Store 终身限免,但未上架国区。它支持 HTTPS 解密、局域网抓包、URL 重写、JS 脚本、Mock、断点调试、WebSocket、HAR 导出、请求对比、上游代理、TLS 指纹识别及 21 款开发者工具,并支持 iCloud 同步。Mac 需 macOS 14.0+ 且 M1 以上芯片。
文章内容为空,无法进行摘要。请提供有效文本。
PS5版Minecraft卡加载,抓包发现微软Azure的TCP 443认证响应超时,游戏UDP未启动,并非DNS或IPv6问题。解决方案:在OpenWrt上用ShellCrash仅对该PS5的MAC地址代理TCP 443,DNS和UDP 19132直连,规则需持久化,并移除无关的DNS改写和端口转发。
文章探讨了从不同角度观察著名建筑和风景所带来的新发现,特别是埃及金字塔的不同视角。同时,指出国内影视界因抗日神剧受到批评,港台导演是主要责任者。
Valet 是一个本地开发工具,通过 dnsmasq 处理本地域名,使用 Nginx 接收请求,并通过 server.php 和 driver 找到项目入口。它简化了本地开发流程,自动生成和信任本地证书,实现 HTTPS,方便管理多个项目,提供高效的开发环境。
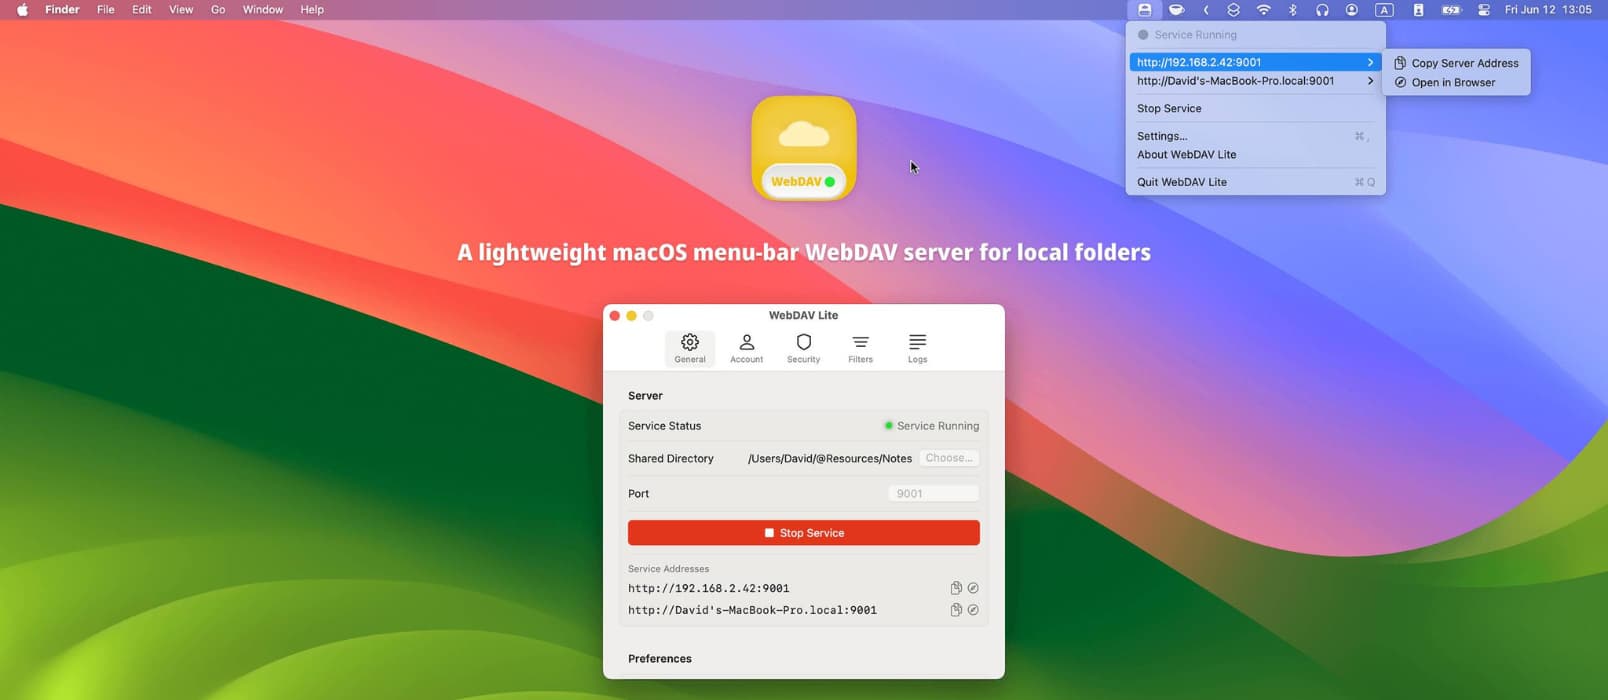
WebDAV Lite 是一款 macOS 工具,可以将任意文件夹变成 WebDAV 服务器,目前限免。它常驻菜单栏,支持一键共享,兼容 Infuse 和 VLC,支持 HTTPS 加密和密码保护。用户可通过 App Store 免费解锁高级版。
拉流域名是观众获取直播流的入口,配置不当可能导致无法播放或被盗带宽。文章介绍了拉流域名的定义、配置步骤及注意事项,包括防盗链、HTTPS兼容性、跨域设置和缓存策略。配置时需确保安全性,避免盗播,并进行多项验证以确保正常播放。
本文介绍了如何使用Docker Compose自托管MinIO,支持HTTPS和预签名的上传/下载URL。自托管MinIO可以降低测试环境的存储成本,避免在AWS S3等服务上产生费用。文章详细说明了配置步骤,包括DNS设置、MinIO运行、HTTPS暴露、创建存储桶和访问密钥等,以确保安全和高效的文件管理。
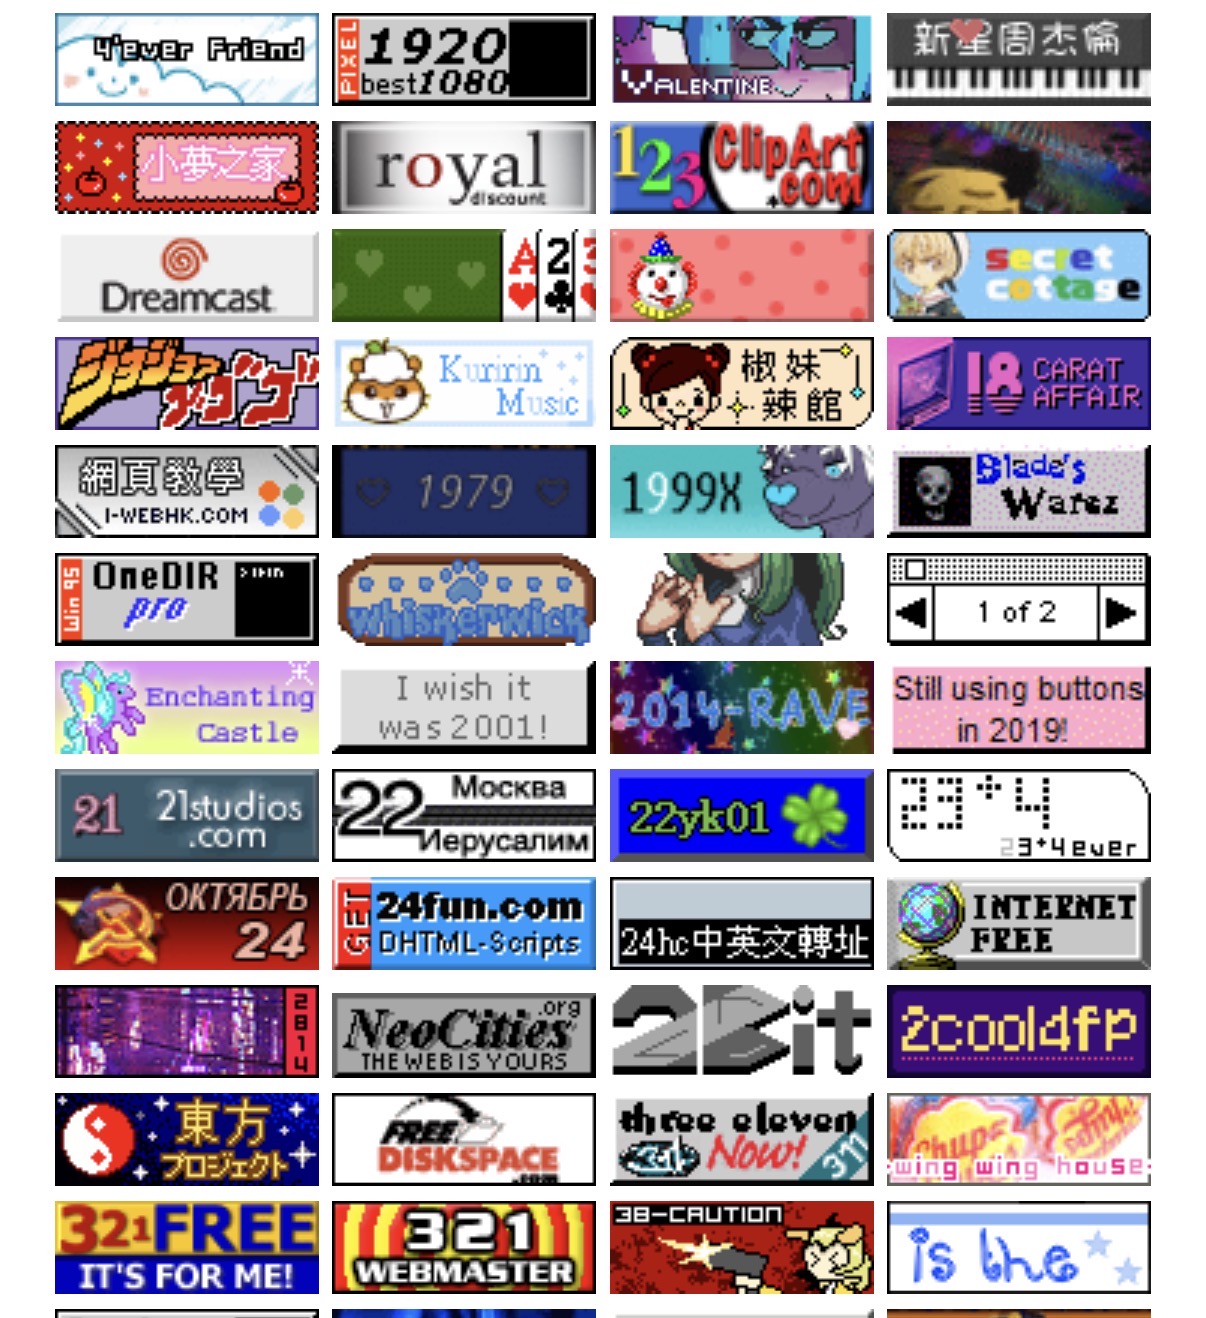
文章表达了对88×31图标的喜爱,认为它们具有Y2K风格,并提到一个网站列出了几千个此类图标,唤起了作者对小学时代的回忆。
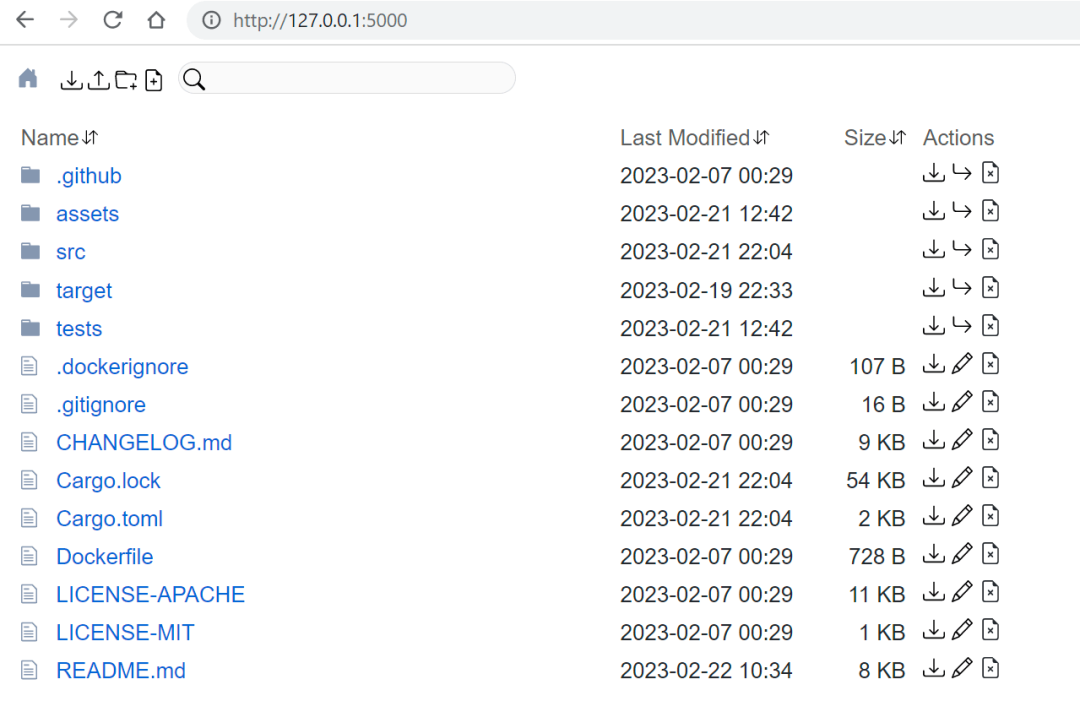
dufs 是一个轻量级的文件服务工具,可以快速将本地目录转变为可访问的网页文件站。它支持上传、删除、搜索等功能,适合内网共享和数据下载,使用简单高效。dufs 还提供账号权限控制和 HTTPS 支持,填补了网盘与命令行之间的空白。
随着AI助手的普及,隐私问题日益严重。LLM Agent在工作流中处理大量敏感数据,存在中间层读取和篡改请求的风险。传统的安全措施如HTTPS无法完全解决这些问题,因此需要增强数据处理的透明度和审计能力。未来应关注在受限环境中处理明文数据的安全性。
slim 是一个轻量级的反向代理工具,简化本地开发中的 HTTPS 设置。用户可以通过一条命令生成合法证书并配置本地域名,避免浏览器警告。它支持多种开发服务器,确保开发环境与生产环境一致,提升开发体验。
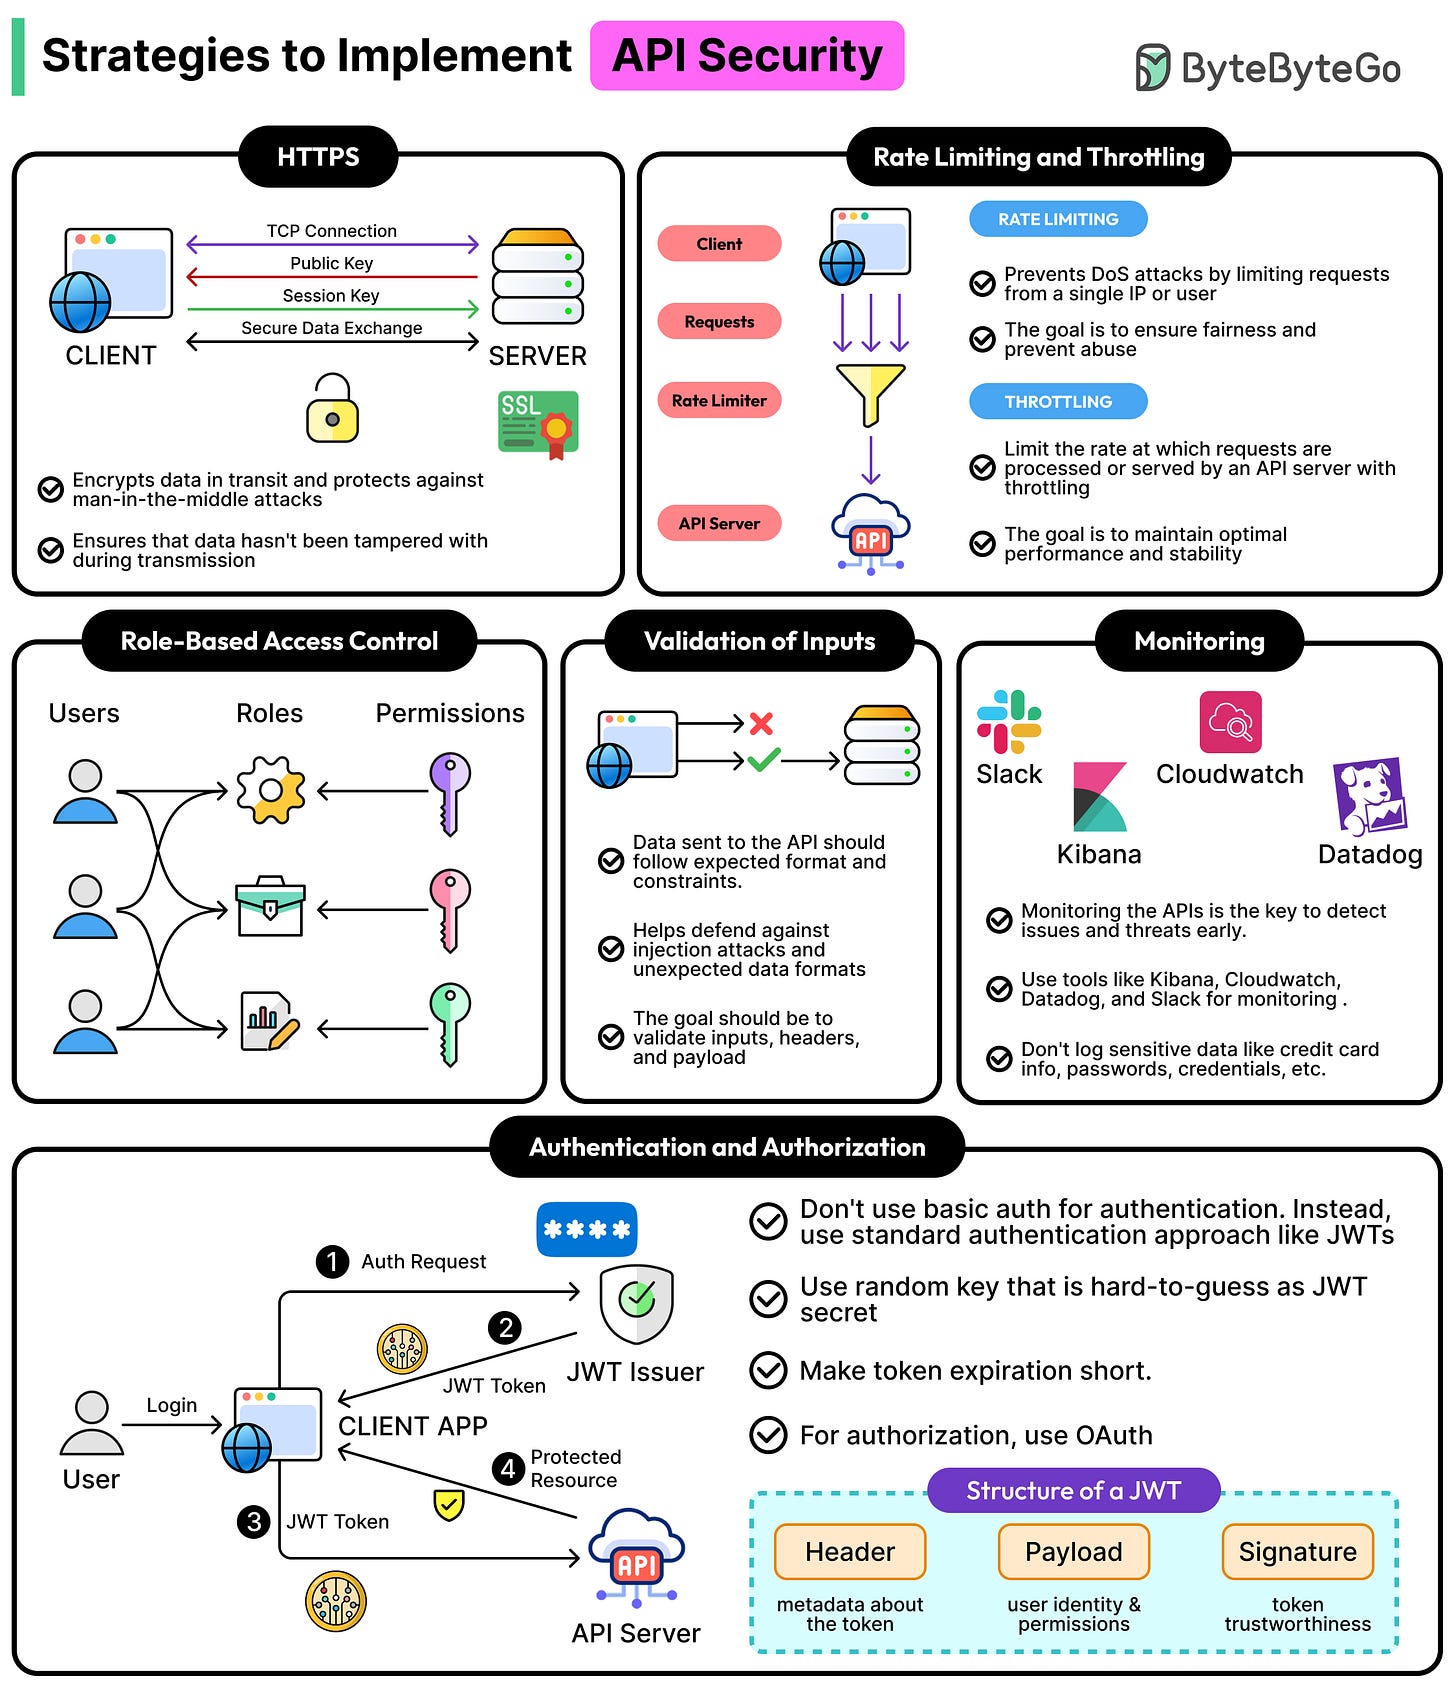
大多数生产环境中的API都具备安全措施,如启用HTTPS和API密钥。然而,安全的API不仅仅是形式上的检查。常见问题是API验证凭据正确,但未检查访问特定资源的权限。这使得API安全性变得复杂。本文探讨不同的API安全策略及其适用场景。
mitmproxy 是一个开源的中间人代理工具,主要用于调试和分析 HTTP/HTTPS 流量。安装后可通过命令行启动 mitmweb,并设置代理环境变量以捕获流量。为了解决 Python 客户端的证书问题,需要合并证书并设置环境变量。此外,使用附加脚本可以改善 JSON 数据的中文显示。
https_proxy 是一个用 Rust 编写的单二进制 HTTPS 正向代理,具备证书管理和隐身伪装功能,支持自动签发和续期,设计简洁,支持 HTTP/2,提供多用户认证,适合隐私保护需求。
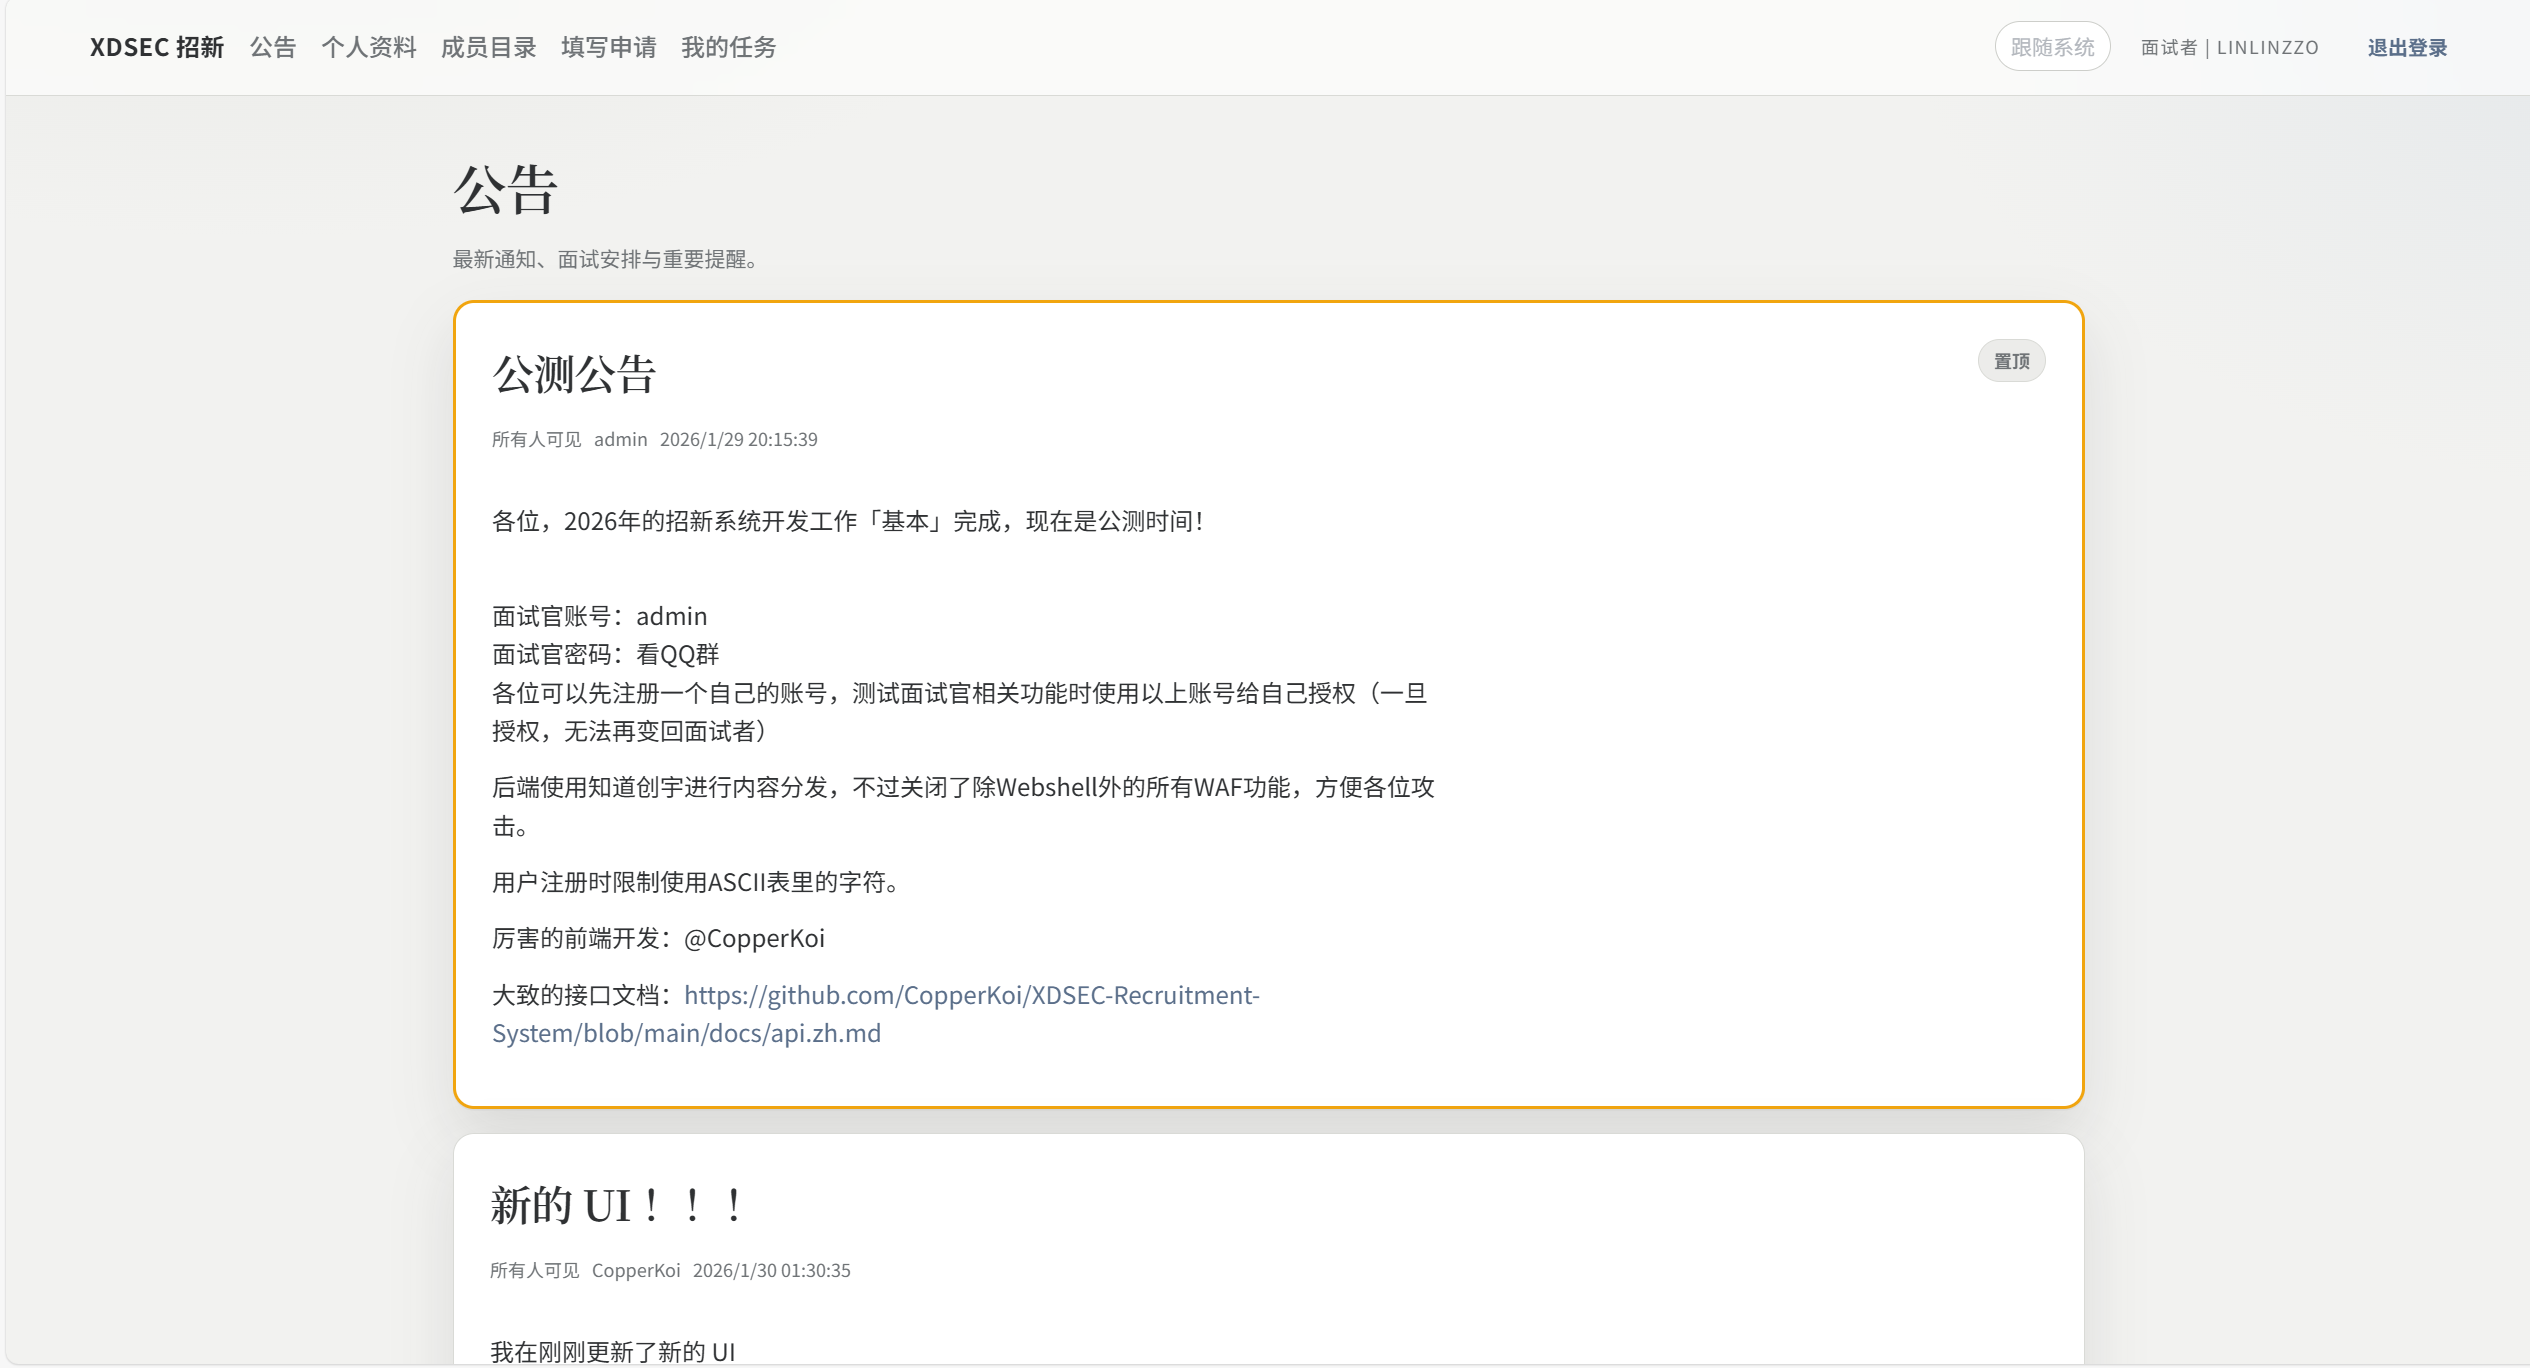
今年1月,CopperKoi与我重做了协会的招新系统,前端使用Vite,后端使用Golang和gin。在开发过程中遇到CSRF防护和密码传输问题,最终通过HTTPS保障明文密码安全。公测时发现接口参数校验问题并解决。代码部署后发现JWT安全漏洞,需改进。
我们三人一致支持改进的PRNG,鼓励Scott继续完善PR以便合并。Haarg的“缺失导入”PR已获Paul认可。核心TLS仍是下个发布周期的目标,Crypt::OpenSSL3可能足够完善以支持基本的HTTPS客户端构建。
完成下面两步后,将自动完成登录并继续当前操作。