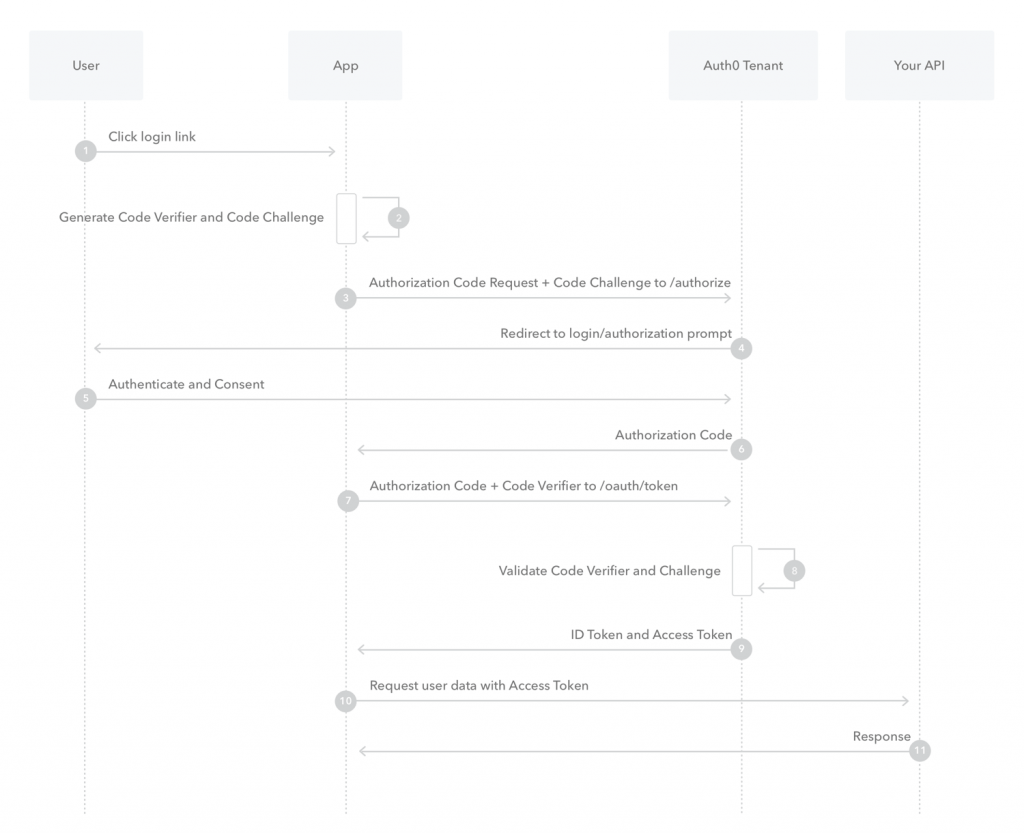

OAuth 旨在安全访问用户资源而无需密码,解决授权问题;OIDC 处理用户信息。OAuth 的角色包括资源拥有者、资源服务器、客户端和授权服务器。授权流程有多种方式,如授权码、PKCE、设备码、客户端凭证、隐式和密码方式,各具优缺点,适用于不同场景。
Cookie认证是一种在OAuth系统中保持用户登录状态的方法,ASP.NET Core通过CookieAuthenticationDefaults类配置此认证。在成功的OAuth认证后,使用OnCreatingTicket事件保存身份声明,并通过HttpContext.User属性访问用户数据,从而管理用户访问权限。
OAuth 2.0是一种授权框架,允许第三方应用安全地访问用户资源。它通过短期访问令牌和长期刷新令牌来确保安全性。以Netflix为例,展示了在多个设备上无缝访问内容的能力。OAuth 2.0支持多种授权方式,适用于不同场景,强调令牌管理和安全机制。
这是一个用于快速测试和调试Salesforce OAuth2配置的工具,提供交互式网页界面和后端服务,支持PKCE,能够验证OIDC元数据、构建授权请求并交换令牌,用户可本地运行以简化设置。
本文介绍了OAuth 2.0的原理及漏洞挖掘技巧,重点讲解了其工作流程和授权类型,特别是授权码和隐式授权。通过实例分析了隐式流程的身份验证绕过漏洞及缺陷接管账号漏洞,强调了安全性问题及钓鱼攻击风险,旨在帮助读者理解OAuth 2.0及其安全隐患。
本文介绍了让Python脚本接收OAuth2.0的Code的方法,包括使用URI Scheme和使用http服务监听。作者尝试了不同的实现方式,最终使用了python自带的http.server模块。AI的帮助解决了作者的问题。
本文介绍OAuth协议的基本概念、角色、抽象流程、授权模式、攻击面和攻击案例,包括开放重定向攻击和OAuth钓鱼攻击。同时介绍了o365-attack-toolkit工具。
[[toc]] 如今在涉及到用户登录的系统设计里面,基本上都是通过 OAuth 2.0 来设计授权,当你在调用登录接口的时候,可以看到在返回来的数据里面会有 2 个 Token:一个 accessToken 和一个 refreshToken 。 为什么会有两个 Token,之间有什么区别?这其实是 OAuth 2.0 的四种方式 之一的...
什么是OAuth2.0? OAuth2.0是OAuth协议的下一版本,但不向后兼容OAuth 1.0即完全废止了OAuth1.0。 OAuth 2.0关注客户端开发者的简易性。要么通过组织在资源拥有者和HTTP服务商之间的被批准的交互动作代表用户,要么允许第三方应用代表用户获得访问的权限。同时为Web应用,桌面应用和手机,和起居室设备提供专门的认证流程。2012年10月,OAuth...
说 OAuth2.0 漏洞/这个协议不安全的人,把头伸过来下,砖头准备好了。 Black Hat 的有关 Pa […]
完成下面两步后,将自动完成登录并继续当前操作。