Vercel要求Marketplace供应商在2027年前淘汰长期API密钥,改用OIDC和短期身份令牌,否则将被下架。调查显示仅8.4%供应商支持安全认证方式,而Vercel自身GitHub Actions部署流程仍依赖VERCEL_TOKEN,遭开发者批评。11月30日起不合规集成将标注“不安全”。Vercel Connect支持运行时获取短期凭证,但仍保留静态密钥选项。
Vercel 指出长期静态凭证(如 API 密钥、数据库密码)易泄露且轮换成本高,而 OIDC 可让应用使用短期签名令牌认证,无需存储长期密钥。调查显示仅 8.4% 的 SaaS 厂商支持安全认证。为此 Vercel 推出 OIDC UI 组件、扩展 OIDC 支持并缓存令牌以降低延迟,同时要求 Marketplace 厂商在 2026 年 11 月前支持 OIDC,否则标注“不安全”,并于 2027 年 1 月下架。
Vercel Marketplace 现支持在项目面板内直接创建和连接 Amazon S3 资源。集成会自动将连接信息写入环境变量,并使用短期 OIDC 凭证认证,无需存储静态 AWS 密钥。S3 也已接入 v0,可自动配置并生成代码。用户可通过 Vercel 新建 AWS 账户,获得 100 美元、为期六个月的积分,或关联现有账户管理用量。
Vercel 推出新 GitHub Action,通过 OIDC 认证将容器镜像推送到 Vercel 容器注册表,无需存储长期凭证。工作流用 OIDC 令牌换取短期 Vercel 令牌登录,任务结束自动注销并撤销。需配置 OIDC 策略、团队 ID 等变量并授予 id-token 写入权限,随后即可构建推送镜像,也可用作 Vercel 沙箱自定义镜像。
作者时隔三年更新博客,将静态网站迁移至Azure,使用AKS托管网站、Azure SQL存储数据,并新增访问指标采集,记录文章访问量、来源、设备等信息。CI/CD改用GitHub Actions,通过OIDC免密构建镜像并部署。作者称此举几乎无需运维,成本约每月七八十美元,后续计划将其他服务也迁至AKS。
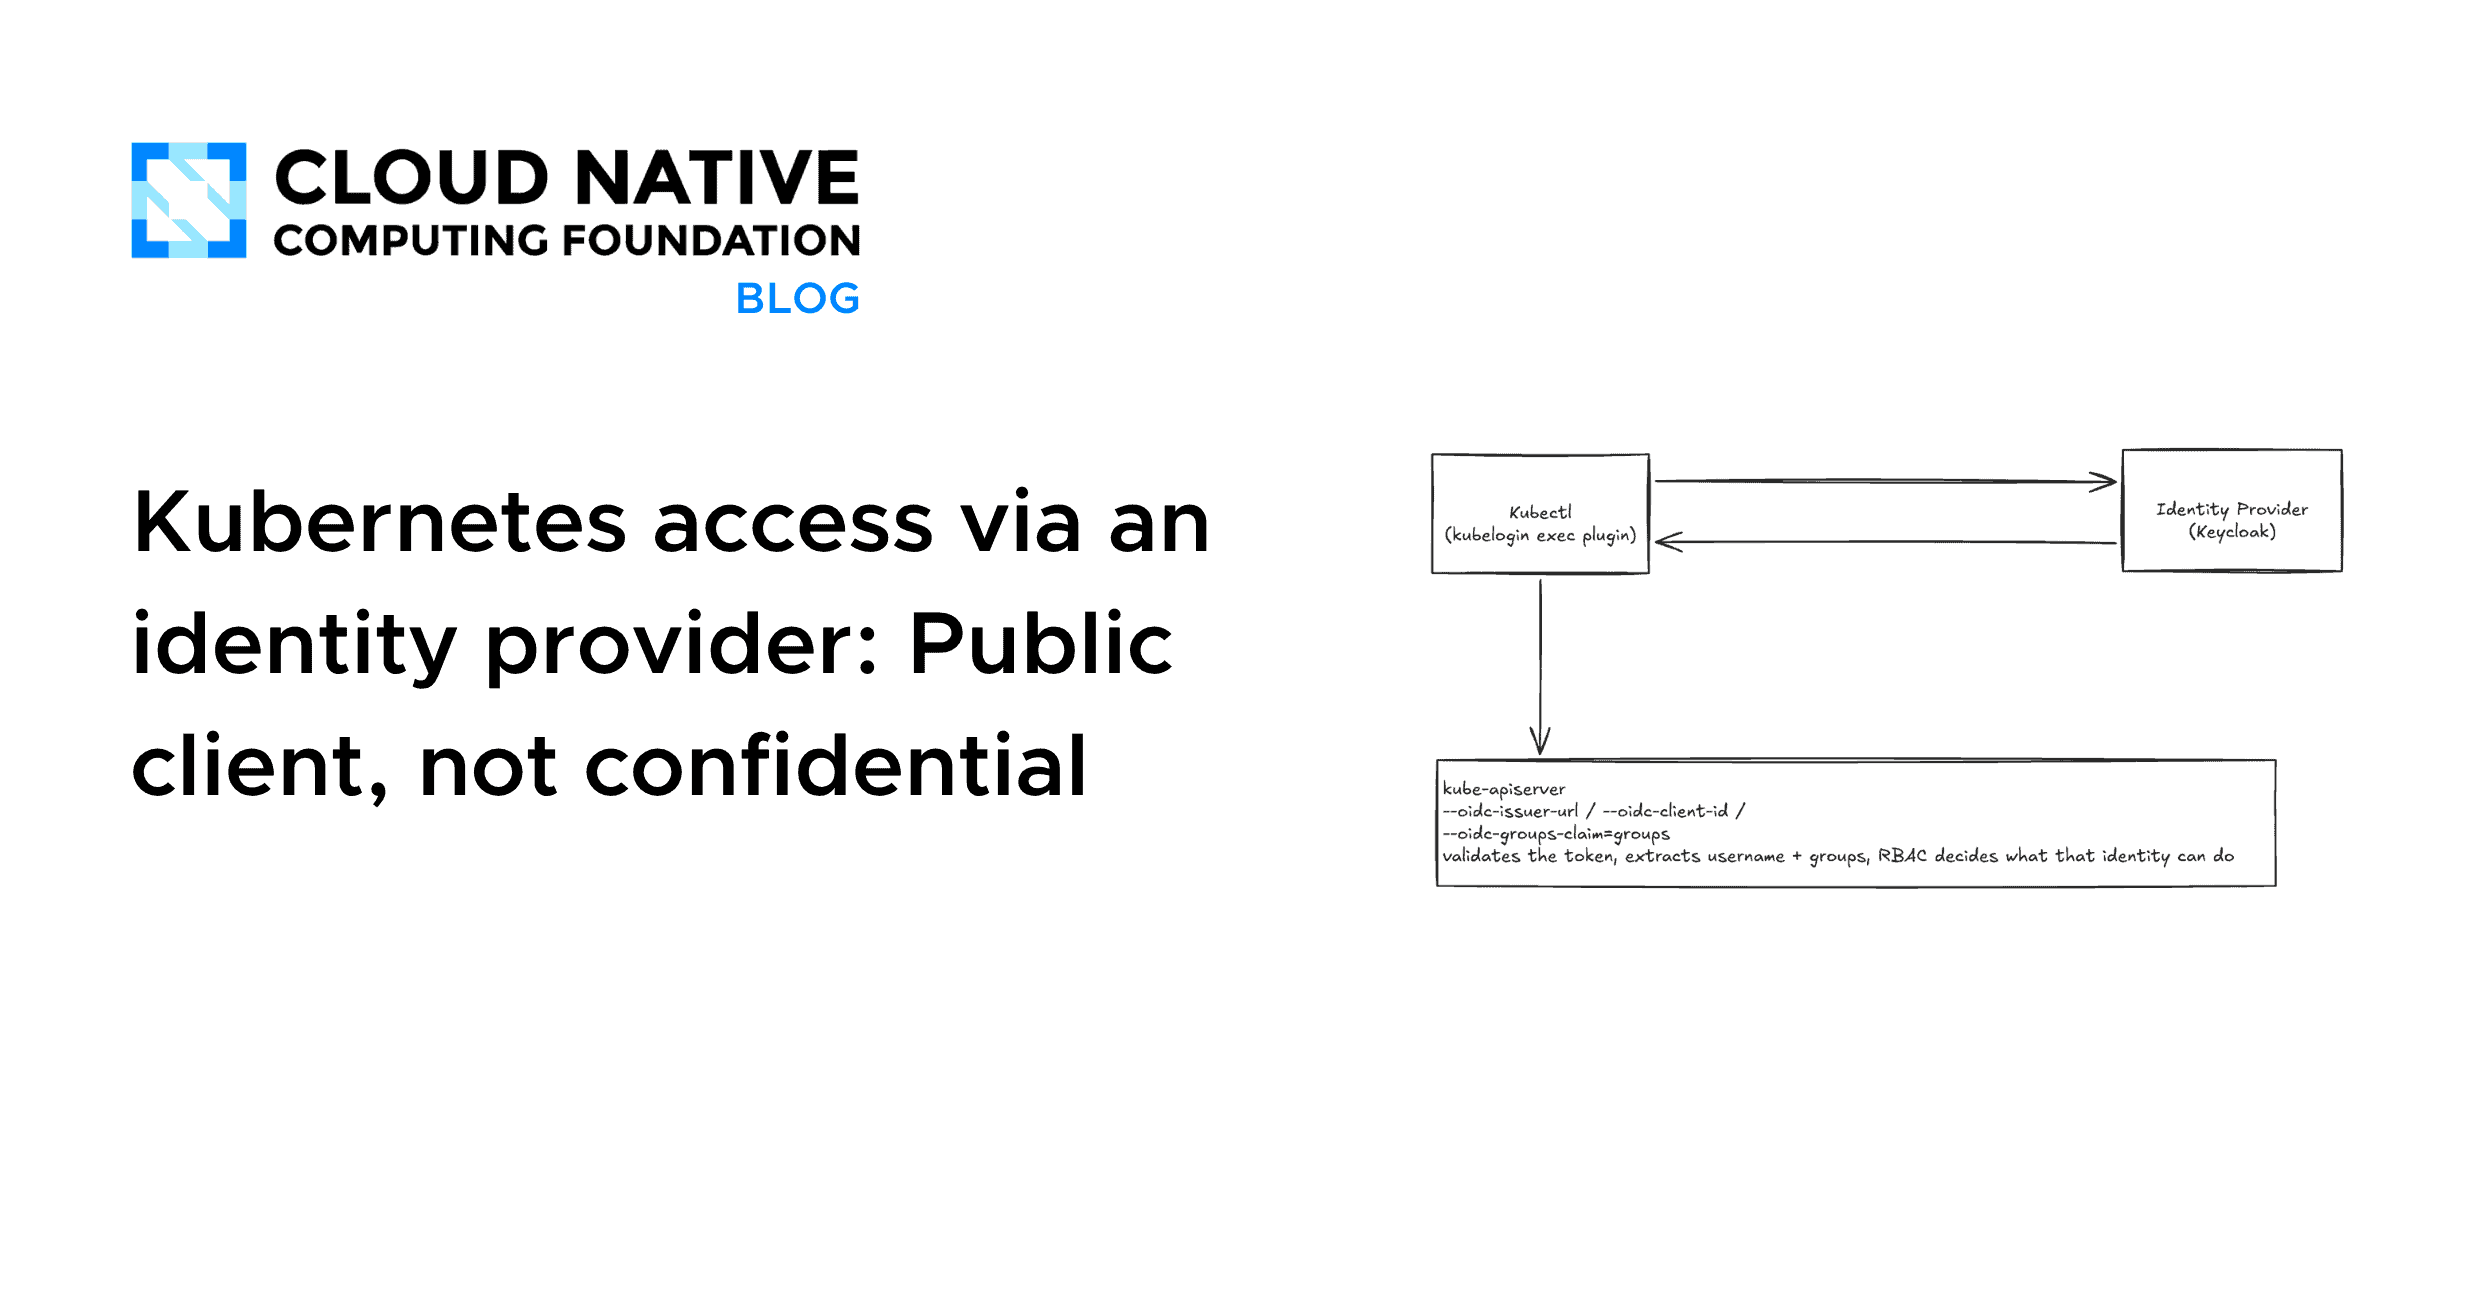
自建Kubernetes集群常忽略访问控制,默认使用静态证书或长期令牌,难以撤销。建议集成OIDC身份提供商(如Keycloak),通过公开客户端和PKCE认证,使访问权限跟随用户组变化。配置包括kubelogin插件、Keycloak映射组声明、API服务器OIDC参数及RBAC绑定,实现权限动态管理,提升审计可追溯性,设置成本低。
TeamCity推出OIDC JWT插件,支持构建配置通过短期OIDC身份令牌安全认证AWS、Google Cloud等服务,无需存储静态凭证。插件提供签名密钥轮换、公开元数据文档及API扩展,支持两种令牌获取方式:构建参数或按需HTTP请求。适用于TeamCity 2025.11+,需Java 17。
本文介绍Kubernetes v1.30.3中kube-apiserver的认证链结构,涵盖X509证书、SA token、静态Bearer、Bootstrap、OIDC及Webhook等认证器边界。文章区分401(认证失败)、403(授权失败)、503(存储或Webhook故障)等错误码,并讨论SA token过期、OIDC JWKS缓存等排障要点,强调认证与授权职责分离。
Vercel Connect正式发布,用短期、按任务范围限定的令牌替代长期凭证,支持100多个连接器,并新增RBAC、审计日志和可观测性。应用运行时通过OIDC身份请求令牌,自动刷新,无需存储密钥。支持自定义环境、eve和Chat SDK,v0可自动配置,定价按令牌请求和触发事件计费。
Vercel Connect现已全面上线,支持所有套餐。它通过运行时请求短期令牌替代长期密钥,利用OIDC身份认证,令牌自动刷新且过期。可连接100多种服务,提供细粒度RBAC、审计日志和触发器功能,无需存储Webhook密钥。支持AI SDK、MCP等适配器,定价基于令牌请求和触发事件,Hobby免费,Pro按量计费。
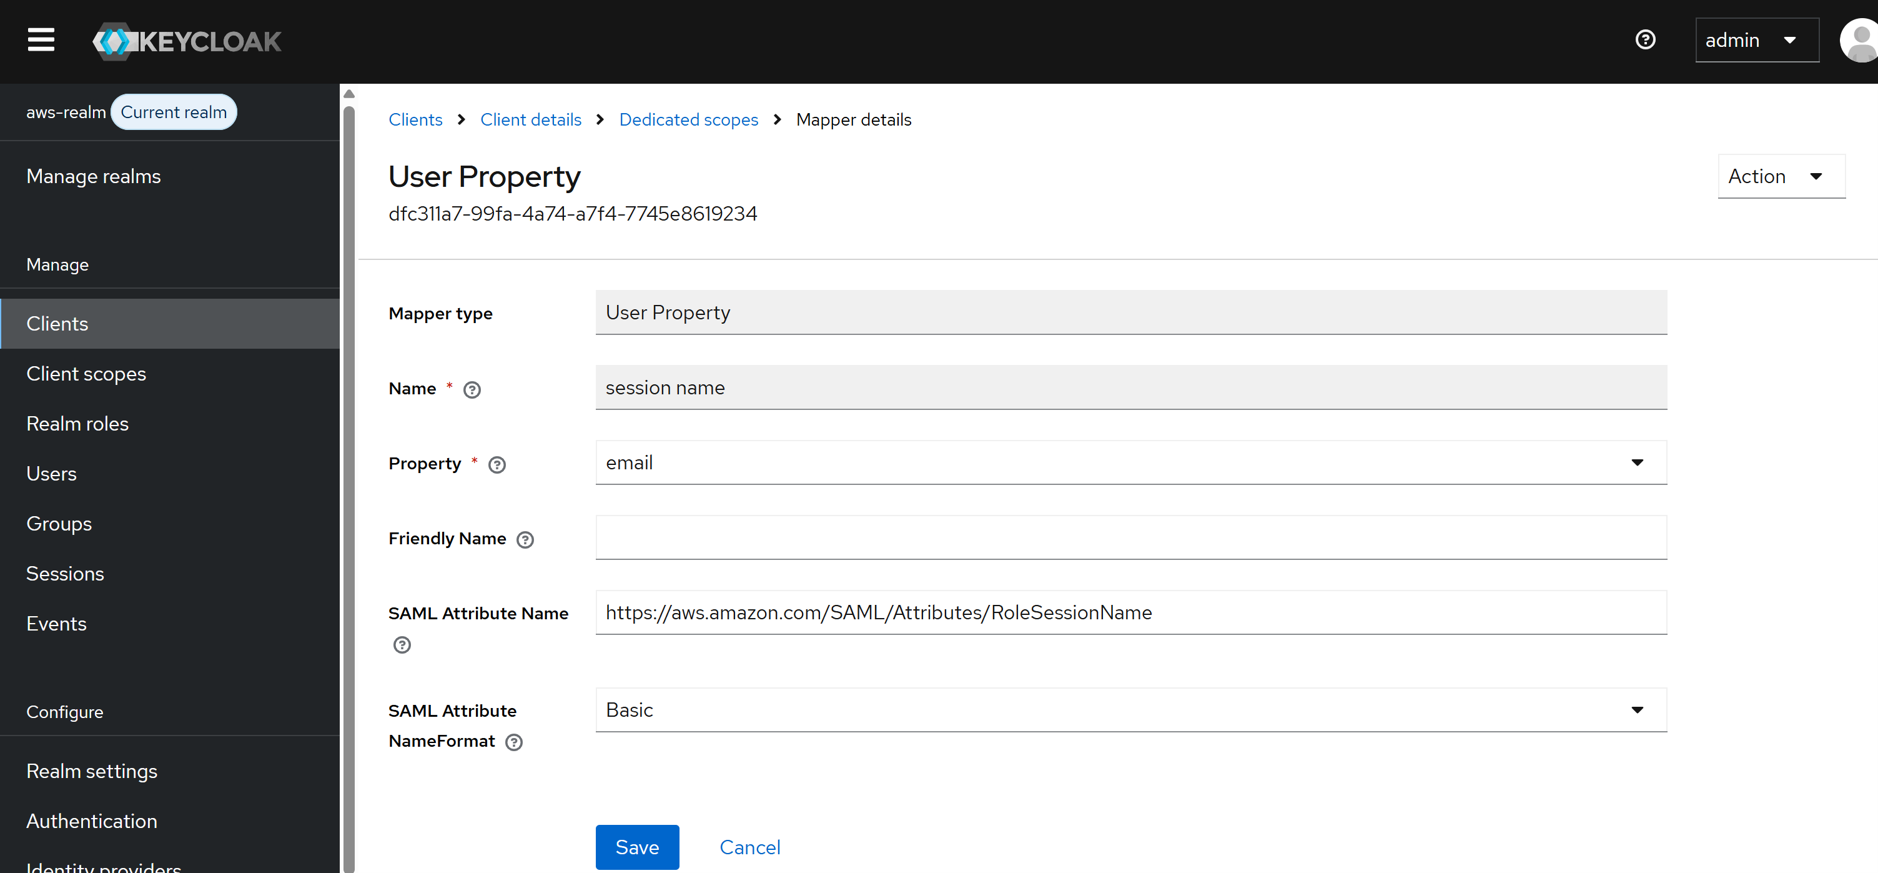
本文介绍如何用开源身份提供商Keycloak为Amazon QuickSight配置多端SSO。方案在Keycloak单一Realm下创建SAML和OIDC两个客户端,分别服务QuickSight Web和Desktop登录,共享用户体系。文章详述了部署Keycloak、配置HTTPS、SAML联合、OIDC集成及验证步骤,并给出生产环境安全建议,实现统一身份管理和灵活角色控制。
Vercel KMS 允许在 Vercel Functions 中安全签名 JWT 和消息,私钥托管于 KMS,不进入代码或环境变量。支持创建和轮换 RSA、ECDSA、EdDSA 密钥,按环境授权项目,并限制声明。令牌可通过公开的 OIDC 和 JWKS 端点在任何地方验证。提供 CLI 和仪表盘管理,建议每个项目和环境使用独立签发者,便于隔离和轮换。目前处于测试阶段,适用于所有计划。
本文介绍自建IdP对接Amazon QuickSight双端SSO的实战方法:Desktop端使用OIDC+PKCE,Web端需新增SAML 2.0并发出AWS专用断言。需配置AWS侧SAML Provider和IAM Role,注意ARN的region留空,并确保SAML与OIDC共享会话避免二次登录。
本文介绍如何为GitHub Actions工作流设置最小权限以降低安全风险。默认工作流权限过宽,可能被攻击者利用。建议先审计工作流实际需求,设置只读默认权限,仅在特定作业(如发布)添加写权限,并使用OIDC获取云访问凭证。最后验证工作流在受限权限下仍能正常运行。
Vercel Passport现已全面可用,允许用户通过Okta、Microsoft Entra ID等OIDC提供商保护部署。它提供getIdentity()读取已验证访客身份,支持组授权、下游服务验证、活动日志监控,并支持自动化流量绕过和自定义环境。该功能适用于企业版计划。
现在可以在CI/CD工作流(包括GitHub工作流)中交换OIDC令牌,以获取短期有效的Turborepo访问令牌,用于访问Vercel远程缓存。这比长期个人访问令牌更安全,因为OIDC令牌短期有效、仅限缓存访问,并与团队关联。建议用户迁移至OIDC,可通过设置添加策略。
本文介绍如何用开源身份认证服务器Keycloak作为IdP,通过Amazon EC2部署OIDC Provider,为Amazon Quick Desktop配置企业SSO登录。方案分IAM Federation和IAM Identity Center两种模式,前者配置简单,后者适合已用IAM Identity Center的企业。核心要点包括Keycloak需公网可达、证书有效、用户邮箱一致,并详细说明了部署步骤和注意事项。
本文介绍如何用飞书实现Amazon QuickSight统一单点登录。飞书授权非标准OIDC,无法直接对接QuickSight Desktop,故开源方案用Lambda和API Gateway构建适配器,KMS签发id_token,Cognito为身份枢纽,支持Web和Desktop登录。用户一次飞书授权即可访问QuickSight,部署简单,安全合规。
Vercel的OIDC发行者现支持自定义受众,允许部署请求特定受众声明的OIDC令牌,以实现安全的服务间身份验证。使用唯一受众值可提高安全性,防止令牌重放。新服务简化了生成特定提供者令牌的过程,确保低延迟的令牌交换。
本文讨论了OpenID Connect(OIDC)在OAuth 2.0基础上增强的功能,强调了企业在B2B SaaS中对单点登录(SSO)的需求。分析了SSO的必要性,包括大客户的安全合规要求、集团多产品线的统一登录以及SaaS平台接入第三方身份提供者的场景。OIDC通过提供id_token、UserInfo端点和Discovery文档等功能,简化了身份验证流程,提升了企业的安全性和合规性。
完成下面两步后,将自动完成登录并继续当前操作。