
从应用安全到云安全,AWS Continuum帮助客户在SDLC 全生命周期进行安全管理(一)
内容提要
AWS推出前沿智能体AWS Security Agent,将渗透测试从依赖专家、周期数周的传统模式,转变为按需触发、7×24运行、可嵌入SDLC全流程的持续验证能力。其多智能体架构支持多步骤攻击链模拟,覆盖OWASP Top 10与业务逻辑漏洞,经实际利用验证确保极低误报,并提供开发者友好的修复建议。黑盒、灰盒、白盒三种场景实测均获高置信度结果,测试周期从数周压缩至数小时。
延伸解读
从周期性评估到持续验证的范式转变
文章指出传统渗透测试受限于专家资源,通常3-6周才能完成一次,且只能覆盖少数关键应用,导致大量应用从未被真正测试。AWS Security Agent将渗透测试转变为按需触发、7×24运行的持续验证能力,测试周期压缩至数小时,使安全验证频率能跟上开发迭代节奏。这种转变的核心价值在于让安全覆盖不再由预算决定,而是可以扩展到整个应用组合。
多智能体架构如何兼顾广度与深度
Security Agent采用多智能体协作架构,通过认证访问、基线扫描、多阶段探索、专用智能体集群、验证与报告五个环节协同工作。受管执行确保标准风险项不遗漏,引导探索则基于代码分析和流量情报推理应用特有的攻击机会。专用Swarm Worker Agent各司其职,分别负责攻击面映射、业务逻辑分析、漏洞验证和优先级排序,这种分而治之的设计使系统能同时覆盖OWASP Top 10和传统工具难以发现的业务逻辑漏洞。
实际利用验证机制对误报控制的意义
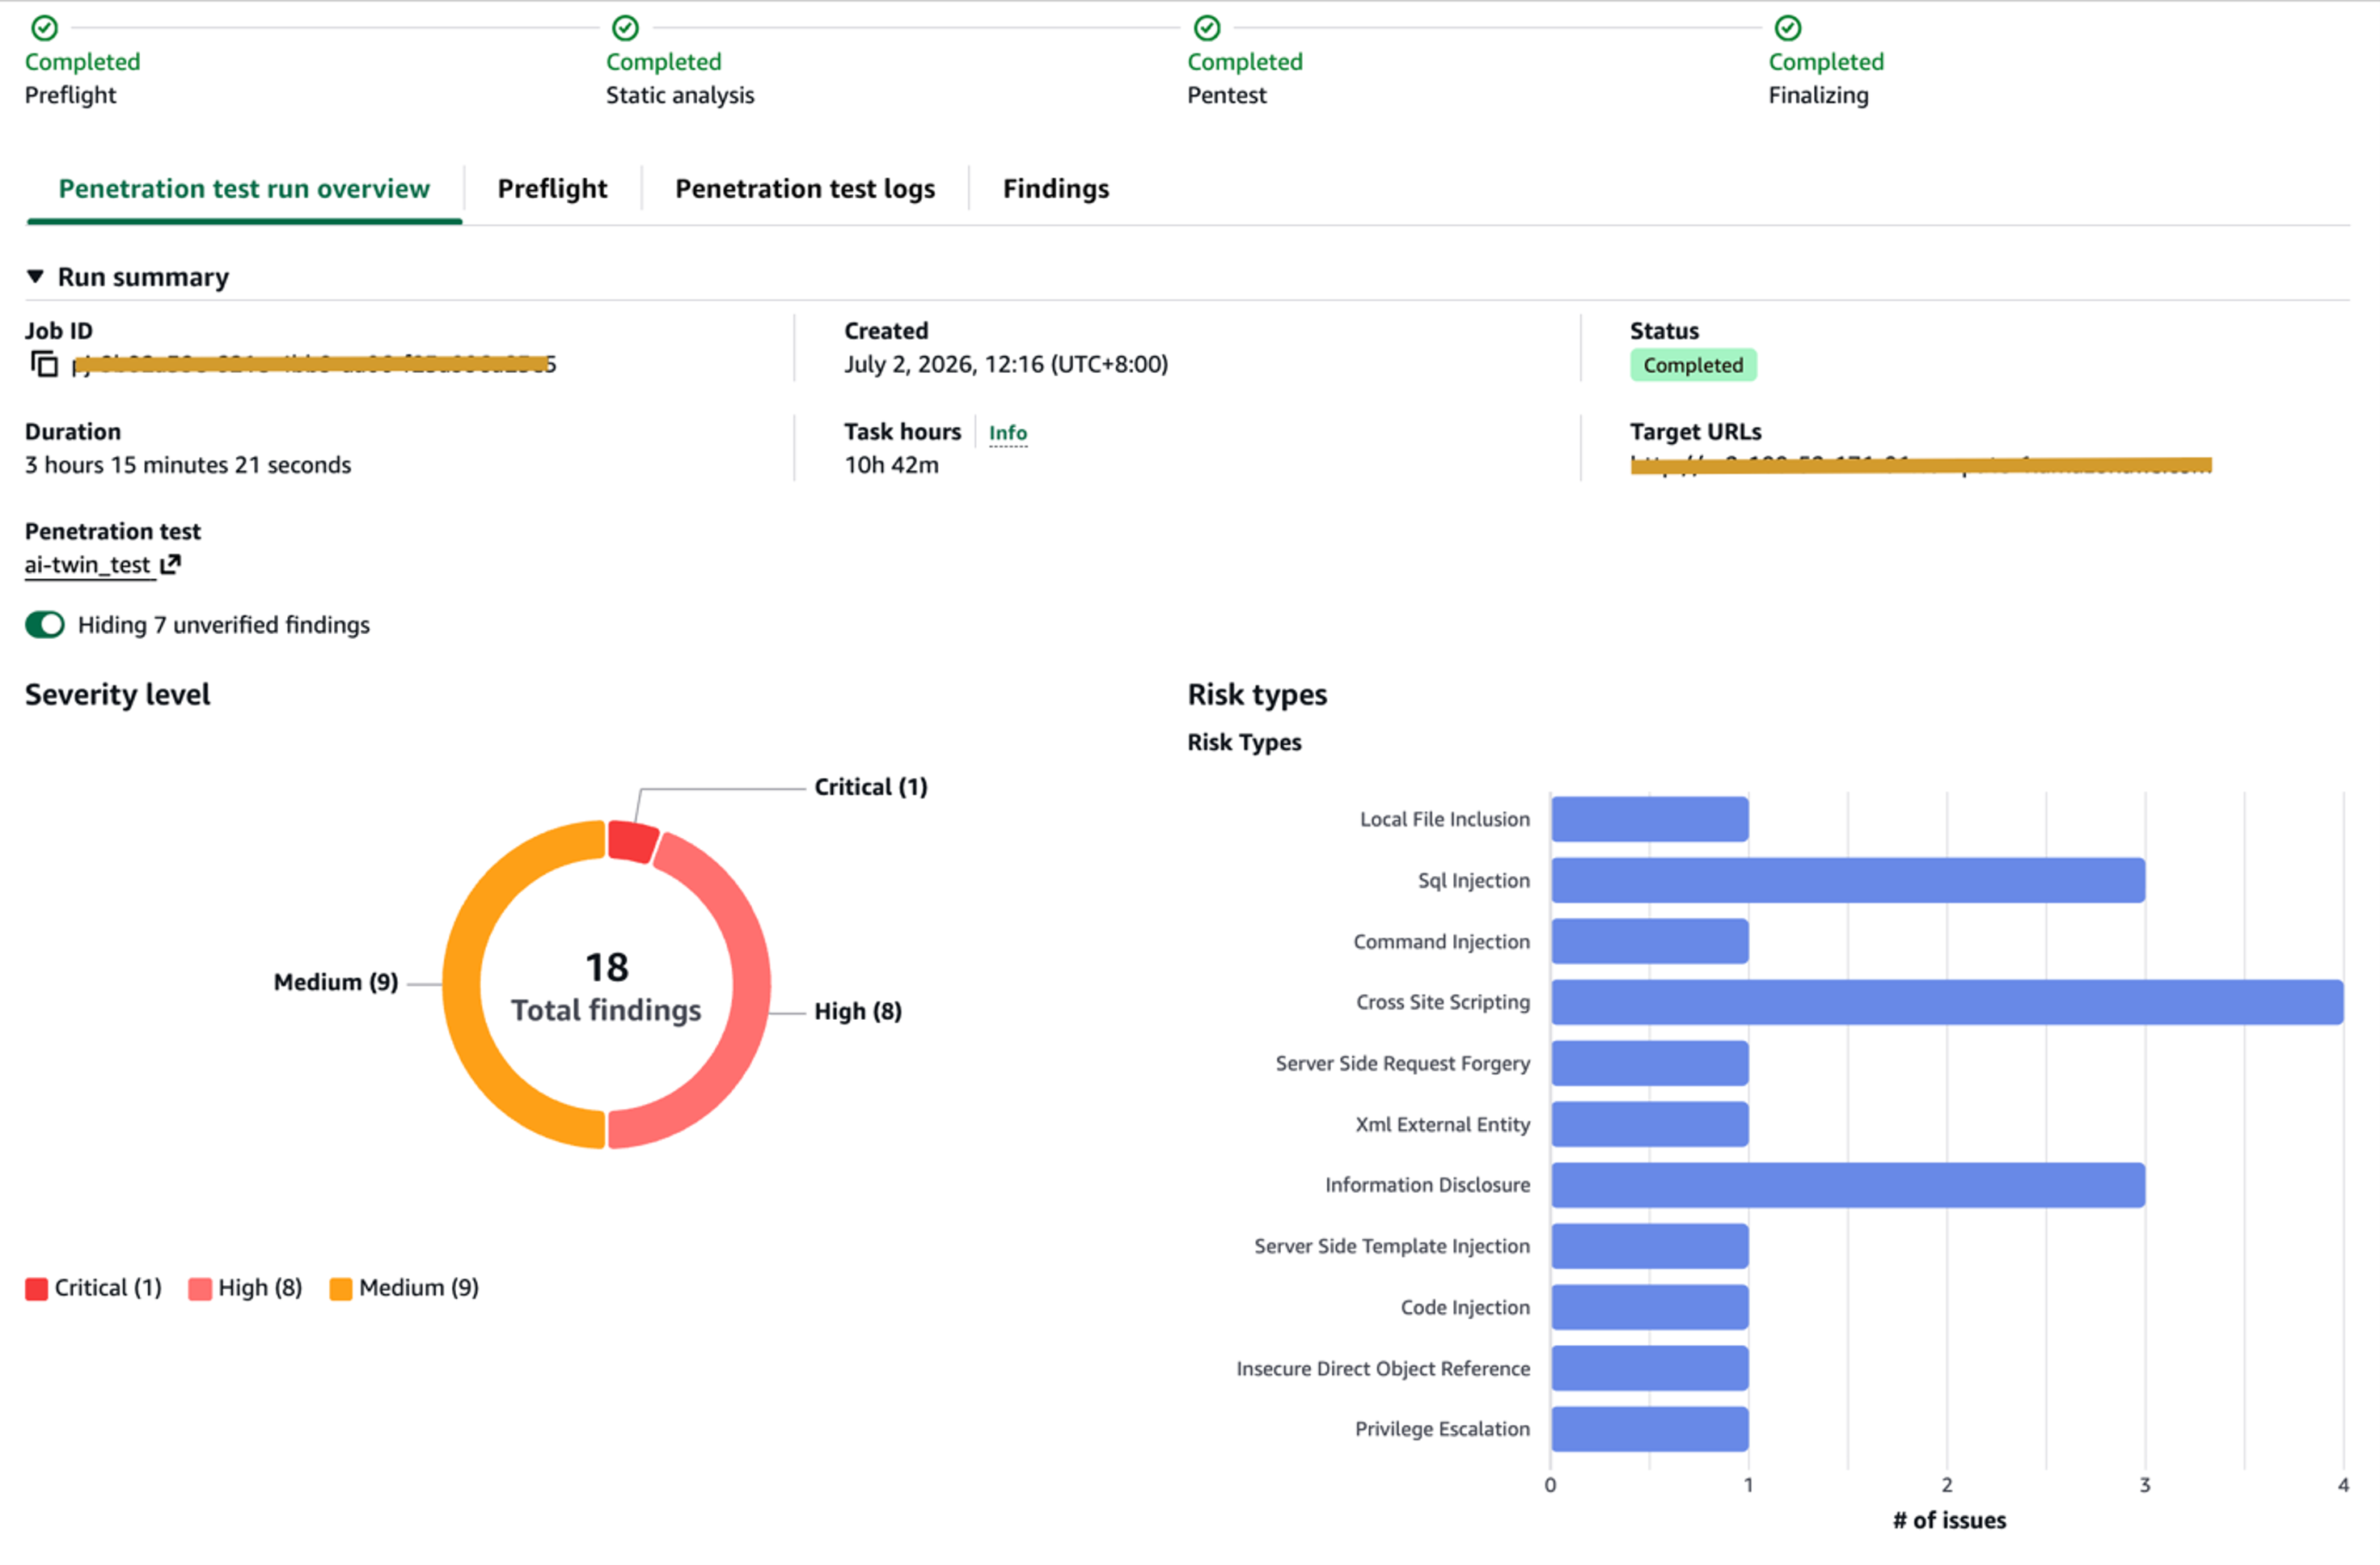
文章强调Security Agent对每个潜在漏洞都执行实际利用验证,只有确认可被攻击者触发才会纳入报告。验证过程包括确定性规则校验、专用LLM验证Agent主动利用,以及安全专家编写的自然语言断言式验证。在DVWA靶场黑盒测试中,18个发现的漏洞全部标记为高置信度。这意味着安全团队拿到报告后可直接进入修复排期,无需投入额外时间做二次确认,显著降低了从发现到修复的认知负担。
认证复杂度与测试逻辑解耦的实践价值
灰盒测试场景中,面对RSA加密、动态签名和请求头校验三重防护的应用,文章展示了将认证逻辑封装为可复用客户端并部署为AWS Lambda函数的方案。Security Agent通过Lambda凭证策略调用该函数获取有效认证态,无需理解加密或签名细节。这种方式将认证复杂度与测试逻辑彻底解耦:安全工程师一次性编写并验证登录脚本,Agent即可复用该能力反复执行测试,同时支持多角色凭证配置以发现权限提升类漏洞。
Q&A
AWS Security Agent 是什么?它和 AWS Continuum 是什么关系?
AWS Security Agent 是 AWS Continuum 下的一员前沿智能体,面向应用安全,覆盖设计(威胁建模)、开发(代码安全审查)到测试(按需渗透测试)等 SDLC 环节。AWS Continuum 是亚马逊云科技面向安全的产品品牌,统一承载并编排其下的多个前沿智能体,为它们的协同工作提供运行时与治理基础。
传统渗透测试有哪些痛点?AWS Security Agent 如何解决?
传统渗透测试存在时间长(3-6周)、成本高、覆盖窄、频率低等痛点,难以同时做到速度快、挖掘深、覆盖广。AWS Security Agent 通过多智能体协作架构,将渗透测试从依赖专家的周期性服务转变为按需触发、7×24 运行、可嵌入 SDLC 全流程的持续验证能力,测试周期从数周压缩至数小时。
AWS Security Agent 的核心能力有哪些?
核心能力包括:多步骤攻击场景模拟,能串联低危漏洞形成攻击链;全面覆盖 OWASP Top 10 与业务逻辑漏洞;经实际利用验证确保极低误报率;提供开发者友好的修复建议;支持 7×24 按需触发,周期从数周压缩至数小时;提供标准化 API 无缝嵌入 CI/CD 流水线,实现持续安全验证。
AWS Security Agent 的多智能体架构包含哪些环节?
架构包含五个环节:认证与初始访问(智能登录组件自动适配认证方式)、基线扫描阶段(并行执行网络扫描、代码扫描等建立安全基线)、多阶段探索(受管执行保底线,引导探索找惊喜)、专用智能体集群(Swarm Worker Agent 针对特定风险类型执行检测)、验证与报告(多层验证确保漏洞真实性并生成报告)。
AWS Security Agent 支持哪些渗透测试场景?各有什么特点?
支持黑盒、灰盒、白盒三种场景。黑盒测试仅提供目标 URL,无认证凭证,模拟外部攻击者视角,快速评估外部暴露面;灰盒测试配置登录凭证,覆盖认证后区域,可发现权限提升等漏洞;白盒测试在灰盒基础上关联源代码,结合静态与动态分析,提供最全面的安全覆盖,并支持自动提交修复 PR。
AWS Security Agent 如何降低误报率?
Security Agent 对每个潜在漏洞执行实际的利用验证(Proof of Exploitation),只有当漏洞被成功利用、确认可被攻击者实际触发时,才会被标记为有效发现。此外还采用多层验证:确定性验证器做规则级校验,专用 LLM 验证 Agent 尝试主动利用,以及断言式验证要求提供结构化利用证据。
AWS Security Agent 如何集成到 CI/CD 流程中?
Security Agent 提供标准化的 API 接口,能够无缝嵌入客户现有的 CI/CD 流水线。每次代码变更都可以触发针对性的安全验证,任何引入新安全风险的变更都能在进入生产环境之前被拦截,实现安全左移。
AWS Security Agent 在实测中发现了哪些漏洞?
在 DVWA 靶场黑盒测试中,共发现 18 个经过验证的安全漏洞:1 个 Critical(客户端安全 Cookie 篡改结合 SQL 注入的垂直权限提升)、8 个 High(SQL 注入认证绕过、OS 命令注入、XXE 注入、远程代码执行等)、9 个 Medium(本地文件包含、反射型 XSS、SSRF 等)。所有 Finding 均被标记为 High confidence。
