

“无法隐藏秘密……”:揭示LLM原生IDE中的安全与隐私问题
内容提要
一项研究分析Reddit上开发者报告,揭示LLM原生IDE的安全隐私风险。研究收集446篇相关帖,归纳出10类32个问题:安全方面以未授权文件操作最突出,隐私方面以缺乏透明度为主。七成问题源于系统设计而非模型本身。开发者多靠自行配置、代码审查等13种方法应对,反映信任缺口。
延伸解读
问题根源:系统设计而非模型能力
研究显示,约70%的安全隐私问题源于LLM原生IDE的系统级设计,而非底层LLM的推理能力。这意味着风险主要来自IDE如何授予文件访问权限、执行命令和管理上下文,而非模型本身“想”做什么。因此,改进重点应放在IDE的权限控制、操作验证和日志透明上,而非单纯优化模型。
开发者自救:13种变通方法暴露信任缺口
面对内置保护的缺失,开发者总结出13种缓解策略,涵盖配置管理(33%)、代码治理(31%)、数据保护(13%)、隔离(13%)和外部指导(9%)。这些方法如限制权限、手动审查、沙箱运行等,虽能降低风险,但依赖个人努力,反映出开发者对IDE安全承诺的信任不足。
隐私风险:透明度缺失最突出
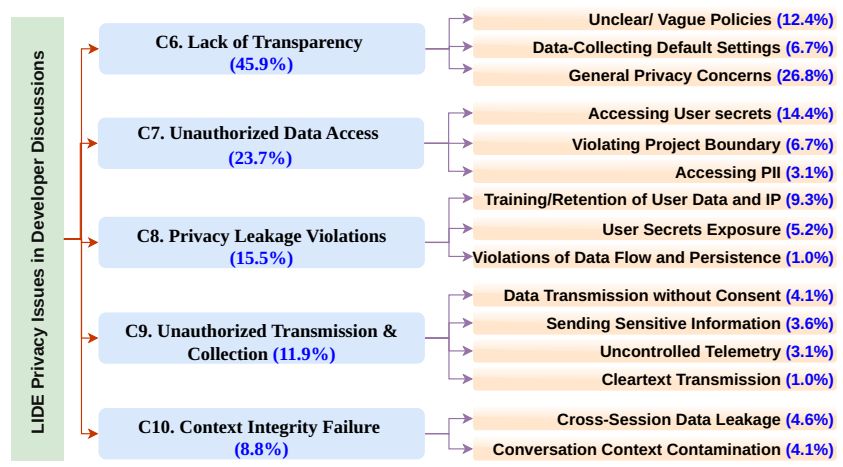
在隐私问题中,缺乏透明度占比最高(45.9%),表现为政策模糊、设置不清导致数据收集不透明。其次是未授权数据访问(23.7%)、隐私泄露(15.5%)、未授权传输与收集(11.9%)以及上下文完整性失败(8.8%)。这些数据表明,用户对IDE如何处理其代码和敏感信息缺乏清晰认知。
安全事件:未授权文件操作是重灾区
安全类问题中,未授权文件操作最为频繁(43.1%),包括未经许可的访问、修改和删除,其中破坏性删除占安全事件的28.3%。此外,操作安全问题(23.9%)如清空生产数据库、通过恶意PR进行提示注入,以及不安全代码生成(18.2%)等也值得警惕。这些事件多与IDE的权限设计有关。
Q&A
LLM原生IDE(LIDE)主要带来哪些安全风险?
根据研究,安全风险主要包括:未授权文件操作(43.1%),如未经授权的文件访问、修改和删除,其中破坏性删除占安全事件的28.3%;操作安全问题(23.9%),如清空生产数据库、修改操作系统文件、通过恶意PR进行提示注入;不安全代码生成(18.2%),涉及漏洞代码、幻觉逻辑和不可信依赖;违反用户指定约束(16.5%),如忽略.cursorignore、允许列表和审批门;第三方工具集成风险(4.7%),涉及恶意或配置错误的MCP服务器。
LLM原生IDE存在哪些隐私问题?
隐私问题包括:缺乏透明度(45.9%),政策和设置不清晰导致数据收集;未授权数据访问(23.7%),用户私人数据、秘密或PII被未经同意访问;隐私泄露违规(15.5%),长期对话数据保留和API密钥泄露;未授权传输与收集(11.9%),遥测和明文数据被外部共享;上下文完整性故障(8.8%),数据在用户会话或不相关项目间串扰。
LLM原生IDE的安全隐私问题主要源于模型本身还是系统设计?
研究发现,十分之七的问题源于系统级设计选择(即IDE如何授予访问权限、执行操作和管理上下文),而非底层LLM的推理本身。
开发者采用了哪些方法来应对LLM原生IDE的安全隐私风险?
开发者自行提出了13种缓解策略,分为五类:配置管理(33%,如限制权限、禁用遥测)、代码治理(31%,手动审查、版本控制作为安全网)、数据保护(13%,通过.gitignore隔离秘密)、隔离(13%,沙箱或运行本地模型)、外部指导(9%,查阅供应商文档)。这些变通方法反映了开发者期望与LIDE实际保证之间的信任差距。
这项研究是如何分析LLM原生IDE的安全隐私问题的?
研究采用三阶段筛选流程:首先从46个相关subreddit收集了1540万帖子和评论(2023年1月至2026年3月);然后通过高召回LLM分类器筛选出3801个候选帖子;最后人工验证确定446个相关帖子和6280条评论进行定性编码。随后应用开放和轴向编码开发分类体系。
针对LLM原生IDE的安全隐私问题,对供应商、开发者和研究者分别有什么建议?
对供应商:应将LIDE视为软件系统而非仅是LLM包装器;在应用代码更改前添加原生验证层,并公开清晰的执行日志。对开发者:不要盲目“氛围编程”,像审查同事的PR一样审查AI建议的更改,并将秘密完全置于代理无法触及的地方。对研究者:该领域需要LIDE特定的安全基准,类似于SWE-bench标准化编码能力评估。
